


Una campagna di attacchi informatici avanzati è stata individuata che prende di mira i server Microsoft SharePoint. Questa minaccia si avvale di una serie di vulnerabilità, conosciuta come “ToolShell“, che permette agli aggressori di acquisire il controllo completo e remoto dei sistemi, bypassando l’autenticazione.
Eye Security, un’azienda olandese di sicurezza informatica, ha identificato lo sfruttamento attivo il 18 luglio 2025, rivelando quella che i ricercatori di sicurezza descrivono come una delle transizioni più rapide dalla prova di concetto allo sfruttamento di massa nella storia recente.

La catena di vulnerabilità combina due falle di sicurezza critiche, CVE-2025-49706 e CVE-2025-49704 , originariamente dimostrate al Pwn2Own Berlin 2025 a maggio dai ricercatori di sicurezza di CODE WHITE GmbH, un’azienda tedesca di sicurezza offensiva.
Sebbene gli sviluppatori Microsoft abbiano corretto entrambe le vulnerabilità di ToolShell a luglio, gli aggressori sono riusciti a bypassare le correzioni utilizzando nuovi exploit. Le nuove vulnerabilità sono state identificate come CVE-2025-53770 (9,8 punti sulla scala CVSS; bypassando la patch per CVE-2025-49704) e CVE-2025-53771 (6,3 punti sulla scala CVSS; bypassando la patch per CVE-2025-49706) e sono già attivamente utilizzate per attaccare i server SharePoint locali.
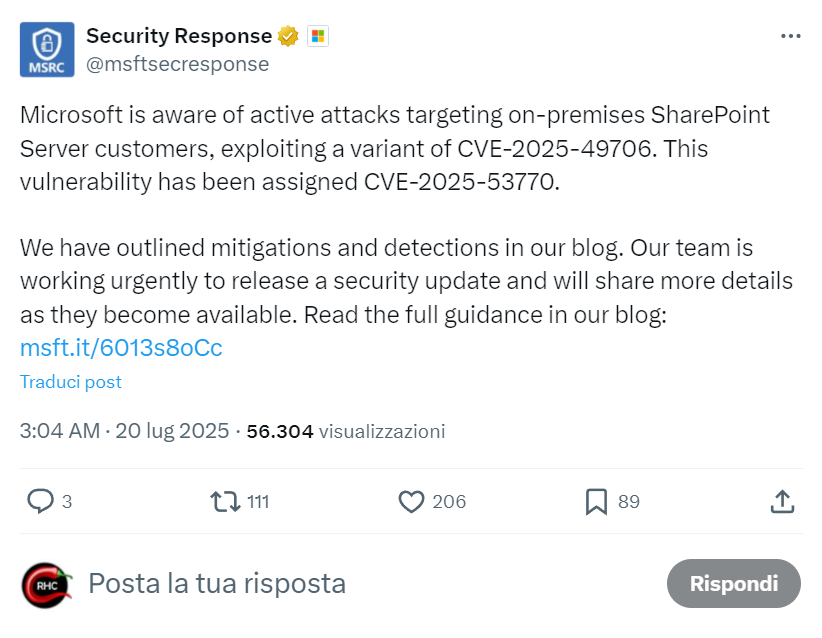
L’exploit è rimasto inattivo fino al 15 luglio 2025, quando CODE WHITE ha condiviso pubblicamente i risultati dettagliati delle sue ricerche sulle piattaforme dei social media dopo il rilascio ufficiale della patch da parte di Microsoft. Nel giro di sole 72 ore dalla divulgazione al pubblico, gli autori della minaccia avevano reso operativo con successo l’exploit per attacchi coordinati su larga scala.
L’indagine approfondita di Eye Security ha rivelato che gli aggressori hanno iniziato uno sfruttamento sistematico di massa il 18 luglio 2025, intorno alle 18:00 ora dell’Europa centrale, utilizzando inizialmente l’indirizzo IP 107.191.58.76. Una seconda distinta ondata di attacchi è emersa da 104.238.159.149 il 19 luglio 2025 alle 07:28 CET, indicando chiaramente una campagna internazionale ben coordinata.
L’exploit di ToolShell aggira i meccanismi di autenticazione tradizionali prendendo di mira /_layouts/15/ToolPane.aspx l’endpoint vulnerabile di SharePoint. A differenza delle web shell convenzionali progettate principalmente per l’esecuzione di comandi, il payload dannoso estrae specificatamente chiavi crittografiche sensibili dai server di SharePoint, tra cui i materiali critici ValidationKey e DecryptionKey.
“Non si trattava della tipica webshell”, hanno spiegato i ricercatori di Eye Security nella loro dettagliata analisi tecnica. “L’attaccante trasforma la fiducia intrinseca di SharePoint nella propria configurazione in un’arma potente”. Una volta ottenuti con successo questi segreti crittografici, gli aggressori possono creare un payload __VIEWSTATE completamente validi per ottenere l’esecuzione completa del codice remoto, senza richiedere alcuna credenziale utente.
L’attacco sofisticato sfrutta tecniche simili al CVE-2021-28474, sfruttando i processi di deserializzazione e controllo del rendering di SharePoint. Ottenendo la ValidationKey del server, gli aggressori possono firmare digitalmente payload dannosi che SharePoint accetta automaticamente come input legittimo e attendibile, aggirando di fatto tutti i controlli di sicurezza e le misure difensive esistenti.
La scansione completa di oltre 1.000 server SharePoint distribuiti in tutto il mondo effettuata da Eye Security ha evidenziato decine di sistemi attivamente compromessi in numerose organizzazioni. L’azienda di sicurezza informatica ha immediatamente avviato procedure di divulgazione responsabile, contattando direttamente tutte le organizzazioni interessate e i Computer Emergency Response Team (CERT) nazionali in tutta Europa e a livello internazionale.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].