


“Ti consigliamo di non utilizzare Tails OS prima della versione 5.1 se utilizzi Tor Browser per lavorare con informazioni riservate (password, messaggi privati, dati personali, ecc.)”
hanno affermato gli sviluppatori del progetto in un avviso emesso questa settimana.

L’avviso è arrivato dopo aver corretto due vulnerabilità 0day nel browser Firefox, una versione modificata che funge da base per il browser Tor. Le CVE-2022-1802 e CVE-2022-1529 sono vulnerabilità utilizzate per eseguire codice JavaScript su dispositivi con versioni vulnerabili di Firefox, Firefox ESR e Thunderbird.
“Ad esempio, se visiti un sito dannoso dove l’attaccante lo controlla, esso può accedere alla password o ad altre informazioni riservate che invii ad altri siti all’interno della stessa sessione di Tails”
hanno affermato gli sviluppatori in un messaggio.
Tuttavia, i browser Tor con le massime restrizioni abilitate , così come il client di posta Thunderbird, non sono interessati dalle vulnerabilità, poiché JavaScript è disabilitato. Inoltre, la vulnerabilità non viola l’anonimato e la protezione crittografica incorporata nel browser.
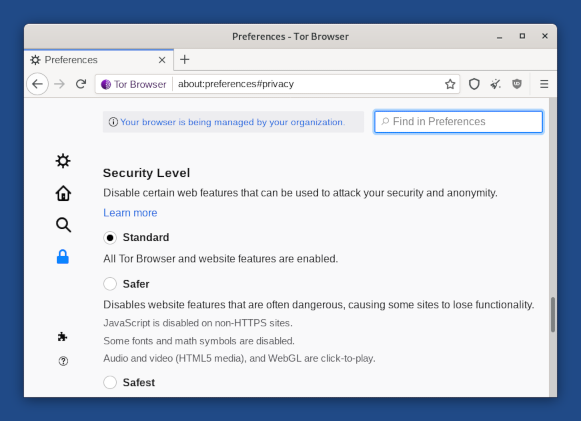
Gli sviluppatori hanno promesso di correggere le vulnerabilità nel loro sistema operativo solo il 31 maggio, poiché il team non ha avuto l’opportunità di pubblicare prima una versione di emergenza.
Entrambe le vulnerabilità in Firefox sono state scoperte al Vancouver Pwn2Own 2022 dal ricercatore di sicurezza Manfred Pohl che ha violato Mozilla Firefox in soli 8 secondi


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]