


Microsoft ha rivelato l'operazione Storm-0940, in cui degli attacchi al cloud sono stati eseguiti in meno di tre ore utilizzando la piattaforma agentica ARTEX. La campagna ha colpito centinaia di organizzazioni, sfruttando vulnerabilità in ConnectWise Cloud Backup per accedere a Microsoft 365.
Un attacco cloud può essere eseguito nel corso di una riunione di lavoro. Microsoft ha rivelato un’operazione su larga scala denominata Storm-0940, i cui partecipanti hanno utilizzato la piattaforma di intelligenza artificiale ARTEX per attaccare centinaia di organizzazioni in tutto il mondo. In diversi episodi confermati, il tempo tra la scelta dell’obiettivo e l’ottenimento dell’accesso privilegiato al cloud è stato inferiore a tre ore.
La campagna è iniziata non oltre settembre 2026. ARTEX è un sistema aperto di agenti di intelligenza artificiale in grado di cercare autonomamente i servizi disponibili, verificare le vulnerabilità e eseguire azioni sequenziali per il cracking. In precedenza, la piattaforma era già stata collegata a violazioni di banche in Corea del Sud, dove i malintenzionati hanno rubato dati.

L’episodio principale è stato l’attacco alla catena di fornitura tramite ConnectWise Cloud Backup, precedentemente noto come SkyKick. Secondo la valutazione di Microsoft, Storm-0940 ha ottenuto il controllo delle credenziali di diversi applicativi cloud di ConnectWise e, attraverso connessioni fidate, ha iniziato ad accedere a Microsoft 365 dei clienti. Per tale accesso non erano necessarie né le password degli utenti né la conferma di accesso da parte di una persona.
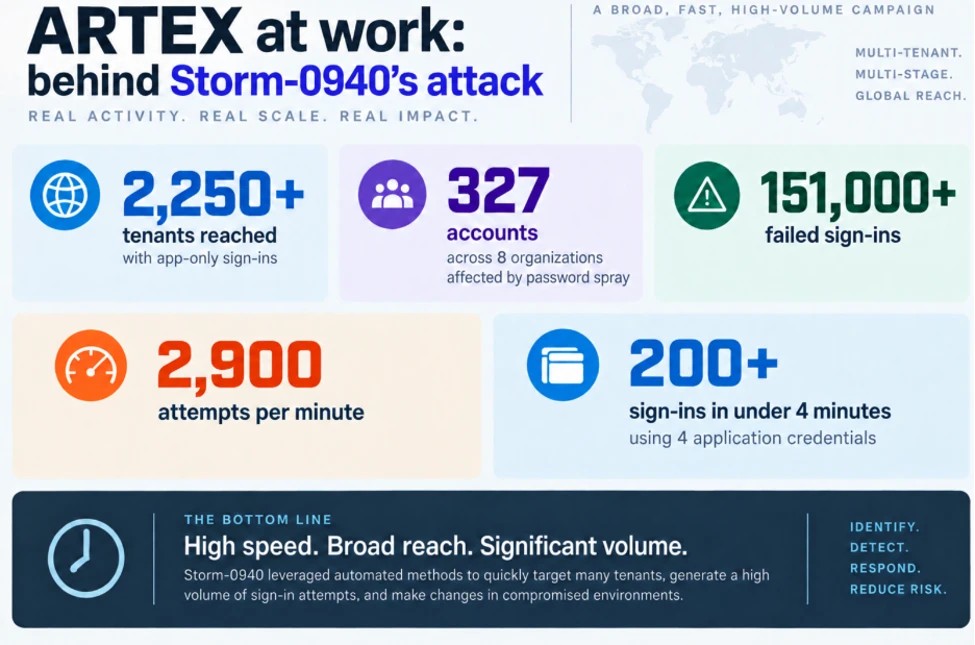
Dal 10 al 14 ottobre, l’infrastruttura degli attaccanti ha provato password comuni per 327 account in otto organizzazioni. Microsoft ha registrato oltre 151.000 tentativi di accesso falliti, con una velocità massima di 2.900 al minuto. Il tentativo diretto di cracking non ha avuto successo. Non sono stati rilevati accessi riusciti, emissioni di token o modifiche nei cataloghi durante la campagna.
Dopo la compromissione di ConnectWise, i malintenzionati hanno tentato di accedere a più di 2.250 ambienti cloud di Microsoft 365. Gli agenti di intelligenza artificiale hanno accelerato le richieste agli applicativi ai quali i clienti avevano già concesso fiducia. In alcuni ambienti, gli attaccanti sono passati a Microsoft Graph, hanno studiato la struttura dei cataloghi, hanno aggiunto le credenziali degli applicativi e hanno modificato le assegnazioni dei ruoli, ottenendo un accesso prolungato.
La caratteristica più preoccupante dell’attacco è legata al radicamento nella infrastruttura esterna. Le chiavi e i permessi aggiunti dai malintenzionati possono continuare a funzionare anche dopo la disconnessione dell’applicativo compromesso del fornitore. Microsoft ha rilevato tali azioni in diversi ambienti clienti, ma sottolinea che un accesso riuscito di per sé non prova la lettura o il furto di dati.
ConnectWise il 17 ottobre ha disattivato le connessioni compromesse e ha sospeso Cloud Backup, SaaS Security e Cloud Management. L’azienda ha iniziato a ripristinare gradualmente i servizi il 21 ottobre, ma ha avvertito che il processo richiederà diversi giorni. Gli archivi delle copie di backup sono rimasti crittografati e isolati, non ci sono segni di accesso agli archivi al momento.
Microsoft raccomanda di verificare i registri di accesso degli applicativi di servizio in Entra ID, le modifiche dei permessi e le richieste a Microsoft Graph, prestando attenzione agli ambienti clienti con precedenti integrazioni di ConnectWise. Le chiavi e i ruoli sospetti devono essere rimossi dopo aver salvato le tracce dell’attacco. Non sono stati rilevati segni di violazione dei propri sistemi da parte di Microsoft nell’operazione descritta.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]