


In Germania, tre studenti laureati dell’Università Tecnica di Berlino sono riusciti ad hackerare con successo il pilota automatico di Tesla, rivelando l’esistenza della cosiddetta “modalità Elon” e ottenendo una visione unica di come apprende il sistema di intelligenza artificiale di un’auto.
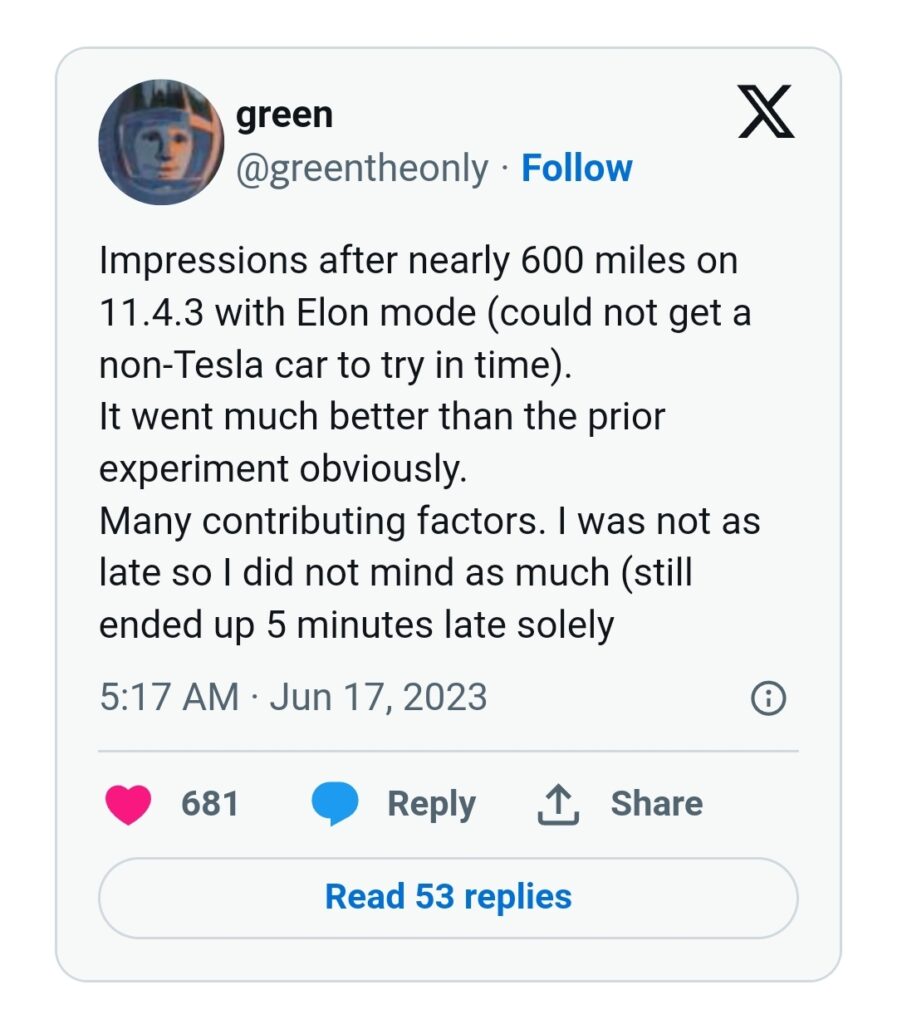
Si tratta di un nome dato dall’hacker @greentheonly a questa funzionalità trovata a bordo delle auto Tesla che consente di utilizzare la guida autonoma senza toccare il volante.

Ciò che risalta in tutto questo è quanto sia stato facile per gli studenti accedere al software protetto, spendendo solo poche centinaia di euro in strumenti e acquistando il circuito da un rivenditore locale di rottami metallici.
Nella loro ricerca, gli studenti hanno scoperto che il sistema operativo dell’auto descriveva l’avvicinamento ai ciclisti e ai pedoni come una “minaccia”.
Sono stati anche in grado di ricostruire le registrazioni video del precedente proprietario dell’auto e persino di ripristinare i dati GPS.
Di particolare interesse è stata la cosiddetta “modalità Elon”, che consente alla vettura di funzionare in maniera autonoma senza la necessità di tenere le mani sul volante.
Nonostante le scoperte, i ricercatori hanno constatato che non esiste ancora alcun pericolo per gli utenti privati. L’intervento richiederà l’accesso fisico alla scheda, che di solito è possibile solo in officine specializzate.
Questi risultati sollevano interrogativi sulla sicurezza dei veicoli Tesla e sulla necessità di ulteriori protezioni contro le vulnerabilità del software future.
Gli studenti intendono discutere ulteriormente i loro risultati al congresso del Chaos Computer Club ad Amburgo. Sebbene abbiano segnalato in anticipo la vulnerabilità a Tesla, la società non ha ancora risposto alle richieste di commento.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]