


Negli ultimi mesi in diverse regioni italiane, tra cui Friuli-Venezia Giulia e Lombardia, sono state segnalate numerose campagne di SMS fraudolenti che sfruttano il nome del CUP (Centro Unico di Prenotazione) per convincere gli utenti a compiere azioni dannose per il proprio credito telefonico o, in alcuni casi, per la propria sicurezza informatica.
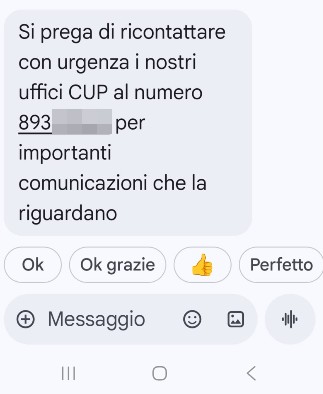
La truffa prende la forma di un messaggio di testo (SMS) apparentemente collegato alle strutture sanitarie pubbliche, nel quale si invita il destinatario a contattare con urgenza un numero di telefono per presunte “informazioni importanti” riguardanti prenotazioni, appuntamenti o comunicazioni personali.

Elementi tipici del messaggio fraudolento:
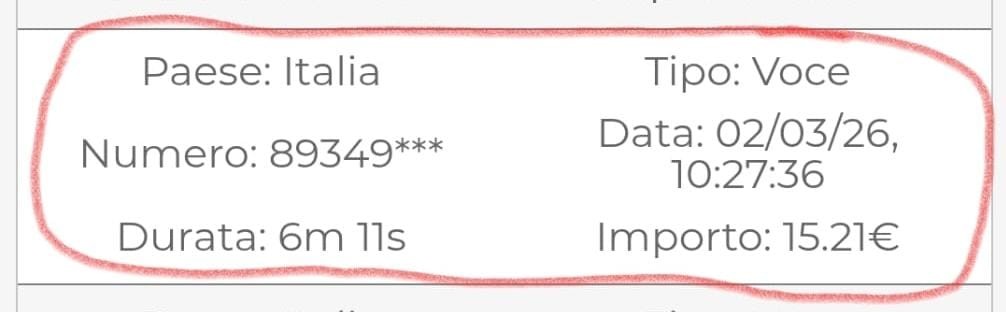
I numeri indicati nell’SMS solitamente iniziano con prefissi 899, 893, 892, 894, 895. Queste non sono numerazioni ordinarie, ma servizi a tariffa aggiuntiva o premium: chiamarli può portare a costi elevati addebitati sul credito telefonico o in alcuni casi direttamente in bolletta.
Quando si chiama il numero indicato:
Nel nostro esempio ha risposto proprio un operatore che, con la scusa del rinnovo della tessera sanitaria, è riuscito a condurre la conversazione in modo da non insospettire la vittima.
Grazie a questo approccio apparentemente rassicurante, ha cercato di trattenerla al telefono il più a lungo possibile con l’unico obiettivo di accumulare più credito possibile.
Le comunicazioni reali del CUP sono molto diverse dai falsi SMS:
La truffa SMS del CUP rappresenta un caso di smishing, una forma di phishing via SMS, che sfrutta un contesto sensibile come quello sanitario per indurre rapidità decisionale e ridurre la capacità di verifica degli utenti.
Conoscere i segnali di allarme e applicare semplici regole di prudenza può ridurre significativamente il rischio di cadere in queste trappole digitali.

RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.