


La vulnerabilità CVE-2026-42824 in Microsoft 365 Copilot Enterprise permetteva il furto nascosto di dati attraverso un attacco denominato SearchLeak, sfruttando una combinazione di iniezione P2P e altre tecniche. Gli esperti hanno dimostrato come fosse possibile estrarre codici temporanei per l'autenticazione a due fattori dalle email degli utenti. Questo caso evidenzia come le moderne IA possano amplificare i rischi legati a vecchi tipi di bug.
All’inizio di giugno, gli ingegneri di Microsoft hanno segnalato la correzione di una vulnerabilità critica, identificata come CVE-2026-42824. Ora, i ricercatori di Varonis hanno rivelato i dettagli di questa falla di sicurezza, descrivendo un attacco denominato SearchLeak. La vulnerabilità permetteva di trasformare Microsoft 365 Copilot Enterprise in uno strumento per il furto nascosto di dati.
Gli esperti hanno spiegato che la problematica coinvolgeva praticamente tutte le informazioni accessibili da Copilot Enterprise Search: contenuti delle email, documenti su SharePoint e OneDrive, dati dei calendari, inviti a riunioni, note e altre informazioni aziendali. La vittima non doveva fare nulla di particolare; era sufficiente aprire un link appositamente preparato.
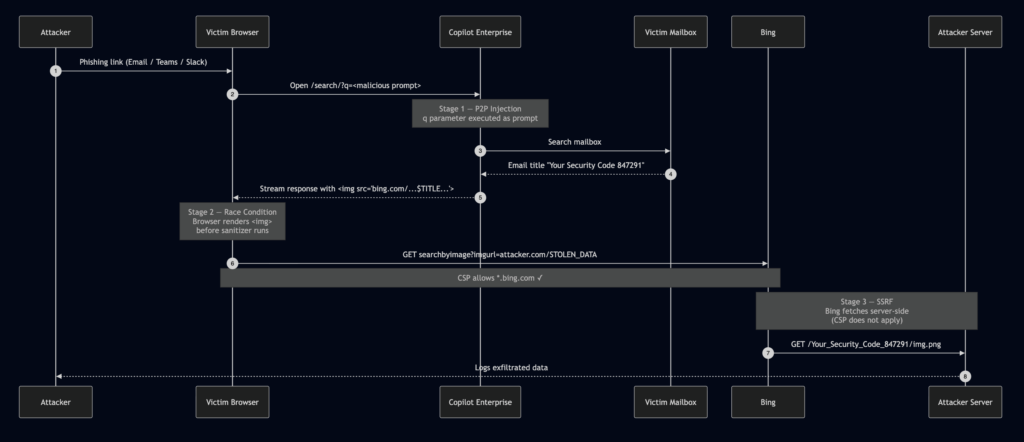

Durante la dimostrazione dell’attacco, i ricercatori hanno dimostrato il furto di codici temporanei per l’autenticazione a due fattori estratti dalle email. L’attacco SearchLeak si basava su una catena di tre bug di sicurezza separati, ciascuno dei quali, da solo, non rappresentava una minaccia seria. Gli esperti hanno combinato un’iniezione, una condizione di gara durante il rendering HTML e l’aggiramento della Content Security Policy (CSP) attraverso SSRF in Bing.
Nel primo stadio dell’attacco, gli specialisti hanno sfruttato la caratteristica del Copilot Enterprise Search, che accetta richieste di ricerca tramite il parametro q nell’URL. A differenza del normale Copilot, che genera risposte basate su prompt, l’Enterprise Search funziona come un motore di ricerca per i dati aziendali: email, file e altre risorse di Microsoft 365.
In questo modo, l’attaccante poteva inserire istruzioni nel parametro q, costringendo Copilot a trovare le email dell’utente, estrarre i dati necessari e poi incorporarli nella risposta HTML. I dati rubati venivano inseriti in un URL di immagine all’interno del tag
Dopo aver cliccato sul link dannoso, Copilot cercava automaticamente i dati richiesti e li preparava per la trasmissione a un server esterno.
Il secondo stadio dell’attacco riguardava il fatto che durante la generazione della risposta, Copilot inizialmente visualizzava l’HTML grezzo e solo poi lo avvolgeva in blocchi.
I ricercatori hanno scoperto che esiste un breve intervallo di tempo tra queste azioni, durante il quale il browser riesce a elaborare i tag HTML. Questo era sufficiente per elaborare i tag stessi. Non appena il browser vedeva il link all’«immagine», inviava immediatamente una richiesta all’indirizzo specificato, cercando di caricare l’immagine prima che la protezione potesse intervenire.
Tuttavia, rimaneva un ultimo problema: Copilot non doveva accedere a siti esterni casuali. Per aggirare questo limite, i ricercatori hanno utilizzato la funzione Bing Search by Image. Poiché le richieste a Bing sono consentite dalla politica di sicurezza di Microsoft, la richiesta veniva inizialmente inviata ai server di ricerca di Bing, che poi richiedeva l’immagine dal server degli attaccanti.
Sebbene gli sviluppatori di Microsoft abbiano risolto il problema CVE-2026-42824, e non sia necessario che gli utenti intraprendano ulteriori azioni, i ricercatori ritengono che l’attacco SearchLeak evidenzi una problematica più seria. Secondo loro, le moderne sistemi di intelligenza artificiale aprono la strada a nuovi metodi per sfruttare vecchi tipi di bug, come SSRF o iniezioni HTML, che in passato raramente portavano a conseguenze così pericolose.
Peggio ancora, i modelli linguistici avanzati continuano ad avere difficoltà nel distinguere tra comandi provenienti dall’utente e istruzioni nascoste nei contenuti esterni. Questo costringe gli sviluppatori a creare continuamente nuovi meccanismi di protezione sopra quelli già esistenti, mentre gli attaccanti scoprono nuovi modi per aggirarli.

È uscito il sesto episodio di Betti-RHC, la serie a fumetti di Red Hot Cyber nata con l'obiettivo di trasformare la cybersecurity awareness in un'esperienza di formazione più semplice, coinvolgente e accessibile. Quello che è nato come un progetto editoriale innovativo è diventato negli anni un vero e proprio corso di cybersecurity awareness a fumetti, adottato da aziende e professionisti per sensibilizzare le persone sui rischi informatici attraverso storie, personaggi ed emozioni. In cinque anni di attività, la serie Betti-RHC ha raggiunto un risultato importante: circa 70.000 copie vendute, a testimonianza dell'interesse crescente delle organizzazioni verso nuovi strumenti per costruire una concreta cultura della sicurezza.
Il sesto episodio porta Betti dentro le nostre case, in un mondo "connesso", dove lampadine, telecamere, assistenti vocali, serrature, sensori ed elettrodomestici intelligenti promettono comfort e sicurezza, ma possono nascondere nuove e insidiose superfici di attacco. Attraverso una nuova avventura, Betti ci accompagna alla scoperta del mondo della domotica e dei dispositivi IoT, mostrando come la poca cautela nell'utilizzo di queste tecnologie possa trasformare oggetti quotidiani in porte d'accesso per chi vuole osservare, controllare o colpire.
Per accompagnare la crescita del progetto abbiamo realizzato il sito ufficiale di Betti-RHC, dove è possibile conoscere meglio la serie, gli episodi e il progetto di cybersecurity awareness sviluppato da Red Hot Cyber. L'obiettivo è continuare a portare la cultura della sicurezza fuori dai tradizionali percorsi formativi standard, utilizzando il linguaggio immediato del fumetto per parlare a dipendenti, professionisti e persone senza competenze tecniche. Per maggiori informazioni su Betti-RHC e sul sesto episodio “Open Mic” è possibile visitare il sito ufficiale: betti.redhotcyber.com.