


Gli hacker responsabili del recente hack del progetto DeFi Zeed sembrano essersi dimenticati di raccogliere i fondi rubati dopo l’attacco.
L’evento sembra così paradossale per essere vero. Lo spazio DeFi non è nuovo agli hack e agli exploit. L’ecosistema ha subito alcuni dei più grandi hack fino ad oggi avvenuti nello spazio crittografico.

Nello specifico, il protocollo DeFi Zeed è stato attaccato dai criminali informatici che sono riusciti a rubare fondi sfruttando una vulnerabilità nel codice.
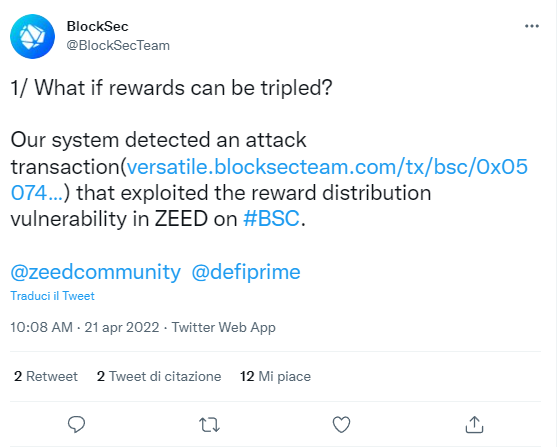
L’hacking ha fatto scendere a zero il prezzo della criptovaluta YEED e l’hacker ha realizzato un profitto pari a 1 milione di dollari.
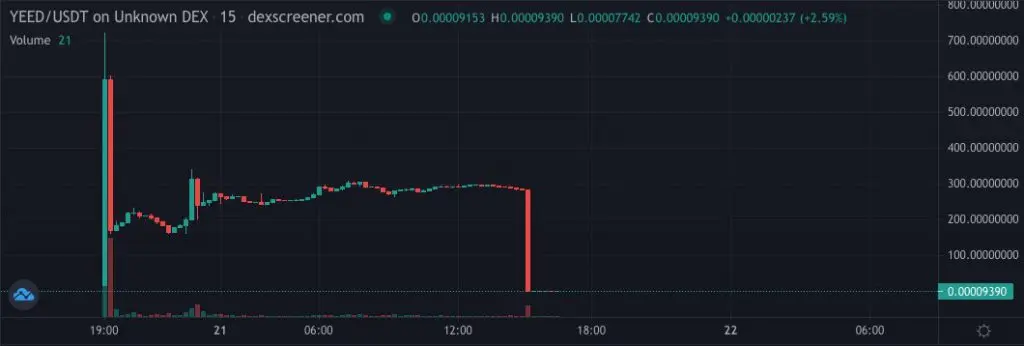
Purtroppo, l’hacker, una volta eliminato il contratto utilizzato nell’exploit non ha spostato i soldi. Ciò significa chiaramente che l’hacker non può spostare i token dal contratto e quindi la criptovaluta rubata è scomparsa per sempre e in maniera irreversibile.
L’azienda di sicurezza BlockSec ha detto che “probabilmente era troppo eccitato”.
Ma ancora non c’è stata chiarezza sul motivo che ha impedito all’hacker di spostare i fondi.
Invece, rimarrà un mistero irrisolto il fatto che un hacker così abile da hackerare un protocollo di criptovaluta, è stato così tanto stupido da non prendere i fondi.
Gli hack del protocollo DeFi sono tutt’altro che un nuovo fenomeno nel mondo crittografico.
In precedenza, il protocollo di Beanstalk, una stablecoin orientata al prestito basata su Ethereum, era stato violato.
Il protocollo ha perso circa 182 milioni di dollari in varie risorse crittografiche.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]