


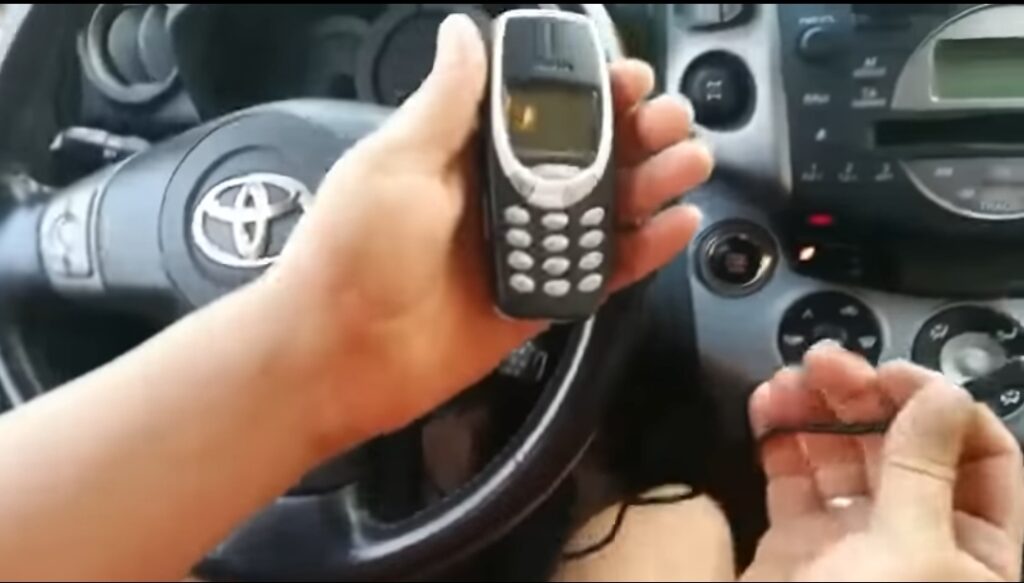
Negli Stati Uniti è emerso un nuovo tipo di furto d’auto, in cui i criminali utilizzano i telefoni NOKIA 3310 per interagire con il sistema di controllo del veicolo.
Un nuovo metodo di furto consente a un ladro, anche senza esperienza tecnica, di rubare auto senza chiave in 10-15 secondi.

Grazie a dispositivi che possono essere acquistati online, la barriera di accesso al furto di auto di lusso anche costose viene drasticamente ridotta.
Ken Tindell, CTO della società di sicurezza informatica automobilistica Canis Labs, ha parlato del funzionamento di tali dispositivi.
Tutto quello che il ladro deve fare è hackerare il faro e strappare il cablaggio dell’auto. Il dirottatore può quindi utilizzare connessioni aperte per accedere fisicamente al bus CAN e inviare messaggi al sistema intemo del veicolo.
Questo metodo di furto si applica ai veicoli Toyota, Maserati, Land Cruiser e Lexus. Su Internet e in vari canali Telegram, questa tecnologia viene venduta a prezzi che vanno da 2700 a 19600 dollari. Nonostante i loro prezzi elevati, alcuni telefoni NOKIA 3310 modificati contengono componenti per soli 10 dollari, un chip con hardware e firmware CAN, oltre a un altro chip relativo al CAN.
I ricercatori hanno chiamato l’attacco CAN Injection (Controller Area Network, CAN). In un attacco di iniezione CAN, i ladri hanno la possibilità di inviare messaggi falsi nel sistema dell’auto consentono di sbloccare il veicolo e disattivare il blocco motore (sistema antifurto), consentendo il furto del veicolo.
Una volta che un produttore di dispositivi ha decodificato la messaggistica specifica del veicolo, ogni dispositivo richiederebbe solo pochi minuti per essere costruito. L’intero lavoro consiste nel saldare alcuni fili.
Secondo i ricercatori, l’unica soluzione corretta sarebbe quella di introdurre la protezione crittografica per i messaggi CAN. Questo può essere fatto con un aggiornamento del software. “Il software è semplice e l’unica parte difficile è implementare l’infrastruttura di gestione delle chiavi crittografiche. Ma poiché le nuove piattaforme automobilistiche stanno già utilizzando soluzioni crittografiche, questa infrastruttura esiste già o deve ancora essere costruita “, hanno osservato gli esperti.
Secondo Ken Tindell, il problema viene discusso attivamente con varie case automobilistiche e ci sono tutte le possibilità che nelle prossime generazioni di marchi famosi l’accesso al bus CAN venga implementato in modo diverso o verranno introdotti sistemi di protezione aggiuntivi, che ridurrà la probabilità di furto d’auto con questo metodo.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]