


Microsoft ha affermato che gli aggressori potrebbero aver sfruttato una vulnerabilità di bypass di Transparency, Consent, and Control (TCC) recentemente corretta per rubare informazioni sensibili dagli utenti macOS, inclusi i dati Apple Intelligence memorizzati nella cache.
TCC è un meccanismo e framework di sicurezza di macOS che impedisce alle app di accedere ai dati personali degli utenti, consentendo a macOS di controllare le modalità di accesso e utilizzo delle informazioni da parte delle app su tutti i dispositivi Apple. TCC ha il compito di richiedere l’autorizzazione per avviare nuove app e di visualizzare avvisi se un’app tenta di accedere a dati sensibili (inclusi contatti, foto, webcam e così via).

La vulnerabilità, identificata come CVE-2025-31199 scoperta da Microsoft, è stata risolta a marzo 2025, con il rilascio delle patch per macOS Sequoia 15.4.
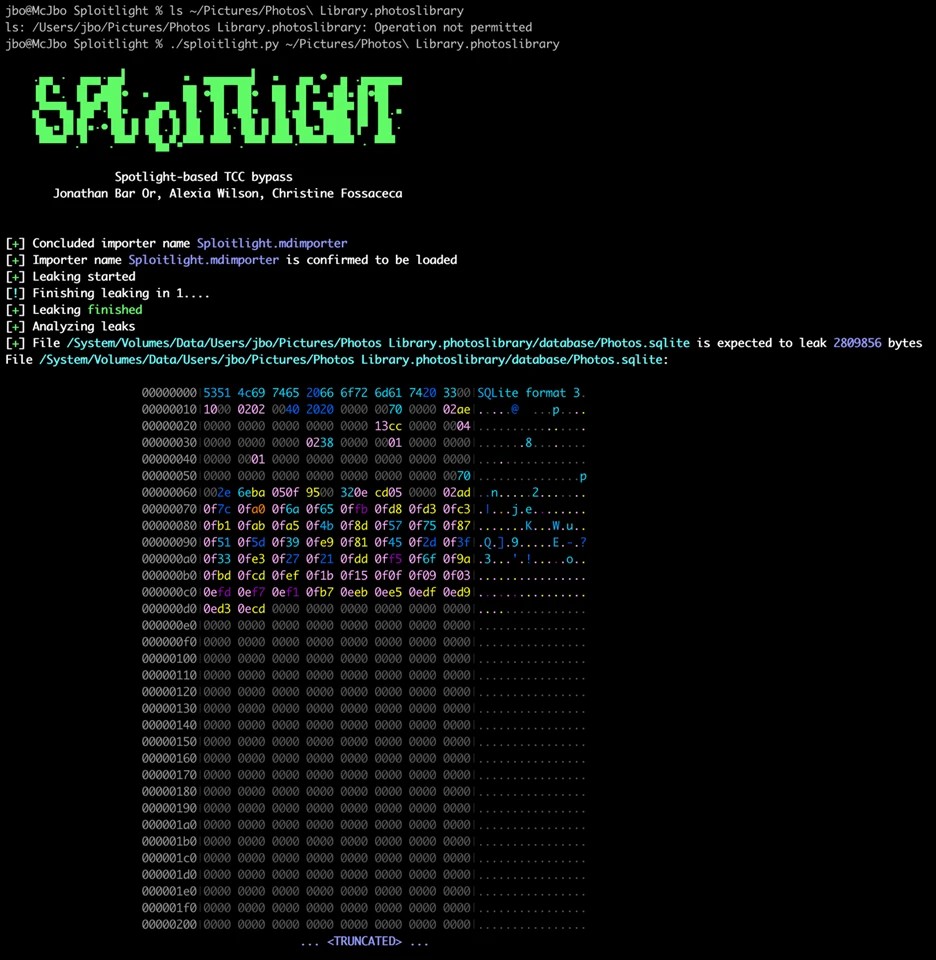
Il problema era che, mentre Apple limita l’accesso TCC alle app con accesso completo al disco e blocca automaticamente l’esecuzione di codice non autorizzato, i ricercatori Microsoft hanno scoperto che gli aggressori potevano sfruttare l’accesso privilegiato dei plugin Spotlight per ottenere l’accesso a file sensibili e rubarne il contenuto.
In un rapporto appena pubblicato, i ricercatori Microsoft hanno dimostrato che la vulnerabilità (da loro denominata Sploitlight) potrebbe essere utilizzata per raccogliere dati, tra cui informazioni di Apple Intelligence e informazioni remote su altri dispositivi associati a un account iCloud.
In questo modo, gli aggressori potrebbero mettere le mani sui metadati di foto e video, sui dati di geolocalizzazione, sui dati sul riconoscimento facciale e delle persone, sulle informazioni sull’attività degli utenti, sugli album fotografici e sulle librerie condivise, sulla cronologia delle ricerche e sulle preferenze degli utenti, nonché su foto e video eliminati.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]