


Il GHT Coeur Grand Est, Il gruppo di ospedali e assistenza sanitaria francese a seguito di un attacco informatico, si è disconnesso da Internet dopo aver scoperto di aver subito un attacco informatico che ha portato al furto di dati amministrativi e dei pazienti sensibili.
GHT è una rete ospedaliera situata nel nord-est della Francia composta da nove sedi, 6.000 dipendenti e circa 3.370 posti letto.

L’attacco informatico è avvenuto il 19 aprile e ha colpito i CH di Vitry-le-François e Saint-Dizier, costringendo GHT a disconnettere le connessioni Internet agli ospedali per prevenire la diffusione dell’attacco e un ulteriore furto di dati.
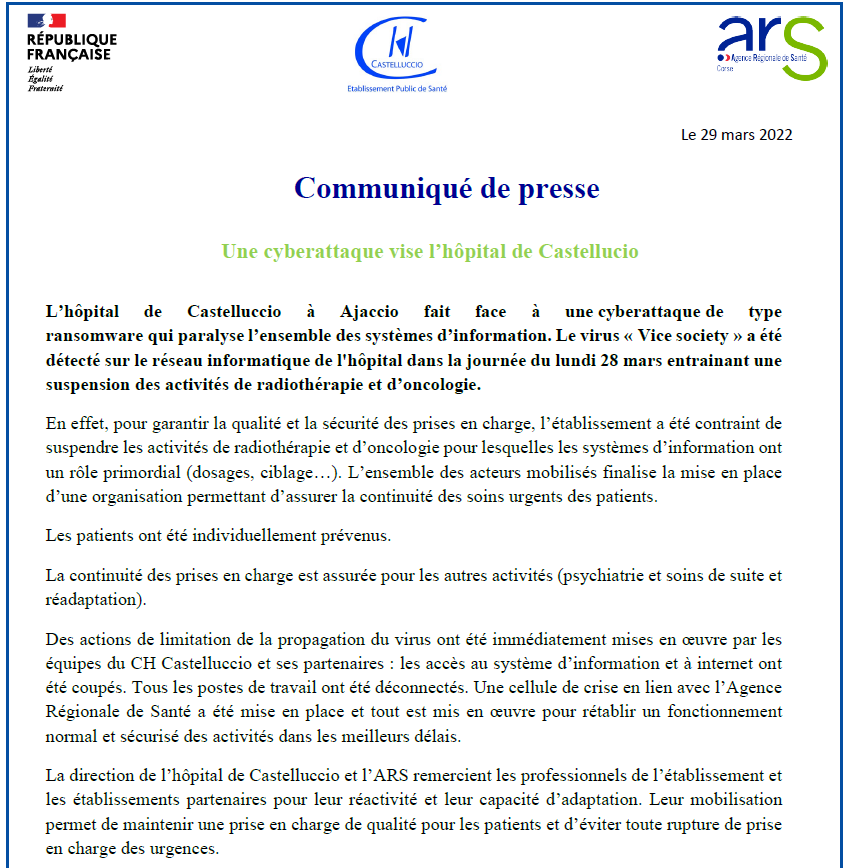
“Il GHT Cœur Grand Est ha interrotto tutte le connessioni Internet in entrata e in uscita al fine di proteggere i sistemi informativi e i dati”
si legge in una dichiarazione tradotta di GHT.
“Questo contenimento informatico continuerà fino a quando non sarà completamente circoscritto il rischio di un nuovo attacco che sfrutti la falla creata. A tal fine alcuni servizi online sono momentaneamente non disponibili (prenotazione di appuntamenti, ecc.)”.
La rete dell’ospedale afferma che gli aggressori sono anche riusciti a copiare i dati informatici amministrativi archiviati nei sistemi dell’istituto e avvertono che altri attori delle minacce potrebbero pubblicare e utilizzare i dati.
L’assistenza ai pazienti continua come di consueto, mentre il software utilizzato negli ospedali non è stato interessato da questo incidente, quindi tutti i sistemi informatici rimangono operativi.
Tuttavia, i servizi online rimangono interessati dal problema che ha consentito agli attori delle minacce di accedere alla loro rete.
Inoltre, a causa della violazione dei dati che si è verificata, il rischio di attacchi di ingegneria sociale e truffe contro pazienti o dipendenti ospedalieri è aumentato notevolmente.
Per mitigare questo rischio, GHT esorta tutti a rimanere vigili contro e-mail, SMS e telefonate ea segnalare eventuali richieste sospette alle forze dell’ordine.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]