


Il 6 febbraio 2023 la Lehigh Valley Health Network è stata colpita da un attacco ransomware da parte della gang Alphv/BlackCat, con tanto di esfiltrazione di oltre 130gb di dati di circa 75.000 utenti, tra cui i dati personali di oltre 2800 pazienti oncologici, foto cliniche incluse.
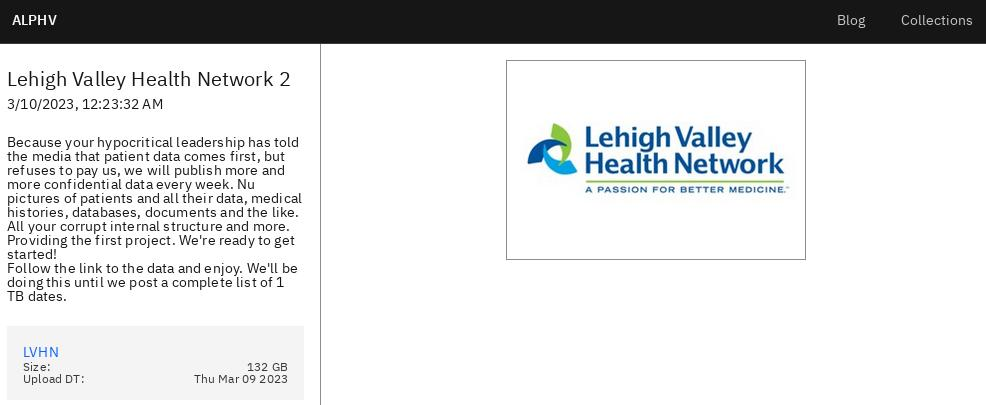
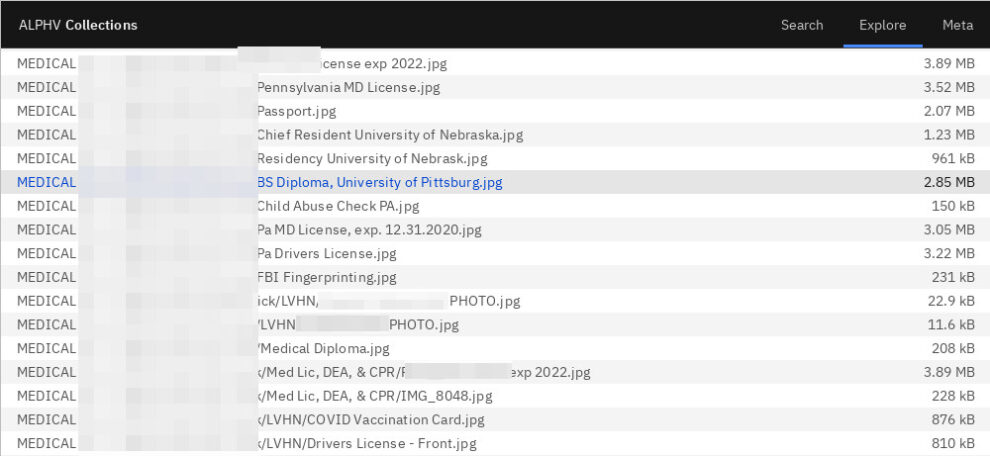
Sul DLS (Data Leak Site) predisposto dalla ransomware gang sono pubblicati 314867 files, tra cartelle mediche, immagini varie, documenti…una vera miniera d’oro di dati personali, anche sanitari, dei pazienti.

A quanto pare, una delle pazienti non l’ha presa – giustamente e consapevolmente – bene e ha citato in giudizio la Lehigh Valley Health Network “for allowing the “preventable” and “seriously damaging” leak”.
Nell’atto di denuncia si legge chiaramente che “Given that LVHN is and was storing the sensitive information of plaintiff and the class, including nude photographs of plaintiff receiving sensitive cancer treatment, LVHN knew or should have known of the serious risk and harm that could occur from a data breach“, sottolineando come LVHN sia stata negligente nel suo dovere di salvaguardare le informazioni sensibili dei pazienti.
La denuncia contiene anche la richiesta di istituire una class action per tutti coloro i cui dati sono stati esposti, con danni monetari da determinare. In effetti, la denunciante ha visto pubblicate delle foto che la ritraevano nuda, durante alcune analisi cliniche: chiunque, penso, non l’avrebbe presa molto bene.
La questione è tutt’altro che peregrina, poiché anche negli attacchi ransomware ai danni degli ospedali italiani sono state pubblicati documenti contenenti informazioni sensibili, con tanto di nome e cognome. Ci si chiede se, al di là del crimine estorsivo scatenato dal ransomware, le procedure di sicurezza informatica all’interno dei nosocomi siano adeguate alla tipologia di dati trattati.
Un recentissimo paper pubblicato dallo U.S. Department of Health and Human Services, probabilmente in risposta ai numerosi incidenti di sicurezza che stanno coinvolgendo anche le strutture sanitarie statunitensi, sottolinea come le misure di sicurezza cyber rientrano a pieno titolo tra le pratiche per la salvaguardia del paziente:
From small, independent practitioners to large, university hospital environments, cyber-attacks on healthcare records, IT systems, and network connected medical devices have impacted even the most hardened systems. It is for these reasons we consider Cyber Safety to be a part of Patient Safety.Health Industry Cybersecurity Practices: Managing Threats and Protecting Patients, U.S. Department of Health and Human Services
Advertising
E in Italia? Beh, che io sappia (e spero di essere solo poco informato), oltre alle notizie di avvio di indagini e denunce contro i cybercriminali, non mi pare sia stato fatto molto altro. Non mi risulta che siano state emanate particolari linee guida in ambito cybersecurity per gli ospedali (che, comunque, sono soggetti al Regolamento Europeo 2016/679 “GDPR”) e le norme tecniche in vigore, per le strutture pubbliche, sono ancora le Misure Minime di Sicurezza ICT per le PA.
Ancora oggi nelle PA si considera la cybersecurity come un tema squisitamente informatico, non comprendendo che la sicurezza informatica, in una realtà profondamente interconnessa, è prima di tutto un tema organizzativo, procedurale e culturale.
Most healthcare personnel are experts at identifying and eradicating viruses in patients, not computers. Cybersecurity is a problem that must be addressed by everyone in an organization, not just the IT or cybersecurity departments. Just as providing safe care to a patient requires a multidisciplinary team, so does ensuring safety of healthcare’s digital ecosystem.Health Industry Cybersecurity Practices: Managing Threats and Protecting Patients, U.S. Department of Health and Human Services
Qualcuno potrebbe pensare che l’Italia non sono gli USA e che questo problema ci riguarda in modo minore e marginale. Niente di più sbagliato, ovviamente, perché anche i nostri ospedali trattano i dati sanitari e personali dei pazienti in forma digitale. Oltre al fatto che, sulla Rete, i confini nazionali sono azzerati ed un attaccante dall’altra parte del globo può tranquillamente colpire e sottrarre informazioni preziose in pochi millisecondi.
Informazioni sanitarie preziosissime, che vengono anche rivendute sui market nel dark web per chi ha interesse ad accedervi e profilare al meglio i cittadini (lascio a voi immaginare perché).
Credo che la PA italiana abbia un preciso obbligo morale, oltre che normativo, di proteggere al meglio possibile queste informazioni. Attraverso adeguati investimenti in competenze, personale e formazione. E che sia anche compito di noi cittadini pretendere che queste informazioni confidenziali, che ci riguardano molto da vicino, siano adeguatamente protette da occhi indiscreti.
[1] Cancer patient sues hospital after ransomware gang leaks her nude medical photos, The Register
[2] https://regmedia.co.uk/2023/03/15/lvhn_lawsuit_march_2023.pdf
[3] Health Industry Cybersecurity Practices: Managing Threats and Protecting Patients

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].