


La vulnerabilità HTTP/2 Bomb sfrutta una combinazione di compression bomb e attacco Slowloris per esaurire rapidamente la RAM dei server HTTP/2. Questa tecnica può rendere inutilizzabili popolari web server come Apache, Nginx e Microsoft IIS con un semplice notebook e una connessione a 100 Mbps. La vulnerabilità è stata scoperta da OpenAI Codex e richiede l'applicazione tempestiva delle patch di sicurezza per mitigare il rischio.
Una nuova vulnerabilità, denominata HTTP/2 Bomb, è stata scoperta da ricercatori di Calif che permette di sovraccaricare la memoria dei popolari web server come Apache, Nginx e Microsoft IIS in pochi secondi. Questa tecnica sfrutta una combinazione di due vecchie metodologie: la compression bomb e l’attacco Slowloris.
La vulnerabilità colpisce le configurazioni predefinite HTTP/2 di nginx, Apache httpd, Microsoft IIS, Envoy e Cloudflare Pingora. Per eseguire un attacco non è necessario un botnet; un semplice notebook con una connessione a 100 Mbps può rendere inutilizzabile un server vulnerabile in pochi secondi.

La compression bomb sfrutta l’algoritmo HPACK di HTTP/2, che comprime i header delle richieste e delle risposte. Gli attacchi utilizzano migliaia di brevi riferimenti a questi header per costringere il server a creare strutture di memoria più grandi, esaurendo rapidamente la RAM disponibile.
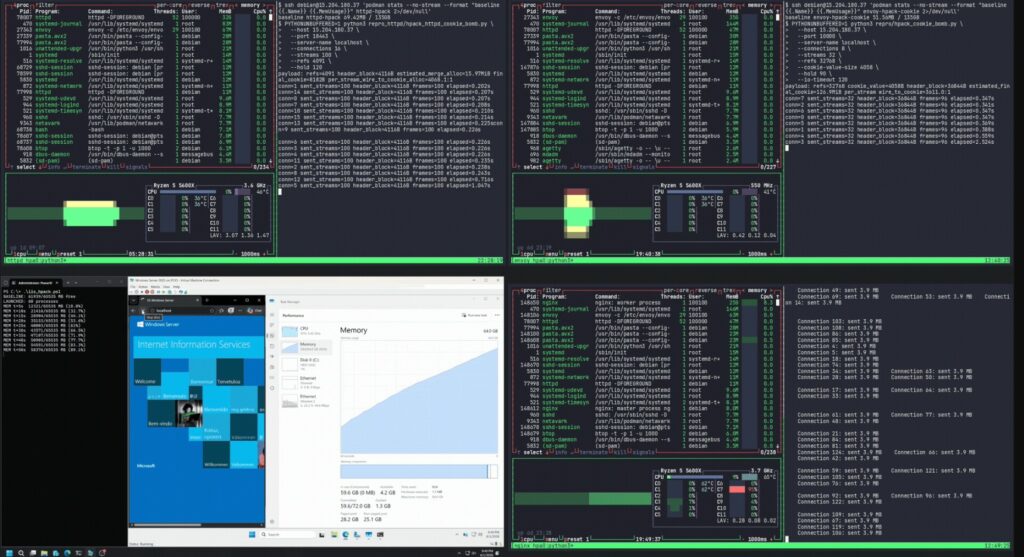
La parte dell’attacco simile a Slowloris utilizza il controllo del flusso in HTTP/2. Il client imposta un’ampiezza di finestra di zero byte, impedendo al server di completare la trasmissione della risposta e liberare la memoria. Per mantenere viva la connessione, l’attaccante invia periodicamente piccoli frame WINDOW_UPDATE.
La vulnerabilità è stata scoperta da OpenAI Codex durante l’analisi del codice dei server. La nuova tecnica combina due vecchie idee in una catena di attacco funzionante: la compression bomb e l’attacco Slowloris. Gli autori sottolineano che, dopo la pubblicazione delle patch correttive, il percorso tra il bug e l’exploit diventa molto breve grazie agli strumenti IA moderni.
La vulnerabilità è stata segnalata a nginx in aprile. I ricercatori hanno dimostrato che un notebook con una connessione a 100 Mbps può far collassare i server Apache, Nginx e IIS in pochi secondi. Ad esempio, un attacco su Apache httpd 2.4.67 ha consumato circa 32 GB di memoria in 18 secondi, mentre un attacco su nginx 1.29.7 ha consumato la stessa quantità di memoria in 45 secondi.
Microsoft IIS su Windows Server 2025 ha mostrato un coefficiente di amplificazione di circa 68:1 e ha utilizzato circa 64 GB di memoria nello stesso intervallo di tempo. Anche se l’attacco non porta immediatamente al crash del server, può rallentare significativamente il trattamento delle altre richieste.
Calif ha anche evidenziato che, dopo la pubblicazione dei commit correttivi, gli strumenti IA possono rapidamente ricostruire la logica dell’attacco analizzando le modifiche nel codice. Questo rende cruciale l’applicazione tempestiva delle patch di sicurezza per mitigare il rischio associato a questa vulnerabilità.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]