


Un recente post apparso su un noto forum del dark web ha sollevato preoccupazioni riguardo a una possibile violazione dei dati di Capgemini, una delle principali società di consulenza e servizi IT a livello globale.
Secondo il post, il gruppo di hacker “CyberNiggers” avrebbe sottratto 20 gigabyte di dati sensibili, inclusi database, codice sorgente, chiavi private, credenziali, API keys, dati dei dipendenti, log delle macchine virtuali e molto altro. Tuttavia, è importante sottolineare che Capgemini non ha ancora confermato pubblicamente la presunta violazione.

Al momento, non possiamo confermare la veridicità della notizia, poiché l’organizzazione non ha ancora rilasciato alcun comunicato stampa ufficiale sul proprio sito web riguardo l’incidente. Pertanto, questo articolo deve essere considerato come ‘fonte di intelligence’.
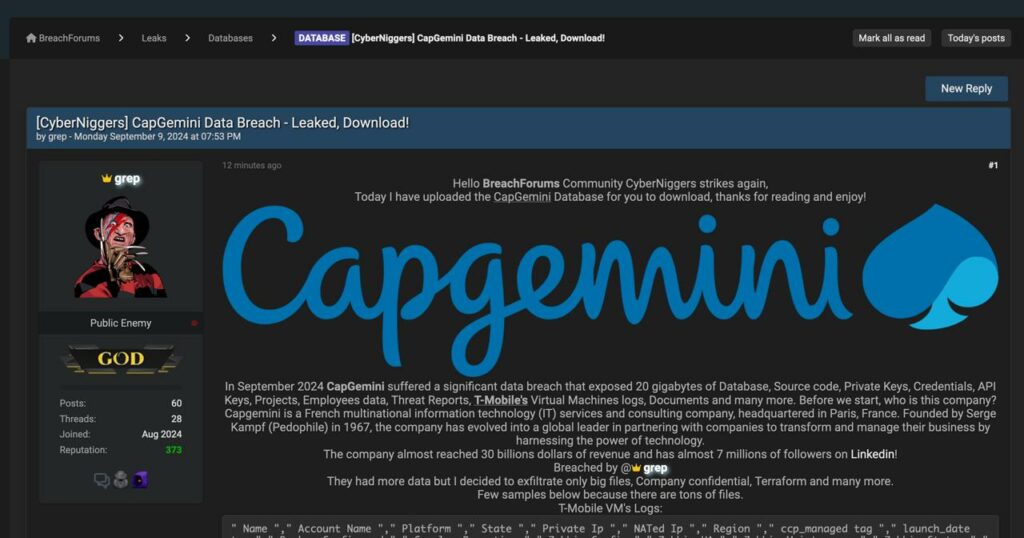
Immagine del post rinvenuta nel Dark Web
Tra i dati esposti vi sarebbero database contenenti informazioni sugli utenti, permessi, e log delle macchine virtuali utilizzate da T-Mobile, uno dei principali clienti di Capgemini.
Questi log contengono dettagli sulle configurazioni delle VM, i loro stati operativi, e altre informazioni tecniche che potrebbero essere utilizzate per ulteriori attacchi informatici.
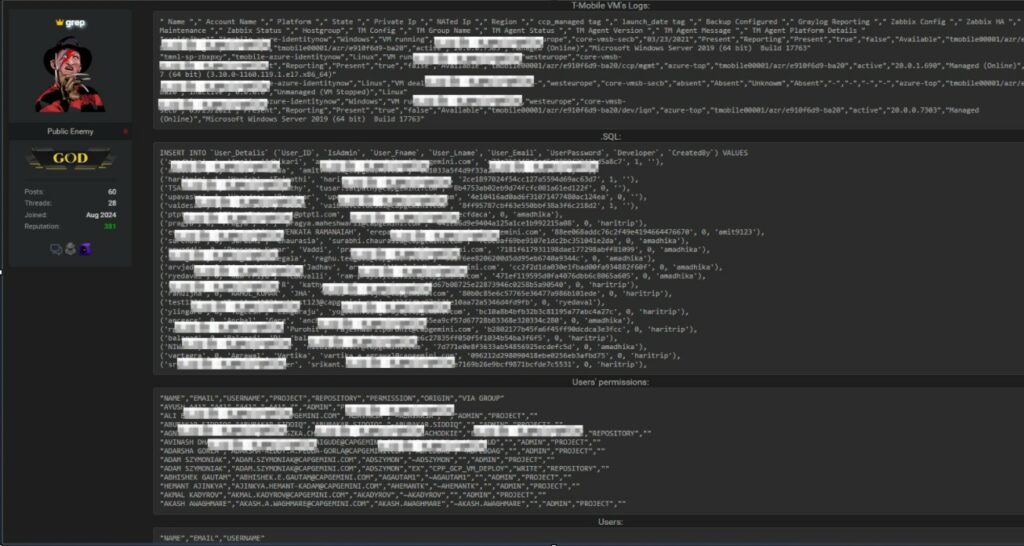
Immagine dei dettagli del post rinvenuto nel dark web
L’hacker che ha rivendicato l’attacco, noto con lo pseudonimo di “@grep”, ha dichiarato di aver esfiltrato solamente i file più grandi e di maggior valore, lasciando intendere che potrebbe esserci molto più materiale non ancora divulgato.
Sebbene le informazioni fornite nel post sul dark web siano allarmanti, è importante trattarle con cautela fino a quando Capgemini non confermerà ufficialmente l’accaduto. Se confermata, questa violazione rappresenterebbe uno degli attacchi più significativi del 2024, considerando la vastità e la sensibilità dei dati potenzialmente compromessi. In attesa di ulteriori sviluppi, le aziende e i professionisti IT dovrebbero prendere in considerazione misure preventive per proteggere i propri sistemi e dati, specialmente quando si tratta di collaborazioni con grandi società come Capgemini.
Come nostra consuetudine, lasciamo sempre spazio ad una dichiarazione da parte dell’azienda qualora voglia darci degli aggiornamenti sulla vicenda. Saremo lieti di pubblicare tali informazioni con uno specifico articolo dando risalto alla questione.
RHC monitorerà l’evoluzione della vicenda in modo da pubblicare ulteriori news sul blog, qualora ci fossero novità sostanziali. Qualora ci siano persone informate sui fatti che volessero fornire informazioni in modo anonimo possono utilizzare la mail crittografata del whistleblower.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]