


I truffatori che utilizzano lo strumento Telekopye hanno ampliato le loro operazioni e hanno iniziato a prendere di mira gli utenti dei servizi di prenotazione di alloggi come Booking.com e Airbnb. Telekopye è un insieme di strumenti eseguiti su Telegram che i criminali utilizzano per creare pagine di phishing e rubare i dati degli utenti.
Telekopye divenne nota per la prima volta nel 2023. Lo strumento consente di creare pagine false in cui le vittime inseriscono i dettagli della carta bancaria. Nel corso dell’anno si sono sviluppati schemi fraudolenti che utilizzano Telekopye e ora coprono non solo le piattaforme di trading, ma anche i servizi di prenotazione di alloggi.

Lo schema della truffa è il seguente: i criminali contattano gli utenti delle piattaforme segnalando presunti problemi con il pagamento della prenotazione. Alle vittime viene chiesto di seguire un collegamento a una pagina falsa molto simile all’originale. La pagina contiene già informazioni sulla prenotazione effettiva, il che rende la truffa ancora più convincente. I truffatori ottengono dati per accedere ai conti di hotel e immobili acquistando conti rubati su forum clandestini.
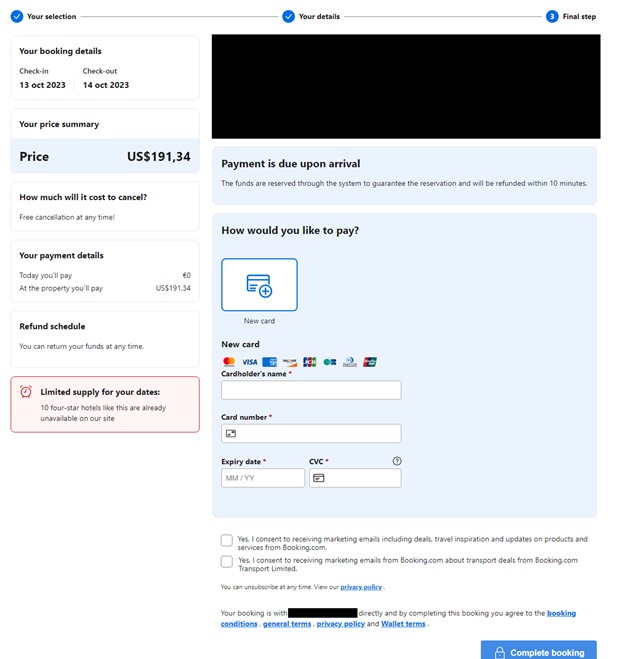
Esempio di un falso modulo di pagamento di Booking.com creato da Telekopye
Una delle caratteristiche distintive di Telekopye è la sua facilità d’uso: i criminali informatici non necessitano di conoscenze tecniche particolari. Lo strumento fornisce tutti gli strumenti necessari per creare messaggi siti fake, pagine Web ed e-mail di phishing.
I truffatori dei gruppi che utilizzano Telekopye operano secondo un modello di business, con gerarchie chiaramente strutturate e orari di lavoro fissi. All’interno dei gruppi viene mantenuta una corrispondenza dettagliata su ogni transazione, che aiuta a controllare la distribuzione dei fondi rubati.
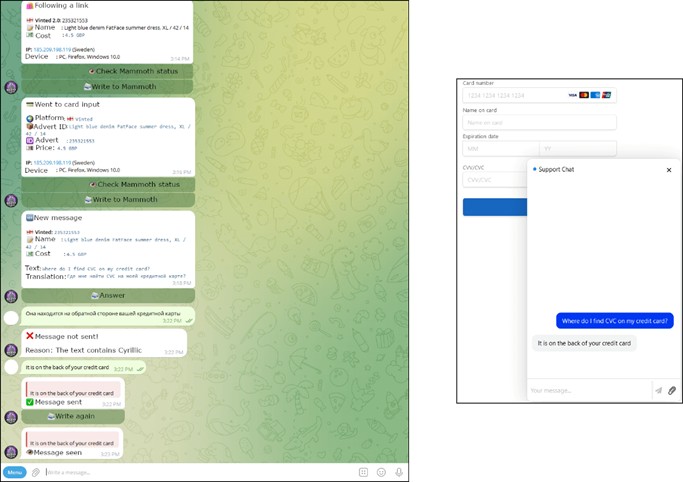
Un esempio di chat online tra l’aggressore (a sinistra) e la vittima (a destra)
Secondo ESET, il numero di attacchi fraudolenti ai servizi di prenotazione di alloggi è aumentato notevolmente nel 2024, soprattutto durante i mesi estivi. Nel mese di luglio tali attacchi hanno superato per la prima volta il numero dei casi di attacchi classici che coinvolgevano piattaforme di trading. Nei mesi di agosto e settembre la frequenza degli attacchi contro entrambe le categorie di servizi si è stabilizzata.
Anche la piattaforma Telekopye viene costantemente migliorata. I truffatori hanno aggiunto nuove funzionalità come la generazione automatica di pagine di phishing e la protezione DDoS integrata per proteggersi dagli attacchi della concorrenza.
Per proteggersi da tali truffe, ESET consiglia di verificare sempre l’autenticità dei messaggi, evitare di fare clic su collegamenti sospetti e utilizzare soluzioni antivirus in grado di avvisare l’utente della presenza di siti di phishing.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]