


Una società canadese che fornisce aerei da combattimento per esercitazioni è stata attaccata da un ransomware.
L’azienda di Montreal Top Aces è apparsa sul sito web del gruppo di hacker LockBit. In una breve dichiarazione a The Record, Top Aces ha confermato l’avvio di un’indagine sull’incidente informatico.
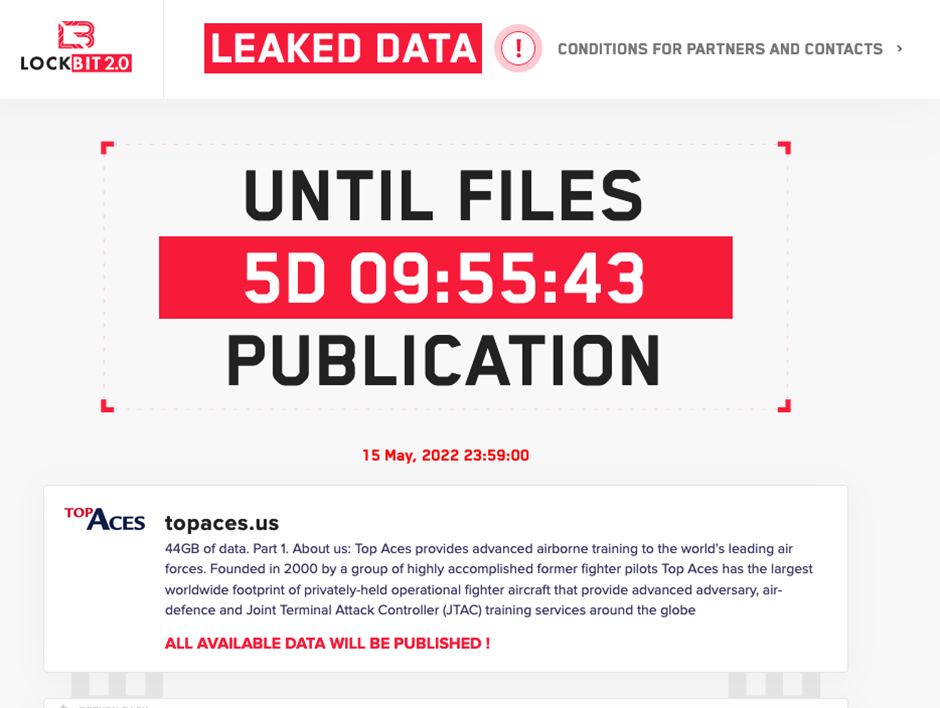

Screenshot dal sito Web LockBit.
Top Aces è stata fondata nel 2000 da un gruppo di ex piloti di caccia e afferma di possedere la più grande flotta di jet da combattimento di proprietà privata al mondo. Lavorando con Canada, Germania, Israele e altri paesi, la compagnia ha firmato un contratto redditizio con l’aeronautica americana nel 2019.
Cita esplicitamente la fornitura di strumenti per l’addestramento alla difesa contro le armi russe.
Brett Callow, analista delle minacce di Emsisoft, ha osservato che gli attacchi alle società di difesa sono una fonte di preoccupazione in quanto non c’è modo di sapere dove potrebbero essere i dati rubati.
“Anche se i criminali informatici hanno violato un’azienda, possono comunque vendere i dati o renderli disponibili a terzi, il che potrebbe includere governi ostili”
ha affermato Callow.
“Negli ultimi anni, ci sono stati molti attacchi alle aziende del settore della difesa, quindi i governi devono trovare un modo per aumentare la sicurezza delle loro catene di approvvigionamento”.
A sostegno delle sue affermazioni, Callow ha indicato i precedenti attacchi contro Visser Precision, un fornitore di componenti per Lockheed Martin, e Westech International, un appaltatore militare statunitense che supportava i missili balistici Minuteman III.
LockBit ha concesso a Top Aces fino al 15 maggio prima che 44 GB di dati rubati venissero trapelati.
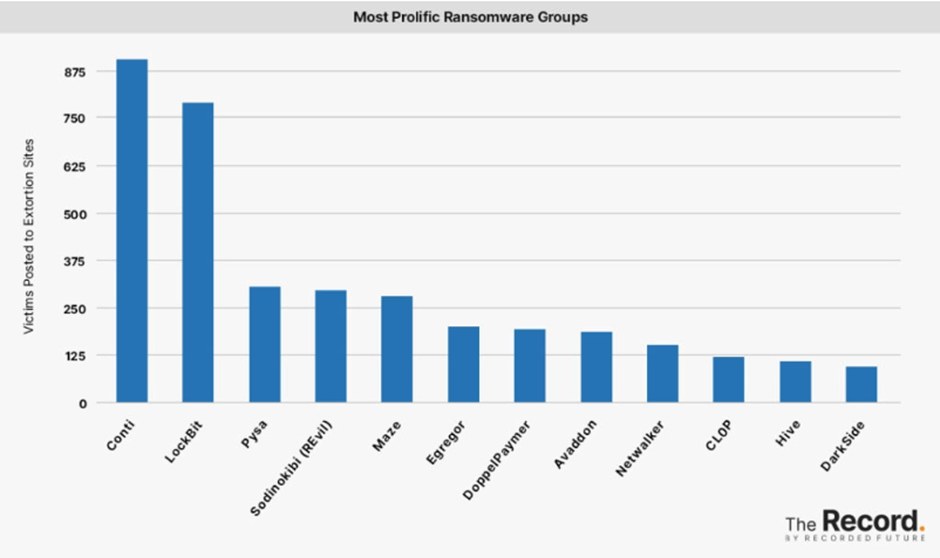
LockBit continua ad essere uno dei gruppi ransomware più attivi, avendo colpito almeno 650 organizzazioni nell’ultimo anno.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]