


Un grave bug di sicurezza sul messenger Telegram, identificato con il codice ZDI-CAN-30207, è stato segnalato dalla Zero Day Initiative con un punteggio CVSS iniziale di 9.8, indicando un possibile exploit remoto senza interazione dell’utente. Secondo alcuni ricercatori, il bug potrebbe compromettere qualsiasi account. Telegram ha però smentito l’esistenza della falla, attribuendo l’errore a un’interpretazione errata. In assenza di dettagli tecnici pubblici, il caso resta aperto, con il punteggio successivamente ridotto a 7.0.
Nella giornata di ieri, nel registro della Zero Day Initiative (ZDI) è stata segnalata una vulnerabilità critica per il messenger Telegram, identificata come ZDI-CAN-30207. Il problema è stato scoperto da Michael DePlante, ricercatore della ZDI. Tuttavia, i rappresentanti di Telegram hanno dichiarato ai media che tale vulnerabilità non esiste e che il ricercatore si è sbagliato.
Ricordiamo che ZDI è il più grande programma di bug bounty indipendente dai fornitori al mondo, supportato da Trend Micro. Il progetto, attivo dal 2005, è specializzato nella divulgazione responsabile delle vulnerabilità.

ZDI riceve molte informazioni sui bug non corretti da parte dei ricercatori indipendenti, le trasmette ai fornitori e paga ricompense a chi li segnala. I dettagli tecnici dei problemi non vengono resi pubblici fino al rilascio di una patch.
Oltre a collaborare con i singoli ricercatori di sicurezza, ZDI dispone anche di un proprio team interno di bug hunter, che si occupa anch’esso della scoperta delle vulnerabilità, e DePlante è membro di questo team.
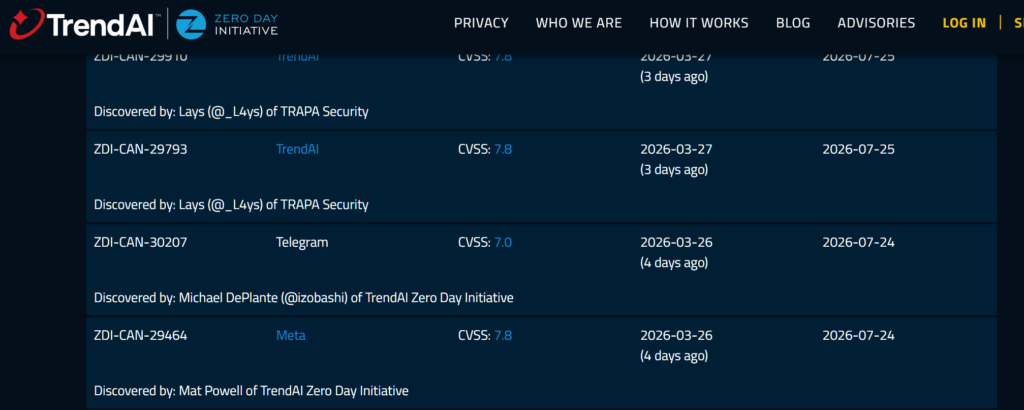
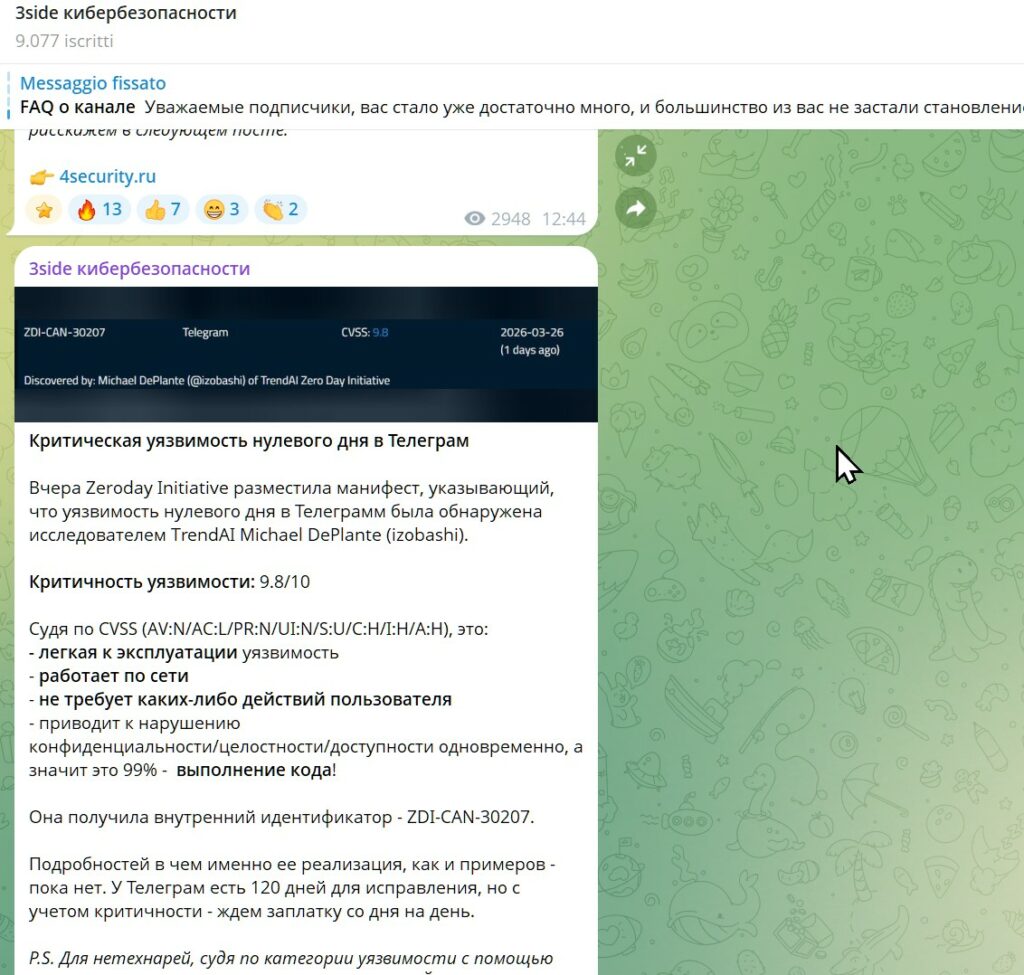
La vulnerabilità ZDI-CAN-30207 ha ricevuto nella giornata di ieri un punteggio CVSS di 9,8 su 10. Secondo il vettore CVSS, il problema può essere sfruttato da remoto e non richiede privilegi, condizioni particolari o interazione da parte della vittima. Secondo gli specialisti di sicurezza di 3Side, che sono stati tra i primi a notare la voce di registro ZDI, questo bug “consente molto probabilmente di violare qualsiasi account Telegram”.
Telegram, tuttavia, ha una visione diversa della situazione. L’ufficio stampa del servizio di messaggistica ha dichiarato sul social network X che tale vulnerabilità semplicemente non esiste.
Secondo i rappresentanti di Telegram, il ricercatore ha erroneamente affermato che per l’attacco si sarebbe potuto utilizzare un adesivo contenente codice dannoso.
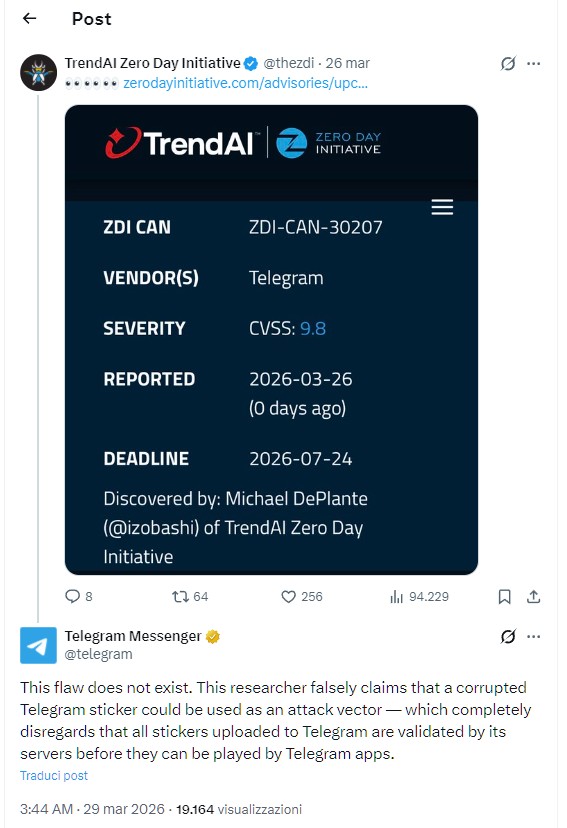
L’azienda ha spiegato, all’interno nel post di risposta a ZDI su X, che tutti gli adesivi caricati su Telegram vengono convalidati sui server dell’azienda prima di essere visualizzati dai client, il che rende impossibile questo tipo di sfruttamento.
I dettagli tecnici della vulnerabilità non sono ancora stati divulgati, come da prassi di ZDI, pertanto è impossibile confermarne o smentirne l’esistenza in modo indipendente. Secondo le normative ZDI, i dettagli completi saranno disponibili dopo il rilascio di una patch o dopo un periodo di 120 giorni.
E’ importante sottolineare che la voce nel catalogo ZDI, ha cambiato score passando da 9.8 di ieri a 7.0 di oggi.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].