


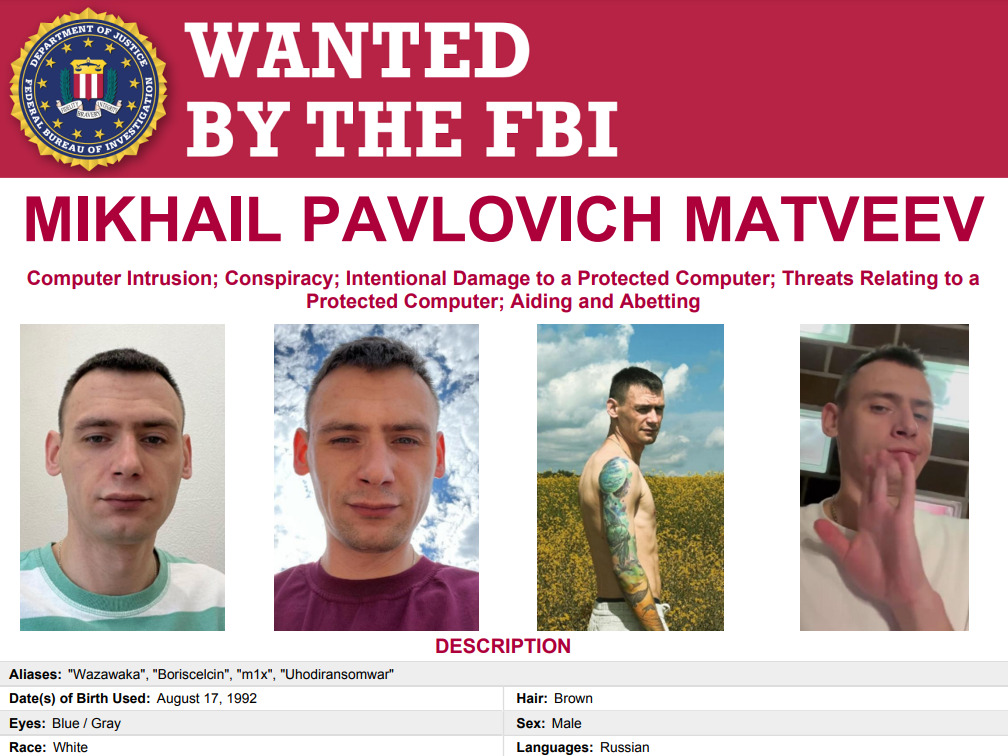
Gli Stati Uniti hanno annunciato martedì una ricompensa di 10 milioni di dollari per informazioni che portano all’arresto di un hacker criminale russo che avrebbe effettuato attacchi ransomware contro le forze dell’ordine e gli operatori sanitari statunitensi.
Si tratta di Mikhail Pavlovich Matveev, il quale è stato accusato di aver distribuito varianti di ransomware note come LockBit, Babuk e Hive nel tentativo di estorcere milioni di dollari in pagamenti, ha affermato il Dipartimento di Giustizia.

Le autorità statunitensi accusano Matveev, per essere una “figura centrale” nello sviluppo e nella distribuzione delle varianti di ransomware Hive, LockBit e Babuk. Si ritiene inoltre che Matveev abbia avuto legami con la banda di ransomware Conti, che ha sostenuto la Russia.
“Le richieste di riscatto presumibilmente avanzate dai membri di queste campagne globali di ransomware ammontano a 400 milioni di dollari, mentre i pagamenti totali per il riscatto delle vittime ammontano a 200 milioni di dollari”, ha affermato il dipartimento in una nota.
“Nascondendosi dietro molteplici alias, si presume che Matveev abbia utilizzato questi ceppi di ransomware per crittografare e tenere in ostaggio a scopo di riscatto i dati di numerose vittime, tra cui ospedali, scuole, organizzazioni non profit e forze dell’ordine, come il dipartimento di polizia metropolitana di Washington DC“, ha detto l’avvocato americano Philip Sellinger del Distretto del New Jersey.
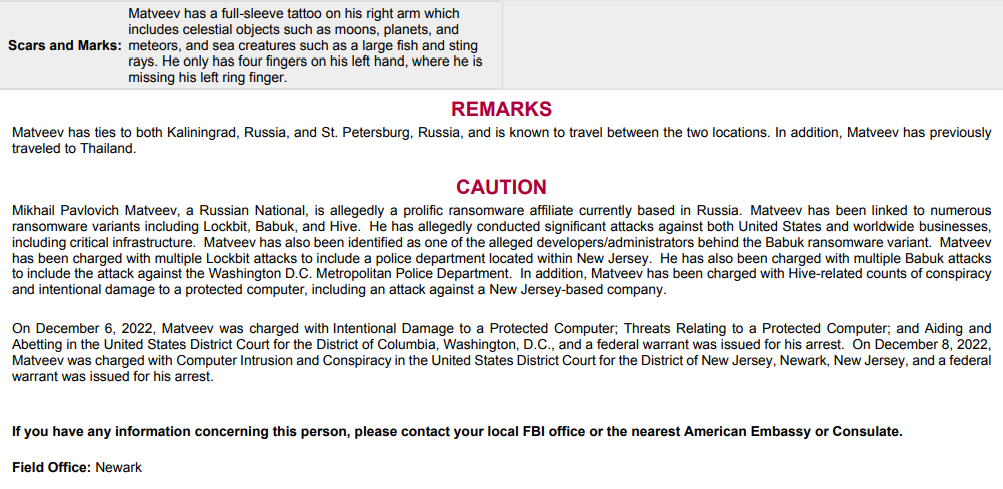
Matveev opera dall’inizio del 2020 utilizzando vari alias tra cui “Wazawaka”, “m1x” e “Boriselcin”, ha affermato il Dipartimento di Giustizia. Ha anche riportato che il ransomware LockBit è stato utilizzato in oltre 1.400 attacchi contro obiettivi negli Stati Uniti e in tutto il mondo.
Matveev è accusato di cospirazione e trasmissione di richieste di riscatto, cospirazione per danneggiare computer protetti e danneggiamento di computer protetti a livello internazionale.
Il Dipartimento di Stato ha offerto una ricompensa fino a 10 milioni di dollari per le informazioni che porteranno al suo arresto e alla sua condanna. Se condannato, Matveev rischia più di 20 anni di carcere.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]