


Una falla di sicurezza in Microsoft Windows precedentemente fixata ha introdotto un nuovo bug di sicurezza che permette attacchi senza clic, sfruttando. Gli aggressori possono rubare credenziali senza che l'utente clicchi su nulla.
Una falla in un aggiornamento di sicurezza incompleta ha aperto una nuova superficie di attacco.
Risolvendo una vulnerabilità sfruttata dal gruppo APT28, gli sviluppatori hanno bloccato l’esecuzione di codice in remoto, ma hanno lasciato aperta un’altra falla che permetteva l’esfiltrazione delle credenziali senza alcun clic.

I ricercatori di Akamai hanno scoperto che, anche dopo aver corretto la vulnerabilità CVE-2026-21510 in Windows, rimaneva un meccanismo nascosto che costringeva il computer della vittima a connettersi al server dell’attaccante. La nuova vulnerabilità, denominata CVE-2026-32202, è ora sotto sfruttamento attivo. L’attacco non richiede alcuna azione da parte dell’utente. È sufficiente aprire la cartella contenente il file dannoso.
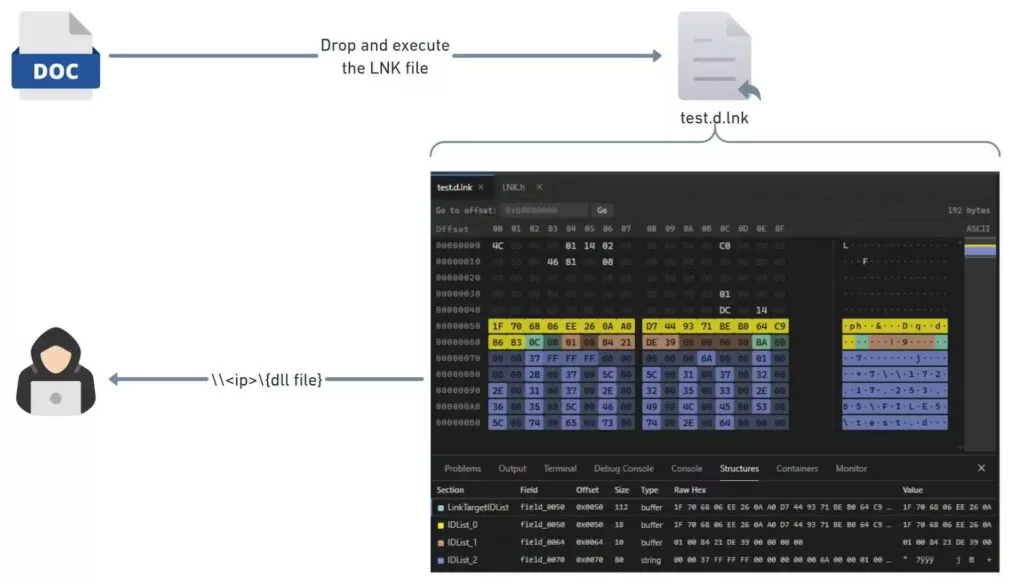
La campagna è stata condotta dal gruppo Fancy Bear, che ha attaccato diversi paesi europei alla fine del 2025 utilizzando collegamenti di Windows appositamente creati.
Questi file LNK hanno innescato una serie di vulnerabilità, tra cui CVE-2026-21513 e CVE-2026-21510. Gli aggressori hanno utilizzato questi collegamenti per aggirare le protezioni del sistema e scaricare codice dannoso da un server remoto.
Il file appariva innocuo, ma conteneva una struttura particolare che induceva Esplora risorse di Windows ad accedere alla risorsa remota come se fosse un elemento del Pannello di controllo. Il sistema scaricava la libreria dal server dell’attaccante senza verificarne la provenienza né avvisare l’utente.
A febbraio 2026, Microsoft ha rilasciato la patch ma l’aggiornamento ha aggiunto un controllo tramite il meccanismo di protezione integrato, che ora analizza il codice sorgente di un file prima di eseguirlo. A prima vista, il problema sembra risolto, poiché i componenti non firmati o sospetti non vengono più eseguiti.
Tuttavia, il controllo viene attivato troppo tardi. Quando il sistema raggiunge la fase di verifica dove ha già contattato il server dell’attaccante.
La semplice apertura di una cartella contenente un collegamento dannoso fa sì che Esplora risorse tenti di caricare la sua icona. A questo punto, Windows si connette automaticamente alla risorsa remota tramite un protocollo di rete e invia i dati di autenticazione. L’utente non clicca su nulla e non è nemmeno consapevole di ciò che sta accadendo.
Di conseguenza, l’attaccante ottiene un hash delle credenziali Net-NTLMv2. Questi dati possono essere utilizzati per attacchi successivi, come il dirottamento di sessione o il tentativo di indovinare la password.
Il problema è stato segnalato allo sviluppatore e la vulnerabilità è stata ora ufficialmente riconosciuta.

RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.