


Richard Stallman disse molti anni fa “fare giocosamente qualcosa di difficile, che si utile oppure no, questo è hacking!”
L’ingegnere rumeno e maestro di origami Bogdan Ionescu, noto con il soprannome BogdanTheGeek, ha dimostrato che le sigarette elettroniche usa e getta possono essere utilizzate per scopi diversi da quelli per cui sono state progettate. Ha trasformato quindi un dispositivo dismesso in un server web funzionante .

Ionescu aveva a lungo collezionato sigarette elettroniche usate per ricavarne batterie da utilizzare in altri progetti. Ma con l’avvento di modelli più “avanzati”, rivolse la sua attenzione ai microcontrollori integrati. In uno di questi dispositivi, trovò un chip etichettato PUYA C642F15. Dopo averlo studiato, si scoprì che si trattava di un microcircuito PY32F002B con un core Arm Cortex M0+ a una frequenza di 24 MHz. È costituito da 24 KB di memoria flash e 3 KB di RAM.
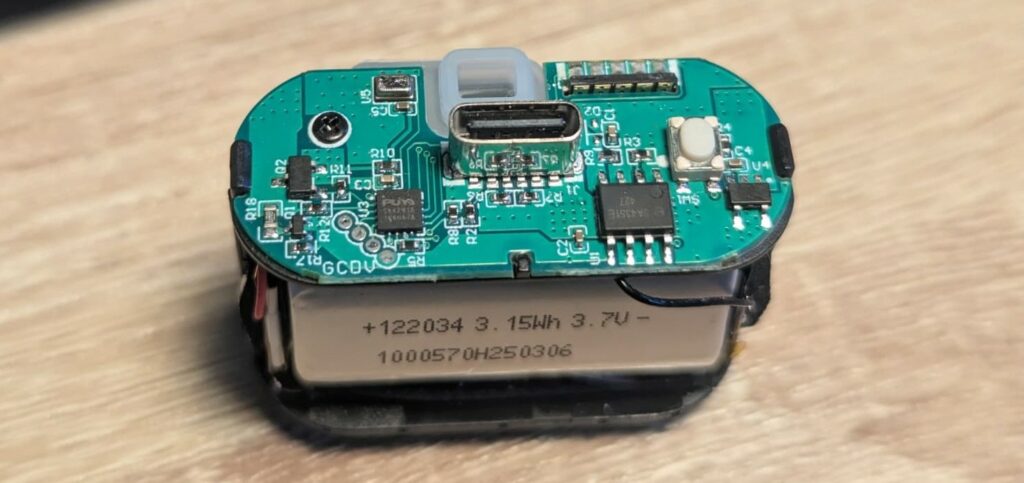
Per gli standard moderni, il set è modesto: a titolo di paragone, anche un telefono di dieci anni fa riuscirebbe a malapena a caricare Google, e questo chip è circa cento volte più lento.
Ma l’ingegnere ha deciso di usarlo per gestire il suo server. La base era la capacità del microcontrollore di funzionare con il protocollo SLIP (Serial Line Internet Protocol), un metodo obsoleto per la trasmissione di dati Internet tramite un’interfaccia seriale. Ciò ha permesso di trasformare la sigaretta elettronica nell’equivalente di un semplice modem con una velocità di circa 56 Kbps. Inoltre, Ionescu ha aggiunto la libreria uIP 0.9, che fornisce il supporto TCP/IP e la possibilità di distribuire pagine web.
Inizialmente, il risultato sembrava deludente: il ping impiegava un secondo e mezzo con metà dei pacchetti persi e una semplice pagina veniva caricata in più di 20 secondi. Ma dopo alcuni miglioramenti, la situazione è cambiata. L’ingegnere ha aggiunto un buffer circolare per l’elaborazione dei dati, che ha accelerato significativamente lo scambio. Ulteriori ottimizzazioni hanno ridotto il ritardo a 20 millisecondi senza perdita di pacchetti. Una pagina intera iniziava a caricarsi in circa 160 millisecondi.
Il server era in grado di ospitare una copia del blog di Ionescu sull’esperimento. L’intero sito stava in 20 KB di memoria flash. Chiunque poteva aprire una pagina basata su un chip da una sigaretta elettronica usa e getta, ma il carico era superiore a quello che il dispositivo poteva gestire. Con un numero elevato di connessioni, i visitatori iniziarono a visualizzare l’errore 503, la risposta standard in caso di sovraccarico del server.
Il progetto si chiamava VapeServer e ha dimostrato che i dispositivi elettronici che normalmente finirebbero in discarica possono essere riutilizzati. Secondo una ricerca dell’Università di Oxford e della Faraday Foundation, nel Regno Unito vengono gettati ogni settimana circa 1,3 milioni di sigarette elettroniche usa e getta. Oltre alle batterie, contengono anche controller , connettori USB-C e altri dispositivi elettronici adatti alla sperimentazione.
Ionescu ha pubblicato il codice sorgente di VapeServer su GitHub . Lì ha anche pubblicato il suo progetto semihost-ip, che consente di eseguire l’hosting su qualsiasi processore Arm con una quantità minima di codice. Per l’ingegnere, questa esperienza è diventata una dimostrazione del fatto che anche le apparecchiature “usa e getta” possono sorprendere. Sebbene la risorsa sia limitata, il fatto che la sigaretta elettronica possa funzionare come server sottolinea chiaramente le possibilità di riutilizzo dell’elettronica .

RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.