


Recentemente, un utente del forum Breachforums, noto come “cisc0”, ha pubblicato un annuncio relativo alla vendita di un exploit 0Day per GLPI HelpDesk. Questo exploit, secondo quanto dichiarato, funziona su tutte le versioni del software senza eccezioni. La notizia ha destato preoccupazione tra gli addetti alla sicurezza informatica e le organizzazioni che utilizzano questo sistema di gestione dei servizi IT.
Descrizione dell’Exploit
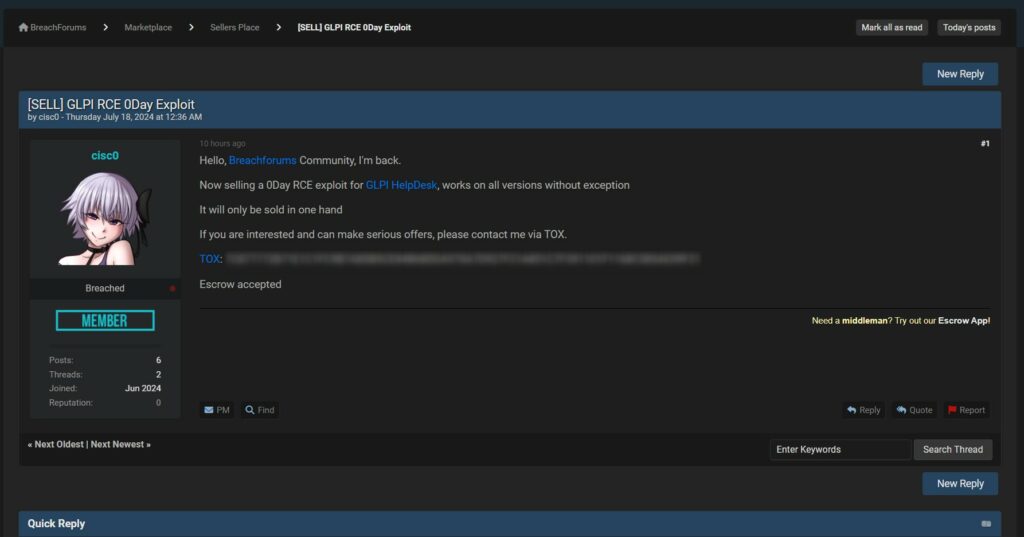

L’utente “cisc0” afferma che l’exploit permette l’esecuzione remota di codice (RCE) su tutte le versioni di GLPI HelpDesk. Questo tipo di vulnerabilità è particolarmente pericoloso in quanto consente agli attaccanti di eseguire comandi arbitrari sul server vulnerabile, potenzialmente ottenendo il pieno controllo del sistema.
Affidabilità della Fonte
Al momento, non possiamo confermare con precisione la veridicità della violazione, poiché l’organizzazione GLPI non ha ancora rilasciato alcun comunicato stampa ufficiale sul proprio sito web riguardo l’incidente. Pertanto, questo articolo dovrebbe essere considerato come una ‘fonte di intelligence’ piuttosto che una conferma definitiva della fuga di dati.
Implicazioni per la Sicurezza
Se confermato, un exploit di questo tipo potrebbe avere gravi conseguenze per le organizzazioni che utilizzano GLPI HelpDesk. Gli amministratori di sistema dovrebbero considerare di prendere misure preventive, come il monitoraggio dei sistemi per attività sospette, l’applicazione di patch di sicurezza non appena disponibili e, se possibile, limitare l’accesso alle istanze di GLPI solo a reti fidate.
Conclusione
L’annuncio della vendita di un exploit 0Day per GLPI HelpDesk su Breachforums rappresenta una seria minaccia per la sicurezza informatica delle organizzazioni che utilizzano questo software. Sebbene la veridicità della vulnerabilità non sia stata ancora confermata ufficialmente, è prudente che le organizzazioni adottino misure preventive per proteggere i loro sistemi. Restare aggiornati sulle comunicazioni ufficiali e mantenere una vigilanza attiva può aiutare a mitigare i rischi associati a questa potenziale minaccia.
Come nostra consuetudine, lasciamo sempre spazio ad una dichiarazione da parte dell’azienda qualora voglia darci degli aggiornamenti sulla vicenda. Saremo lieti di pubblicare tali informazioni con uno specifico articolo dando risalto alla questione.
RHC monitorerà l’evoluzione della vicenda in modo da pubblicare ulteriori news sul blog, qualora ci fossero novità sostanziali. Qualora ci siano persone informate sui fatti che volessero fornire informazioni in modo anonimo possono utilizzare la mail crittografata del whistleblower.
Nota: Questo articolo è basato su informazioni non confermate e dovrebbe essere considerato come una potenziale fonte di intelligence piuttosto che una verifica definitiva dell’accaduto.
RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.