


La Puerto Rico Aqueduct and Sewer Authority (PRASA) sta indagando attivamente su un incidente di sicurezza verificatosi la scorsa settimana.
Durante l’attacco, divenuto noto il 19 marzo, gli aggressori hanno avuto accesso ad alcune informazioni sui clienti e sui dipendenti dell’azienda. PRASA ha già informato le vittime della fuga di notizie e ha coinvolto nelle indagini le agenzie statunitensi FBI e CISA .

Al momento, l’indagine ufficiale non ha ancora rivelato il nome del gruppo di hacker dietro questo attacco, ma la banda di ransomware Vice Society ha aggiunto PRASA all’elenco delle vittime sul loro sito underground di fuga dei dati.
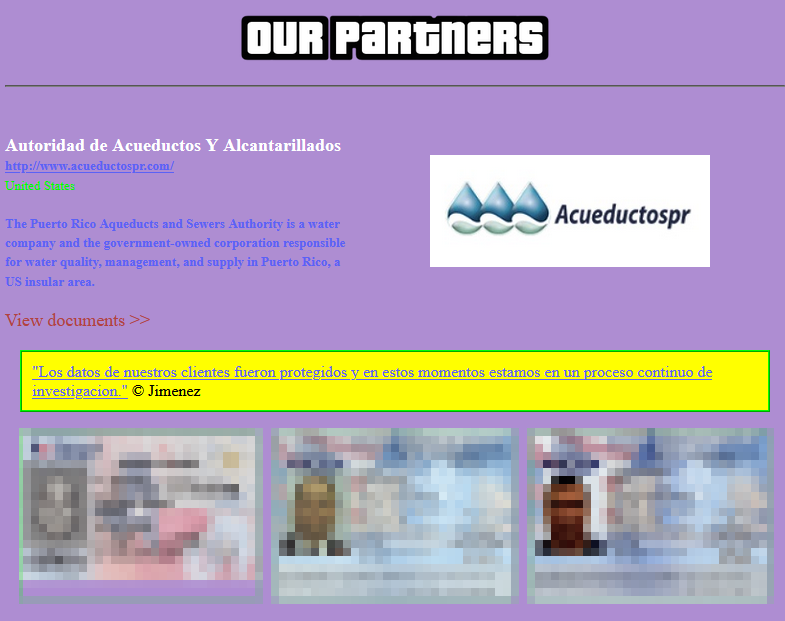
La banda ha reso pubblici i passaporti, le patenti di guida e altri documenti delle vittime.
“Poiché le indagini sull’incidente sono ancora in corso, non possiamo commentare in dettaglio. Tuttavia, siamo pronti ad assicurare a tutti i nostri clienti che continuiamo a lavorare per fornire servizi efficienti e di qualità”
ha affermato Doriel Pagan, presidente esecutivo di PRASA. In generale, l’affermazione sembra essere vera, perché l’attacco informatico non mirava a interrompere i sistemi di approvvigionamento idrico. Sembra che gli hacker fossero principalmente interessati a raccogliere informazioni riservate.
Secondo la US Environmental Protection Agency (US EPA), i sistemi idrici sono infrastrutture critiche che sono sempre più a rischio di attacchi sia da parte di criminali informatici indipendenti che di hacker sponsorizzati dal governo.
Recenti audit sulla sicurezza hanno dimostrato che i servizi idrici pubblici tendono ad avere sistemi di sicurezza deboli, affermano funzionari del governo degli Stati Uniti. E i dipendenti di tali imprese mancano di conoscenze teoriche e abilità pratiche nel campo della sicurezza informatica, il che li rende vulnerabili agli attacchi di ingegneria sociale.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]