


Un attore di minacce noto come IntelBroker ha dichiarato di essere in possesso e di vendere dati ottenuti da una violazione avvenuta nel giugno 2024 ai danni di AMD. I dati compromessi includono una vasta gamma di informazioni sensibili, dai dettagli sui prodotti futuri ai database di dipendenti e clienti.
IntelBroker è un attore di minacce operante operante nel dark web, associato al gruppo CyberNiggers. Specializzato nella vendita di accessi a sistemi compromessi, ha orchestrato attacchi contro aziende come Zscaler ed Europol.

Attivo su forum underground come XSS, Breachforums ed Exposed, ha venduto dati sensibili a prezzi sorprendentemente bassi. IntelBroker sviluppa anche ransomware e si è distinto per la sua capacità di compromettere sistemi di alto profilo, agendo come Initial Access Broker.
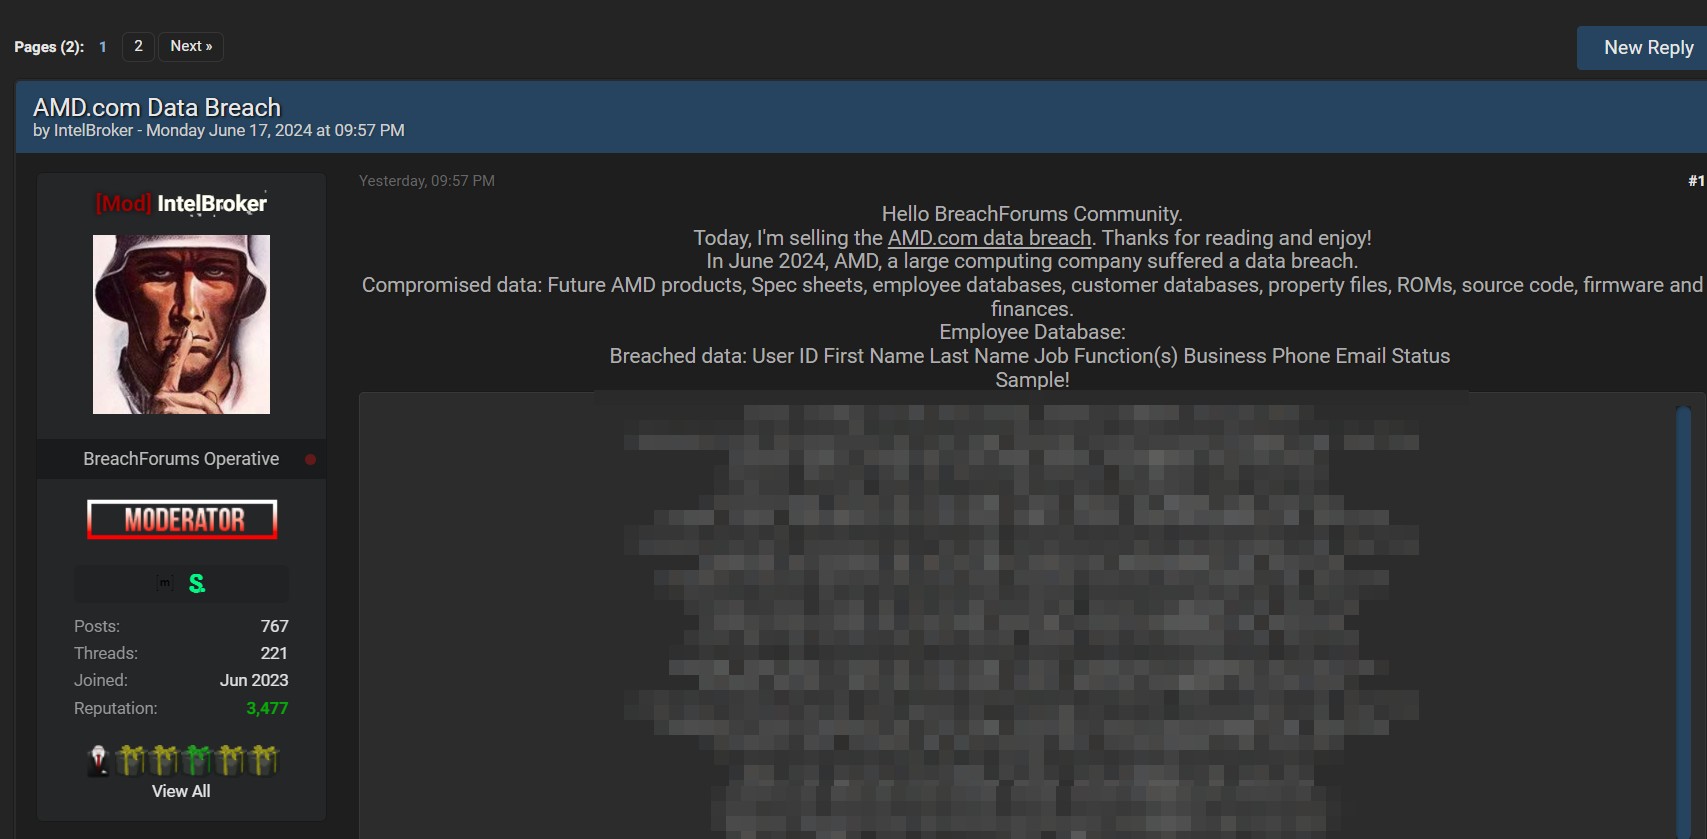
Secondo IntelBroker, la violazione ha portato alla compromissione delle seguenti informazioni:
L’attore di minacce ha inoltre affermato che il database dei dipendenti include informazioni personali e professionali, come ID utente, nomi e cognomi, funzioni lavorative, numeri di telefono aziendali, indirizzi email e stato dei dipendenti.
La gravità delle informazioni rubate mette in evidenza una significativa violazione della sicurezza per AMD, potenzialmente esponendo l’azienda a rischi di spionaggio industriale e a gravi conseguenze finanziarie e legali.
È stato condiviso un sample dei dati compromessi, anche se l’entità totale della violazione non è ancora determinata con precisione.
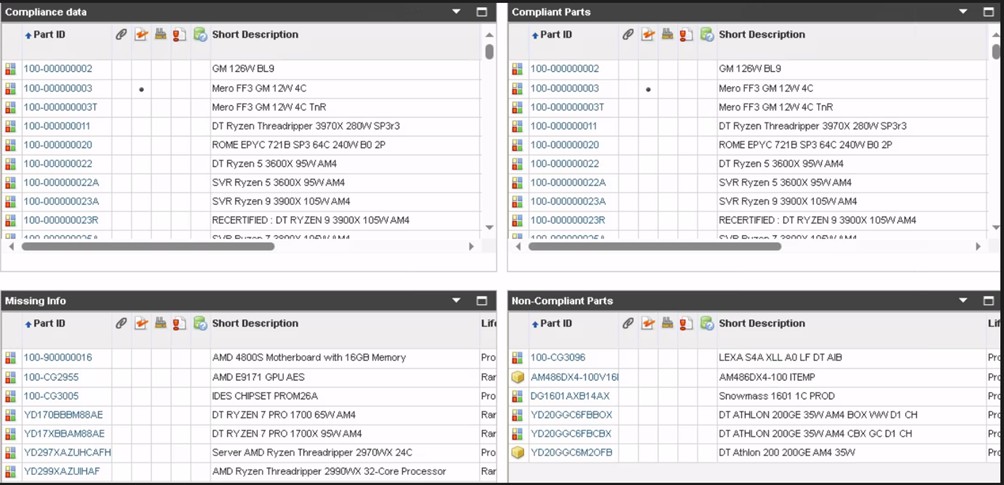
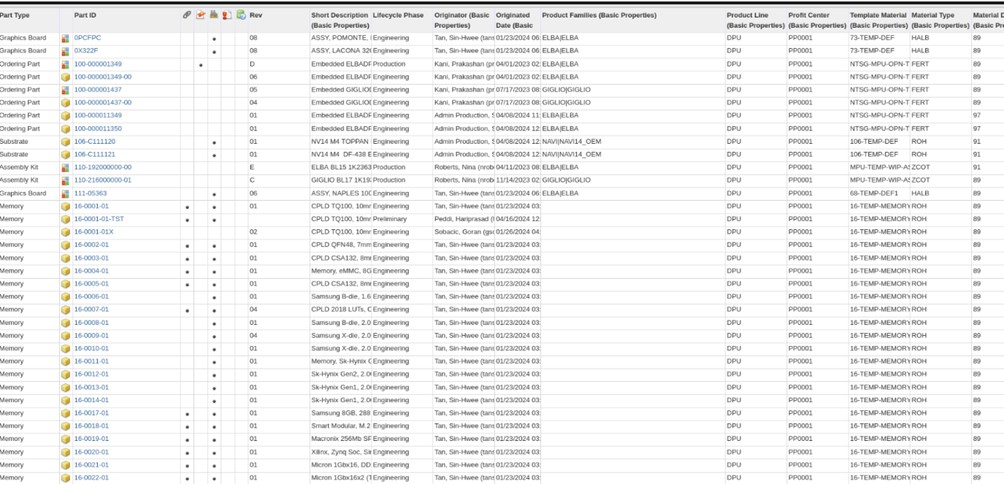
Qualora venisse confermata, questa violazione rappresenterebbe una minaccia significativa per AMD, con potenziali impatti negativi sulla sua posizione competitiva e la possibilità di esporre i dipendenti e i clienti a vari rischi di sicurezza.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]