


HAEA, una sussidiaria del gruppo sudcoreano Hyundai Motor Group con sede in California, USA, fornisce soluzioni e servizi IT personalizzati per l’industria automobilistica, in particolare alle filiali Hyundai e Kia.
Queste soluzioni includono telematica per veicoli, aggiornamenti over-the-air (OTA), mappatura, connettività dei veicoli, sistemi embedded e sistemi di guida autonoma. L’azienda fornisce anche sistemi aziendali per gli stabilimenti automobilistici, inclusi sistemi di vendita ed ERP, nonché piattaforme di produzione digitale.

L’HAEA ha riferito che gli aggressori sono riusciti a violare la sua rete il 22 febbraio e hanno mantenuto l’accesso non autorizzato al sistema per 10 giorni prima di essere scoperti il 2 marzo.
Un’indagine interna ha rivelato che gli hacker hanno avuto accesso a parti del database degli utenti durante questo periodo, potenzialmente trapelando numeri di previdenza sociale e informazioni sulla patente di guida.
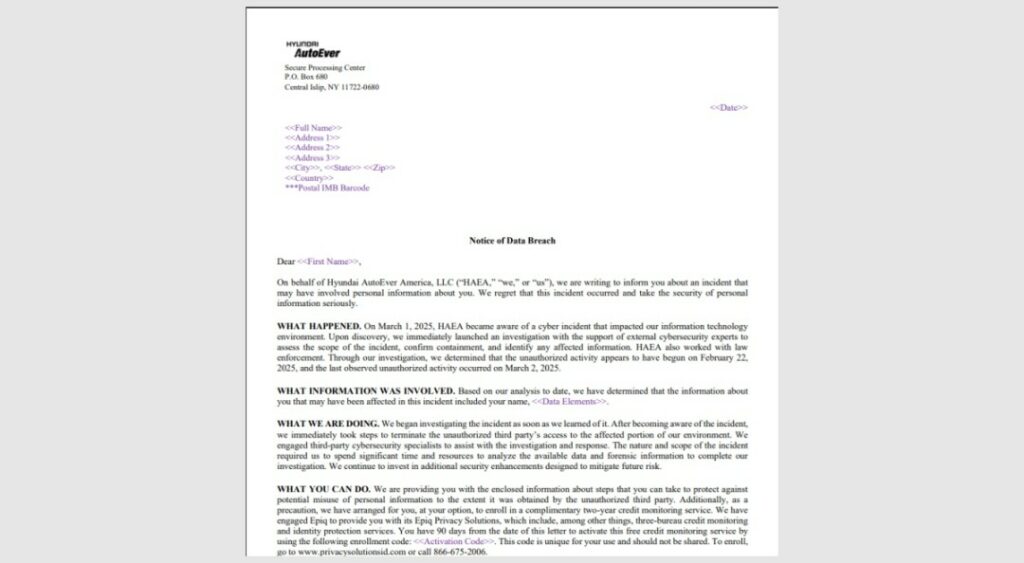
L’azienda ha inviato informative agli uffici dei procuratori generali di diversi stati degli Stati Uniti.
Non è ancora chiaro se la violazione abbia interessato solo dipendenti o clienti/utenti, né quante persone siano state colpite. HAEA ha annunciato due anni di monitoraggio gratuito del credito per i proprietari di veicoli interessati e consiglia agli utenti di abilitare l’autenticazione a più fattori e di diffidare delle email di phishing e delle attività insolite sugli account.
Negli ultimi anni Hyundai ha subito diversi incidenti di sicurezza informatica, tra cui un attacco ransomware da parte di Black Basta, che sosteneva di aver violato le operazioni europee di Hyundai e rubato fino a 3 TB di dati; e incidenti di sicurezza nelle sue filiali italiane e francesi, in cui sono trapelate informazioni sensibili come indirizzi e-mail degli utenti, indirizzi e numeri di identificazione dei veicoli.
Inoltre, i ricercatori hanno scoperto significative vulnerabilità in termini di privacy e sicurezza nell’app complementare di Hyundai per i proprietari di Kia e Hyundai, che consentono il controllo remoto non autorizzato del veicolo. Anche il sistema antifurto integrato si è recentemente rivelato inefficace.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]