


Toyota è stata colpita da un massiccio data breach, con 240 GB di dati sensibili esposti su un forum di cybercrime. L’attacco è stato rivendicato dal gruppo di hacker noto come ZeroSevenGroup. I dati esfiltrati sono disponibili al download su un noto forum di cybercrime.
L’infiltrazione ha permesso agli aggressori di esfiltrare una vasta gamma di informazioni, tra cui dati di clienti e dipendenti, informazioni finanziarie, contratti, e-mail e dettagli dell’infrastruttura di rete. Secondo ZeroSevenGroup, l’accesso è stato ottenuto utilizzando lo strumento open source ADRecon, che consente di estrarre informazioni dagli ambienti Active Directory. Gli aggressori hanno potenzialmente ottenuto l’accesso al server di backup, con i file esposti che risalgono al 25 dicembre 2022.

Sul noto forum sono disponibili al download tutti i dati esfiltrati, senza necessità di acquisto, come precisato dal gruppo nei commenti del post.
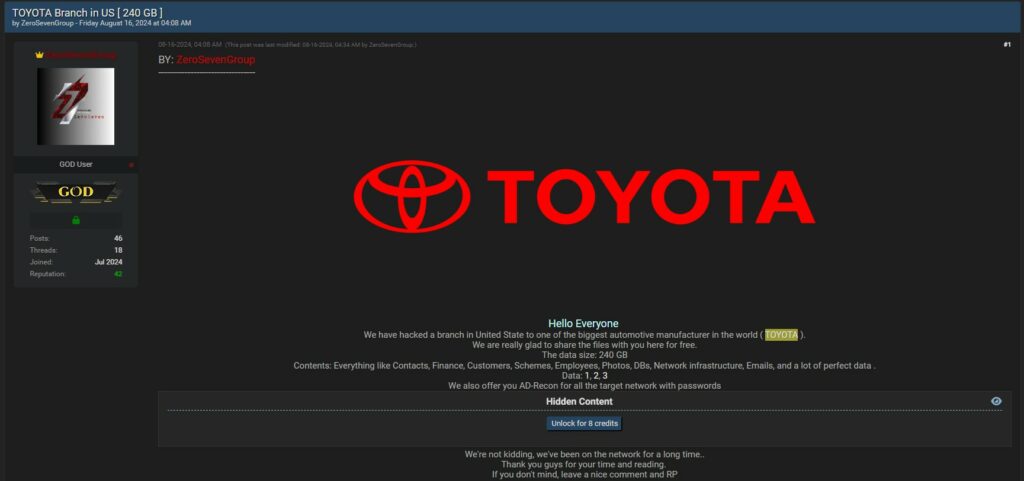
Immagine del post rinvenuta nel Dark Web
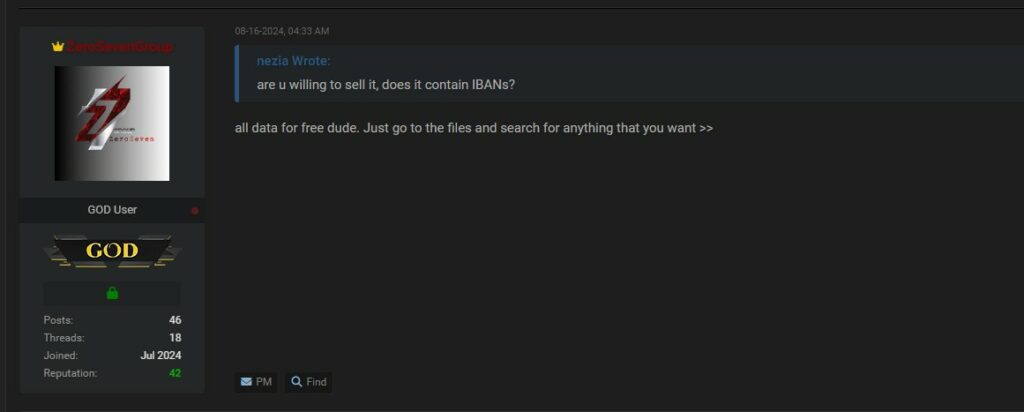
Commento al post precedente rinvenuto nel Dark Web
Toyota ha dichiarato che l’impatto complessivo della violazione è stato limitato e che sta collaborando con le persone colpite per fornire assistenza. Tuttavia, l’azienda non ha fornito dettagli specifici sulla data della violazione o sulle modalità di attacco. Questo incidente segue una serie di altre violazioni che hanno colpito Toyota negli ultimi anni, inclusi attacchi ransomware e configurazioni errate nei servizi cloud che hanno esposto milioni di dati personali dei clienti.
Il recente data breach ai danni di Toyota evidenzia ancora una volta l’importanza della sicurezza informatica per le grandi aziende. Nonostante le misure di sicurezza implementate, le minacce persistono e richiedono una vigilanza costante. Toyota ha affermato di aver adottato ulteriori misure per monitorare e proteggere le sue infrastrutture, ma solo il tempo dirà se queste saranno sufficienti a prevenire futuri incidenti.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]