


Come avevamo riportato ad inizio settembre, la cyber gang Kelvin Security aveva messo in vendita sul suo canale Telegram una serie di dati afferenti a Vodafone.
Si trattava, da quanto riportato dai criminali informatici, di circa 310 GB di dati relativi a circa 300.000 files contenenti documento come PDF, file Office e immagini.

RHC andò ad analizzare i samples proposti da Kelvin Security, e avevamo rilevato documenti di identità, proposte di abbonamento e contratti telefonici in generale, ma non a dati di particolare rilievo relativamente all’azienda telefonica ipotizzando che tali dati non erano afferenti alle infrastrutture di Vodafone Italia, ma ad un rivenditore di servizi.
Successivamente Vodafone ha riportato un comunicato ufficiale nel quale ha detto quanto segue:
“Con riferimento a indiscrezioni di stampa relative a un possibile data breach, si precisa di non avere al momento evidenza di accessi ai sistemi informatici Vodafone. Sono tuttora in corso verifiche tecniche con alcuni partner, in collaborazione con le autorità investigative”.
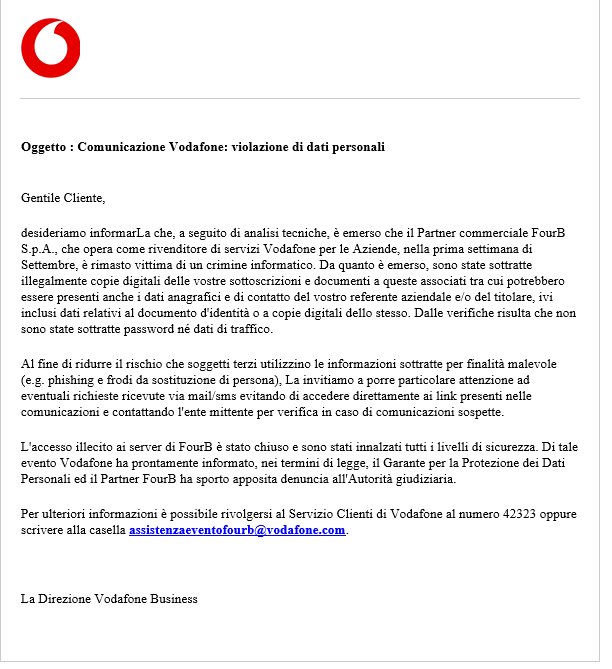
Nella giornata di oggi, è arrivata in redazione una mail che ci informava che Vodafone ha iniziato ad inviare dei comunicati informando gli interessati che a seguito delle analisi tecniche, il fornitore FourB S.p.a. è stata vittima di un attacco informatico.
Nello specifico viene riportato:
“Da quanto è emerso, sono state sottratte illegalmente copie digitali delle vostre sottoscrizioni e documenti a queste associati tra cui potrebbero essere presenti anche i dati anagrafici e di contatto del vostro referente aziendale e/o titolare, ivi inclusi dati relativi al documento d’identità o a copie digitali dello stesso. Dalle verifiche risulta che non sono state sottratte password ne dati di traffico.”
Advertising
Da quanto viene riportato sul sito di ForurB
FourB è una realtà solida, dinamica ed in costante crescita, operante nei settori delle Telecomunicazioni & Information Technology.

Nasce nel 2009, grazie alla voglia di cambiamento e di nuove avventure imprenditoriali, in pochi anni diventa uno dei principali partner del più importante gruppo di telecomunicazioni al mondo. Oggi, è una delle più grandi agenzie di Telecomunicazioni in Italia, con 14 sedi e 200 collaboratori distribuiti in tutto il Nord Italia.

FourB è un'azienda fortemente orientata all’innovazione tecnologica e al servizio verso i propri clienti.

La Mission aziendale, è facilitare l’accesso delle Piccole e Medie Imprese nella nuova era digitale.
In questo periodo storico, molto spesso stiamo assistendo a continue perdite “collaterali” di dati, che non avvengono con esfiltrazioni dalle infrastrutture IT delle aziende, ma da aziende di terze parti. Tutto questo ci porta all’attenzione che i fornitori sono un “tallone di Achille” nella sicurezza informatica aziendale e occorre prestarne la massima attenzione.
Gli attacchi supply chain possono avvenire in variegate forme: vulnerabilità sui sistemi, malware o impiegati infedeli, e le attività di controllo da applicare a tali aziende spesso si poggiano sulla corretta stipula di clausole contrattuali.
Ne consegue che oggi più che mai occorre investire sull’approfondire tutto questo, in quanto sui giornali ci va il brand dell’azienda cliente, in quanto i dati sono i suoi e non del fornitore.
Nel caso in cui l’azienda voglia fornire una dichiarazione a RHC, saremo lieti di pubblicarla con uno specifico articolo sulle nostre pagine per dare risalto alla questione.
Qualora ci siano persone informate sui fatti che volessero fornire informazioni sulla vicenda od effettuare una dichiarazione, possono accedere alla sezione contatti, oppure in forma anonima utilizzando la mail crittografata del whistleblower.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].