


La casa automobilistica Volkswagen Group è apparsa inaspettatamente su una piattaforma darknet dove il gruppo Stormous pubblica dati sulle sue vittime. La dichiarazione è stata fatta a fine maggio, ma al momento della pubblicazione non era stata trovata alcuna prova di un effettivo attacco informatico o di una fuga di notizie.
Gli hacker affermano di aver ottenuto l’accesso agli account utente, ai token di autenticazione, ai dati di controllo degli accessi e ad altre informazioni interne. Ma non sono stati pubblicati campioni o file a supporto di queste affermazioni; Stormous si è invece limitato a pubblicare link non funzionanti. Tuttavia, il gruppo stesso è ben noto nella comunità dei criminali informatici e le sue dichiarazioni non sono sempre vane.

Secondo gli esperti, un simile comportamento potrebbe rappresentare un elemento di pressione: il rifiuto di pubblicare immediatamente le prove potrebbe indicare un tentativo di ricatto: gli hacker aspettano che la potenziale vittima reagisca e, eventualmente, inizi le trattative.
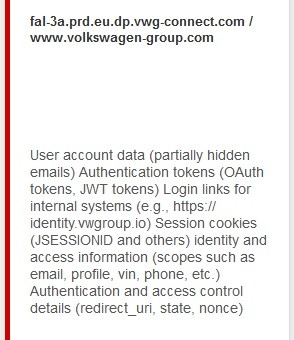
Rapporto sul presunto hacking del Gruppo Volkswagen (Cybernews)
Se la minaccia venisse confermata, le conseguenze per la Volkswagen potrebbero essere gravi. La fuga di token di autenticazione e di altri dati identificativi può comportare il furto di account e l’accesso non autorizzato ai sistemi interni. Inoltre, esiste il rischio che vengano compromessi i dati personali degli utenti, tra cui nomi e indirizzi e-mail, con conseguenti violazioni della privacy e conseguenze normative.
Stormous è attivo dal 2022 e si è affermato come uno dei gruppi più resilienti nel mercato dei ransomware. In precedenza aveva rivendicato la responsabilità di un attacco al birrificio belga Duvel Moortgat e avrebbe pubblicato elenchi di password e indirizzi e-mail trapelati di organizzazioni francesi. Secondo la piattaforma di monitoraggio darknet Ransomlooker, Stormous ha attaccato almeno 34 organizzazioni nell’ultimo anno.
Al momento, i rappresentanti del Gruppo Volkswagen non hanno commentato la situazione. È possibile che l’attacco sia falso, come spesso accade nel darknet, dove le minacce vengono utilizzate come strumento di pressione, anche senza un reale accesso ai dati.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]