


Il 7 luglio, il ricercatore di Cybernews Aras Nazarovas ha scoperto un’istanza aperta di ElasticSearch contenente 626 GB di log di connessione VPN con 5,7 miliardi di record di utenti VPN gratuiti di Airplane Accelerates, tra cui:
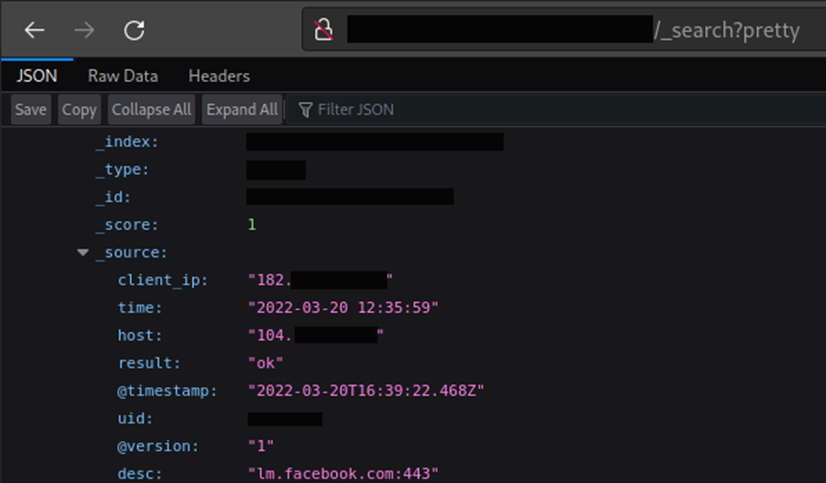
Secondo l’esperto, questa fuga di dati potrebbe essere utilizzata per deanonimizzare e tracciare gli utenti di questa app. Un’analisi dell’app Android mostra anche che è in grado di agire come spyware e ha capacità di esecuzione di codice in remoto.

Secondo l’indagine, l’app Airplane ha richiesto un’ampia gamma di autorizzazioni, che vanno dall’accesso alla videocamera e alla registrazione dell’audio, alla lettura e alla modifica dei contatti, al collegamento di una memoria esterna e all’installazione di pacchetti.
Secondo Nazarovas, il numero di autorizzazioni richieste suggerisce che alcune delle informazioni raccolte sono archiviate in un database diverso e i ricercatori hanno scoperto che l’app è stata progettata per tracciare gli utenti che visitano i domini banditi da Pechino.
L’indagine ha rivelato che lo sviluppatore dell’applicazione ha sede in Australia, dove è registrata con il nome AP Network PTY Ltd.
Inoltre, il sito Web cinese che distribuisce l’app è disponibile all’indirizzo vp2n.cc.
Tuttavia, l’applicazione per Windows, MacOS e Android può essere scaricata solo dal sito web dello sviluppatore “apnetworksapp.com”, mentre la versione iOS può essere scaricata solo dall’App Store.
In precedenza è stato riferito che il gruppo cinese APT RedAlpha è dietro una campagna di furto di credenziali su larga scala. La campagna si rivolge a organizzazioni umanitarie globali, think tank e organizzazioni governative.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]