


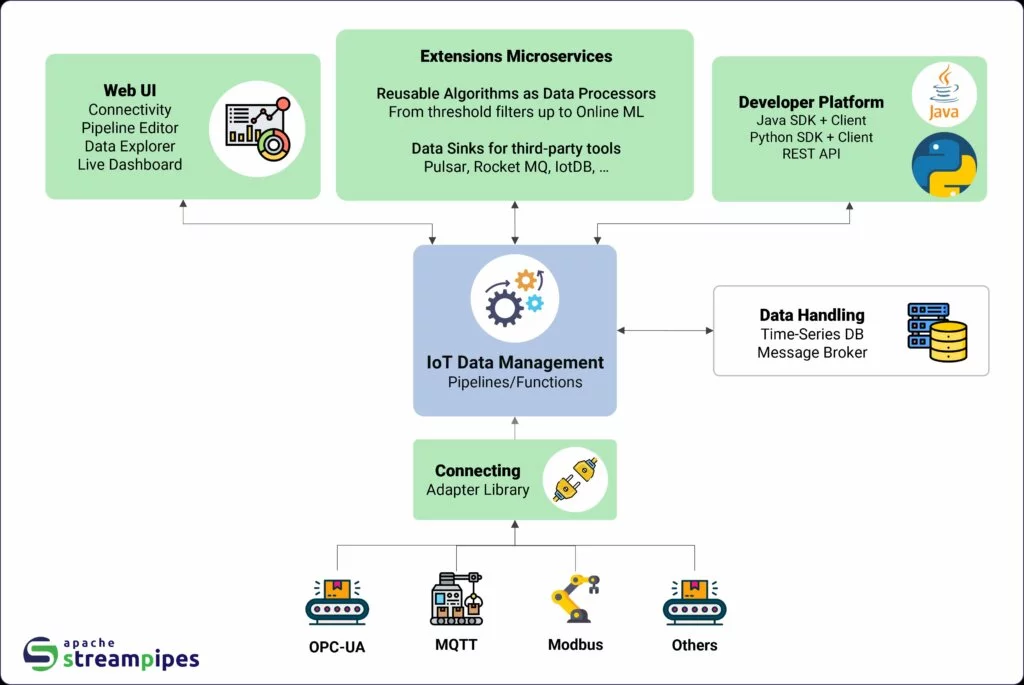
Apache StreamPipes è una piattaforma open-source per l’analisi e l’elaborazione di dati in tempo reale (streaming analytics), pensata soprattutto per IoT, Industria 4.0 e sistemi di monitoraggio.
In parole semplici: serve a raccogliere, elaborare e analizzare flussi continui di dati (sensori, log, eventi, stream) senza dover scrivere molto codice.

Una vulnerabilità recentemente scoperta identificata come CVE-2025-47411, rivela che il meccanismo di identificazione dell’utente dello strumento può essere sfruttato per consentire agli utenti standard di assumere il controllo amministrativo totale.
Il team di sviluppo ha chiuso la vulnerabilità nell’ultima versione del software. Agli utenti che utilizzano le versioni interessate si consiglia di eseguire l’aggiornamento alla versione 0.98.0, che risolve il problema.
Secondo quanto affermato, un utente con un account legittimo e non amministratore può sfruttare questa vulnerabilità la quale colpisce un’ampia gamma di installazioni, in particolare le versioni di Apache StreamPipes dalla 0.69.0 alla 0.97.0.
Questo furto di identità viene realizzato “manipolando i token JWT”, le credenziali sicure utilizzate per gestire le sessioni utente. Creando token specifici, un aggressore può ingannare il sistema facendogli credere di essere l’amministratore, aggirando i controlli standard dei privilegi.
La vulnerabilità consente a un aggressore di “scambiare il nome utente di un utente esistente con quello di un amministratore”. Per uno strumento progettato per gestire i dati dell’IoT industriale, le implicazioni di un’acquisizione amministrativa sono gravi.
Una volta ottenuto il controllo amministrativo, un aggressore può mettere in atto “manomissioni dei dati, accessi non autorizzati e altre violazioni della sicurezza “. Ciò potrebbe consentire a malintenzionati di corrompere i dati analitici o interrompere il flusso di informazioni negli ambienti industriali.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]