


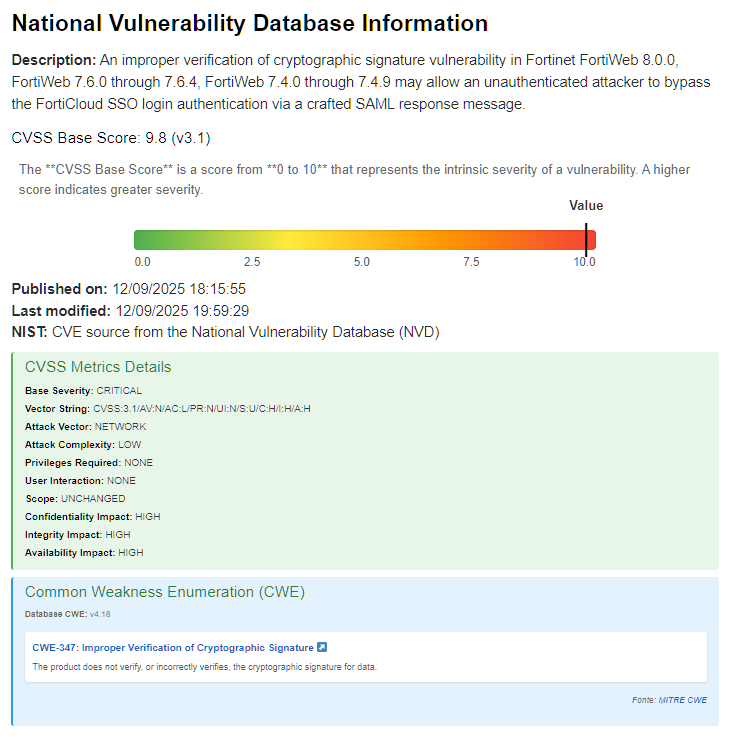
Una vulnerabilità critica, monitorata con il codice CVE-2025-59719, riguarda le linee di prodotti FortiOS, FortiWeb, FortiProxy e FortiSwitchManager è stata segnalata da Fortinet tramite un avviso di sicurezza urgente. Tale avviso è stato emesso in relazione a falle di sicurezza che interessano tali prodotti.
Un aggressore potrebbe ottenere l’accesso amministrativo non autorizzato al dispositivo creando un messaggio SAML specifico, se la vulnerabilità viene sfruttata. Tale vulnerabilità è causata dall’incapacità del dispositivo di verificare in modo corretto le firme dei messaggi SAML.

Fortinet raccomanda ai propri clienti di procedere con l’aggiornamento alle versioni più recenti che seguono. Per quelle organizzazioni che non sono in grado di applicare le patch immediatamente, è stata messa a disposizione una soluzione provvisoria. Disabilitanto la funzionalità di accesso a FortiCloud, gli amministratori sono in grado di ridurre il rischio.
| Version | Affected | Solution |
|---|---|---|
| FortiOS 7.6 | 7.6.0 through 7.6.3 | Upgrade to 7.6.4 or above |
| FortiOS 7.4 | 7.4.0 through 7.4.8 | Upgrade to 7.4.9 or above |
| FortiOS 7.2 | 7.2.0 through 7.2.11 | Upgrade to 7.2.12 or above |
| FortiOS 7.0 | 7.0.0 through 7.0.17 | Upgrade to 7.0.18 or above |
| FortiOS 6.4 | Not affected | Not Applicable |
| FortiProxy 7.6 | 7.6.0 through 7.6.3 | Upgrade to 7.6.4 or above |
| FortiProxy 7.4 | 7.4.0 through 7.4.10 | Upgrade to 7.4.11 or above |
| FortiProxy 7.2 | 7.2.0 through 7.2.14 | Upgrade to 7.2.15 or above |
| FortiProxy 7.0 | 7.0.0 through 7.0.21 | Upgrade to 7.0.22 or above |
| FortiSwitchManager 7.2 | 7.2.0 through 7.2.6 | Upgrade to 7.2.7 or above |
| FortiSwitchManager 7.0 | 7.0.0 through 7.0.5 | Upgrade to 7.0.6 or above |
| FortiWeb 8.0 | 8.0.0 | Upgrade to 8.0.1 or above |
| FortiWeb 7.6 | 7.6.0 through 7.6.4 | Upgrade to 7.6.5 or above |
| FortiWeb 7.4 | 7.4.0 through 7.4.9 | Upgrade to 7.4.10 or above |
| FortiWeb 7.2 | Not affected | Not Applicable |
| FortiWeb 7.0 | Not affected | Not Applicable |
La falla di sicurezza, identificata come Verifica impropria della firma crittografica (CWE-347), potrebbe consentire a un aggressore non autenticato di aggirare l’autenticazione di accesso Single Sign-On (SSO) di FortiCloud.
Quando un amministratore registra un dispositivo su FortiCare tramite l’interfaccia utente grafica (GUI), l’opzione “Consenti accesso amministrativo tramite FortiCloud SSO” è abilitata per impostazione predefinita. A meno che l’amministratore non disattivi esplicitamente questa opzione durante la registrazione, il dispositivo diventa immediatamente vulnerabile a questo bypass.
La scoperta del problema è stata fatta internamente da Theo Leleu e Yonghui Han del team di sicurezza dei prodotti Fortinet, e l’informazione è stata resa pubblica il 9 dicembre 2025. La funzionalità SSO di FortiCloud, costituisce un rischio considerevole soprattutto negli ambienti di rete distribuiti.

RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.