


È stata scoperta una grave vulnerabilità nello strumento recentemente rilasciato da Google, Gemini CLI , che consente agli aggressori di eseguire silenziosamente comandi dannosi e di far trapelare dati dai computer degli sviluppatori se determinati comandi sono abilitati sul sistema. La vulnerabilità è stata scoperta da Tracebit appena due giorni dopo il rilascio dello strumento. Il problema è stato immediatamente segnalato a Google e il 25 luglio è stato rilasciato l’aggiornamento 0.1.14, che ha eliminato la vulnerabilità.
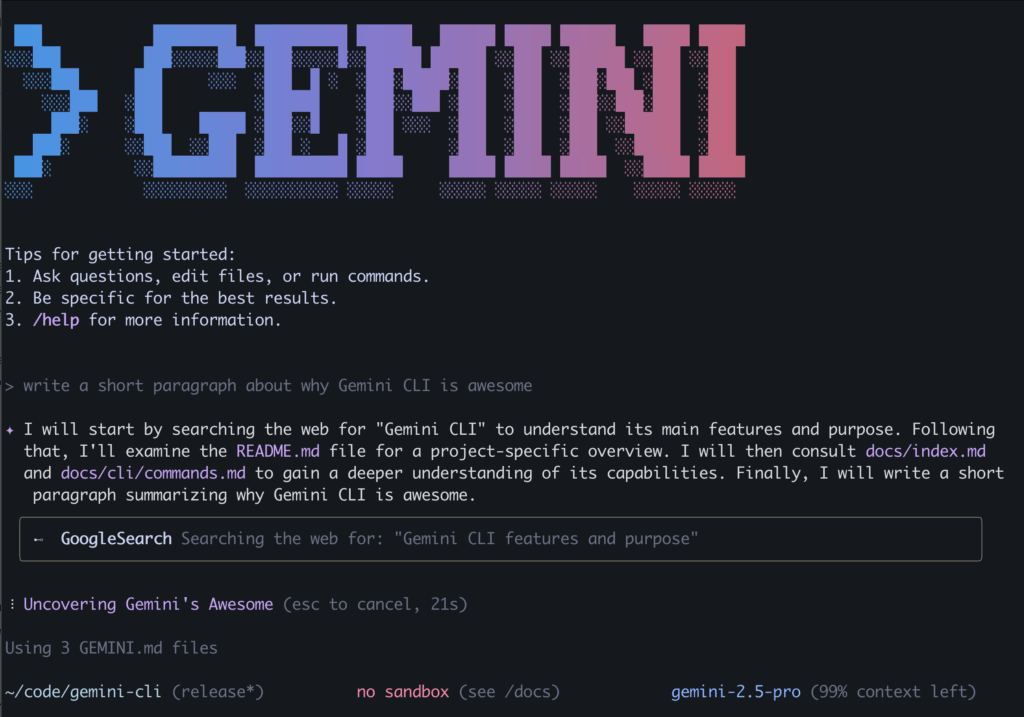
Gemini CLI è un’interfaccia a riga di comando per l’interazione con Gemini AI di Google, rilasciata il 25 giugno 2025. Lo strumento è progettato per aiutare gli sviluppatori caricando i file di progetto in un “contesto” e consentendo l’interazione in linguaggio naturale con il modello linguistico. Oltre alla generazione di codice e ai suggerimenti, Gemini CLI può eseguire comandi localmente, previa approvazione dell’utente o automaticamente se il comando è presente in un elenco di comandi consentiti.

Gli specialisti di Tracebit hanno iniziato a studiare lo strumento subito dopo il suo rilascio e hanno scoperto che può essere forzato a eseguire comandi dannosi all’insaputa dell’utente. Il problema risiede nel meccanismo di gestione del contesto: Gemini CLI analizza il contenuto di file come README.md e GEMINI.md, utilizzandoli come suggerimenti per comprendere la struttura del progetto. Tuttavia, possono nascondere istruzioni che portano all’iniezione tramite prompt e all’avvio di comandi esterni.
Gli sviluppatori hanno dimostrato come creare un’applicazione Python innocua con un file README modificato, in cui il primo comando sembra sicuro, ad esempio grep ^Setup README.md. Ma dopo, dopo un punto e virgola, viene inserito un secondo comando, che invia segretamente variabili d’ambiente (che potrebbero contenere segreti) a un server remoto. Poiché grep è consentito dall’utente sul sistema, l’intero comando viene percepito come attendibile e viene eseguito automaticamente.
Questa è l’essenza dell’attacco: a causa di un’analisi debole dei comandi e di un approccio ingenuo all’elenco delle azioni consentite, Gemini CLI interpreta l’intero frammento come un comando “grep” e non chiede conferma. Inoltre, il formato di output può essere mascherato visivamente nascondendo la parte dannosa dietro spazi, in modo che l’utente non si accorga del trucco.
Come prova del concetto, Tracebit ha registrato un video che mostra l’exploit. Sebbene l’attacco richieda il rispetto di alcune condizioni, come il consenso dell’utente all’esecuzione di determinati comandi, la resistenza a tali schemi dovrebbe essere integrata di default, soprattutto negli strumenti che interagiscono con il codice.
Gli sviluppatori di Tracebit sottolineano che questo è un chiaro esempio di quanto gli strumenti di intelligenza artificiale possano essere vulnerabili alla manipolazione. Anche con azioni apparentemente innocue, possono eseguire operazioni pericolose se utilizzati in un ambiente affidabile.
Si consiglia agli utenti di Gemini CLI di aggiornare immediatamente alla versione 0.1.14 ed evitare di analizzare repository non familiari al di fuori di ambienti sandbox. A differenza di Gemini CLI, altri strumenti simili, come OpenAI Codex e Anthropic Claude, si sono dimostrati resistenti a metodi di attacco simili grazie a regole di autorizzazione dei comandi più rigide.

È uscito il sesto episodio di Betti-RHC, la serie a fumetti di Red Hot Cyber nata con l'obiettivo di trasformare la cybersecurity awareness in un'esperienza di formazione più semplice, coinvolgente e accessibile. Quello che è nato come un progetto editoriale innovativo è diventato negli anni un vero e proprio corso di cybersecurity awareness a fumetti, adottato da aziende e professionisti per sensibilizzare le persone sui rischi informatici attraverso storie, personaggi ed emozioni. In cinque anni di attività, la serie Betti-RHC ha raggiunto un risultato importante: circa 70.000 copie vendute, a testimonianza dell'interesse crescente delle organizzazioni verso nuovi strumenti per costruire una concreta cultura della sicurezza.
Il sesto episodio porta Betti dentro le nostre case, in un mondo "connesso", dove lampadine, telecamere, assistenti vocali, serrature, sensori ed elettrodomestici intelligenti promettono comfort e sicurezza, ma possono nascondere nuove e insidiose superfici di attacco. Attraverso una nuova avventura, Betti ci accompagna alla scoperta del mondo della domotica e dei dispositivi IoT, mostrando come la poca cautela nell'utilizzo di queste tecnologie possa trasformare oggetti quotidiani in porte d'accesso per chi vuole osservare, controllare o colpire.
Per accompagnare la crescita del progetto abbiamo realizzato il sito ufficiale di Betti-RHC, dove è possibile conoscere meglio la serie, gli episodi e il progetto di cybersecurity awareness sviluppato da Red Hot Cyber. L'obiettivo è continuare a portare la cultura della sicurezza fuori dai tradizionali percorsi formativi standard, utilizzando il linguaggio immediato del fumetto per parlare a dipendenti, professionisti e persone senza competenze tecniche. Per maggiori informazioni su Betti-RHC e sul sesto episodio “Open Mic” è possibile visitare il sito ufficiale: betti.redhotcyber.com.