


Un ricercatore di sicurezza ha recentemente sviluppato un exploit 0-click per il demone kernel SMB3 di Linux (ksmbd), sfruttando due vulnerabilità specifiche. Questo exploit consente l’esecuzione di codice remoto (RCE) in modalità kernel senza alcuna interazione da parte dell’utente, rappresentando una minaccia significativa per i sistemi vulnerabili.
Il primo bug, identificato come CVE-2023-52440, riguarda un overflow SLUB nel metodo ksmbd_decode_ntlmssp_auth_blob(). Questo errore si verifica durante l’autenticazione NTLM, quando la lunghezza della chiave di sessione (sess_key_len) è controllata dall’utente.

Impostando un valore eccessivo per questa lunghezza, è possibile sovrascrivere porzioni di memoria adiacenti, consentendo l’esecuzione di codice arbitrario. L’exploit è stato testato su una versione 6.1.45 di Linux, con tutte le mitigazioni standard attive, come SMAP, SMEP, KPTI, KASLR e altre.
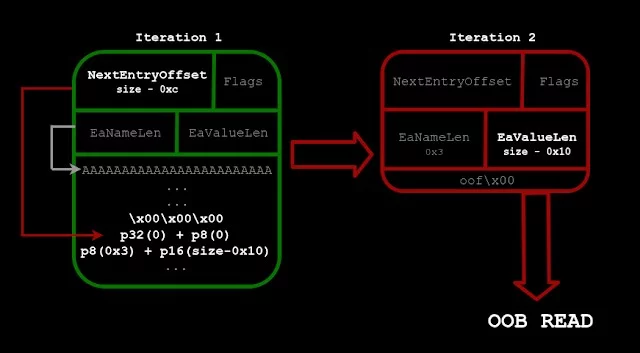
Il secondo bug, CVE-2023-4130, è una vulnerabilità di lettura fuori dai limiti (OOB read) nel metodo smb2_set_ea(). Questa falla consente a un utente autenticato di leggere dati sensibili dalla memoria kernel, sfruttando la gestione errata degli attributi estesi (xattr) nei file condivisi tramite SMB3. La combinazione di queste due vulnerabilità permette di ottenere un controllo completo sul sistema bersaglio.
L’exploit sviluppato utilizza una tecnica di “heap spraying” per manipolare la memoria heap, creando condizioni favorevoli per l’esecuzione del codice maligno. Una volta ottenuto l’accesso alla memoria kernel, viene eseguita una catena di ritorno (ROP) per eseguire un reverse shell, ottenendo così il controllo remoto del sistema. Questo processo avviene senza alcuna interazione da parte dell’utente, rendendo l’attacco particolarmente insidioso.
Il ricercatore ha testato l’exploit su un sistema con un singolo core x86_64, ma ha osservato che su sistemi multi-core l’affidabilità dell’exploit diminuisce a causa della gestione per CPU delle allocazioni di memoria. Inoltre, l’exploit può causare instabilità nel sistema bersaglio, richiedendo interventi per ripristinare la stabilità dopo l’esecuzione dell’attacco.
Per mitigare questa vulnerabilità, è consigliabile aggiornare il sistema alla versione più recente del kernel Linux, in quanto le versioni successive alla 6.1.45 hanno corretto entrambe le vulnerabilità. Inoltre, è importante configurare correttamente i permessi di accesso alle condivisioni SMB, limitando l’accesso in scrittura solo agli utenti autorizzati. Disabilitare l’esposizione di ksmbd su Internet e monitorare attivamente le attività sospette possono contribuire a ridurre il rischio di sfruttamento di questa vulnerabilità.
Questo caso evidenzia l’importanza di mantenere aggiornati i sistemi e di applicare le best practice di sicurezza per prevenire attacchi sofisticati come questo. La comunità di ricerca sulla sicurezza continua a monitorare e analizzare tali vulnerabilità per migliorare la protezione dei sistemi informatici.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].