


Una vulnerabilità di Telegram Desktop permetteva a un bot di inserire codice JavaScript nei pulsanti dei messaggi, poi esportati senza corretta protezione nei file HTML delle chat. Aprendo il file nel browser, lo script poteva leggere i messaggi presenti nell'esportazione e modificarne la visualizzazione. La falla è stata corretta con Telegram 7.0.1.
I ricercatori hanno scoperto una vulnerabilità in Telegram Desktop che permetteva di inserire in modo furtivo codice JavaScript nei file HTML in cui viene esportata la cronologia delle chat. Lo script si attivava all’apertura della chat salvata nel browser, permettendo di rubare i messaggi della vittima o di alterare il contenuto della pagina.
Il problema è stato rilevato dai ricercatori Denis Rostilov e Aleksandr Rostilov, che spiegano che la causa del bug è stata l’elaborazione scorretta dei pulsanti inline che i bot possono aggiungere sotto i propri messaggi.

Il fatto è che durante l’esportazione della chat, Telegram Desktop convertiva in codice HTML i caratteri speciali nei testi dei messaggi, nei nomi degli utenti e in altri campi, ma non lo faceva per il testo dei pulsanti inline. Grazie a ciò, un bot poteva inserire un tag script con codice JavaScript, mascherandolo con caratteri invisibili.
I ricercatori sottolineano che al bot degli attaccanti non era necessario essere presente nel gruppo di destinazione: se il messaggio conteneva solo pulsanti con link, questi venivano salvati durante l’inoltro. Pertanto, qualcuno poteva inoltrare un messaggio preparato appositamente dal bot nella chat desiderata, e questo poteva essere conservato nella cronologia per anni, in attesa del suo momento e di essere incluso nell’esportazione.
Quando l’utente apriva l’HTML dell’esportazione della chat nel browser con JavaScript abilitato, il codice dannoso si eseguiva automaticamente. Lo script otteneva accesso a tutti i messaggi in quel file, inclusi i nomi dei mittenti, i timestamp, il nome e il tipo di chat, il numero di partecipanti e il percorso locale del file. Tutti questi dati potevano essere trasmessi al server degli attaccanti.
Va notato che Telegram Desktop divide le esportazioni grandi in file da 1000 messaggi, quindi il codice dannoso poteva accedere solo al contenuto di un file specifico.
Oltre a ciò, lo script permetteva di modificare il contenuto visualizzato nell’esportazione. Ad esempio, nella dimostrazione, i ricercatori hanno completamente sostituito la pagina con un falso modulo di “verifica” per Telegram. Allo stesso modo, era possibile sostituire i testi dei messaggi, le date e i nomi dei mittenti. Nel frattempo, la cronologia originale in Telegram e lo stesso file HTML salvato non venivano modificati.
I ricercatori hanno valutato il problema con 8,2 punti sulla scala CVSS, ma questa vulnerabilità non ha ancora un identificatore CVE e gli sviluppatori di Telegram non hanno pubblicato un bollettino di sicurezza separato.
La vulnerabilità era presente in Telegram Desktop a partire dalla versione 4.15.1, rilasciata a marzo 2024, e persisteva fino alla 6.9.3. La correzione è apparsa per la prima volta nella versione beta 6.9.4 del 3 luglio 2026 ed è passata alla versione stabile 7.0.1 il 14 luglio.
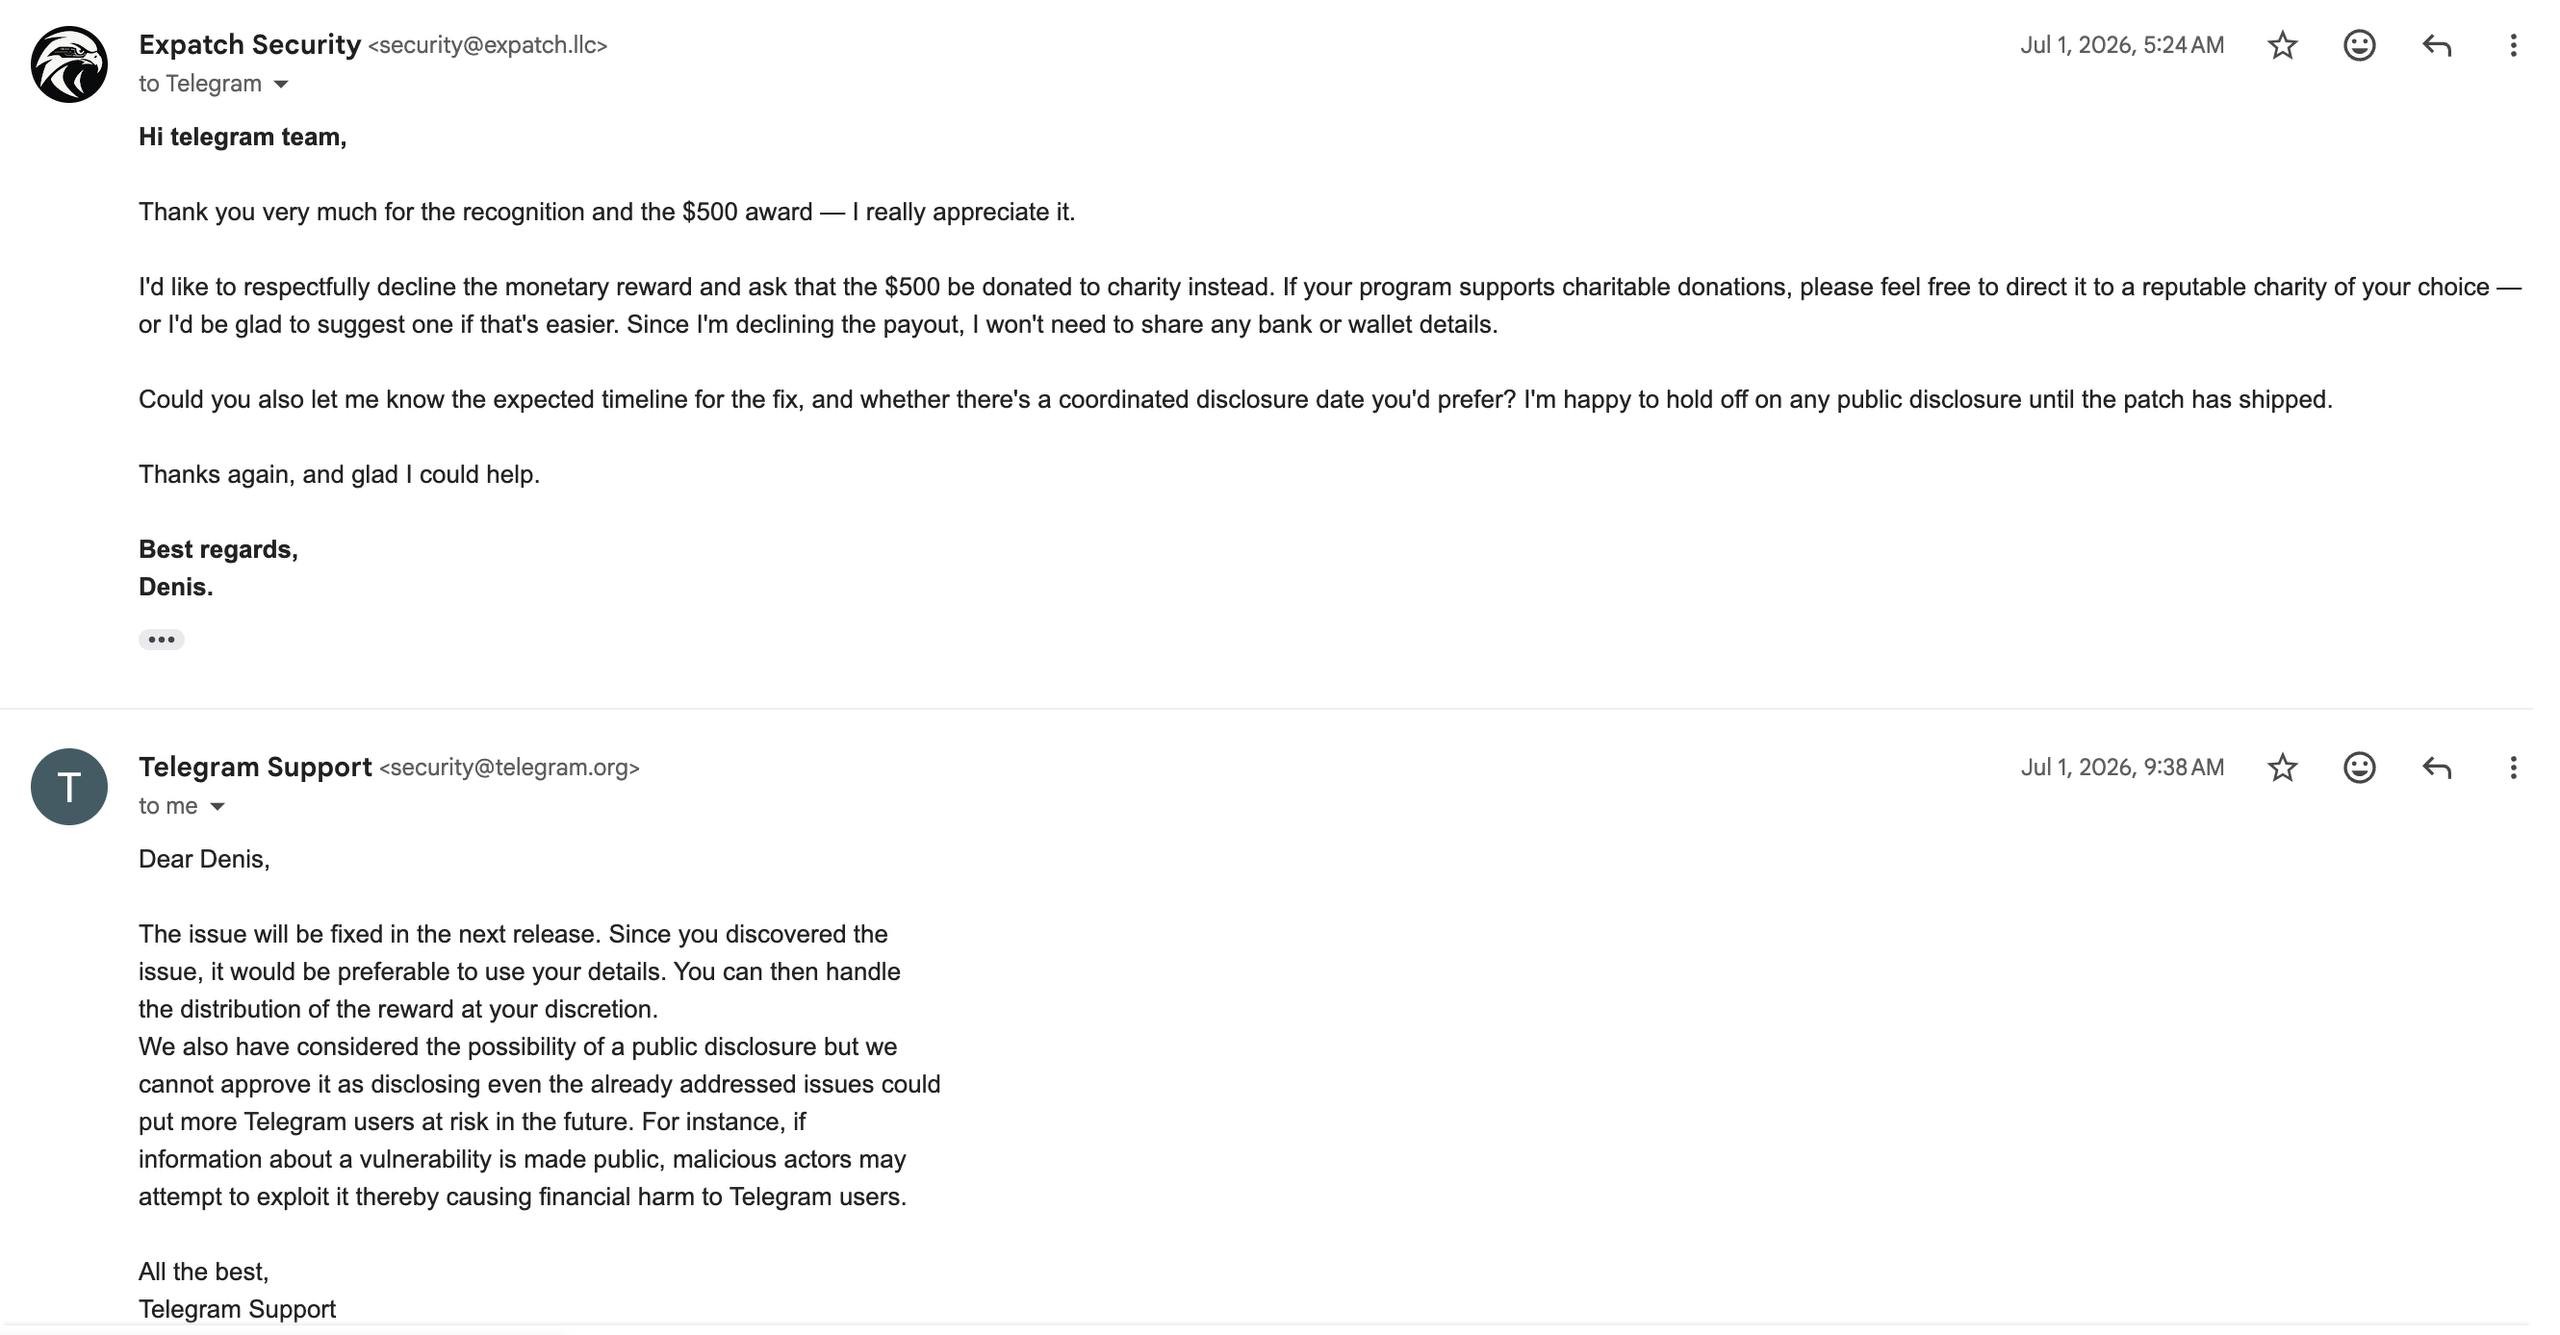
Denis e Aleksandr hanno notificato al team di Telegram il problema già il 3 giugno 2026, e il 1 luglio Telegram ha confermato il problema e offerto un premio di 500 dollari USA.
I ricercatori hanno rifiutato il pagamento e hanno chiesto di devolvere i soldi in beneficenza, oltre a proporre agli sviluppatori di concordare una data per la divulgazione pubblica del bug. Tuttavia, Telegram ha risposto che non può approvare la divulgazione pubblica nemmeno delle vulnerabilità già corrette, poiché i malintenzionati potrebbero utilizzare tali informazioni per attaccare gli utenti.
Gli esperti hanno considerato ciò un divieto nella pubblicazione, ma il loro rapporto non rientrava in alcun accordo di non divulgazione (NDA) e la patch era già stata rilasciata da molto tempo, quindi nel fine settimana scorso hanno reso pubblico il loro studio.
Si sottolinea inoltre che l’aggiornamento del client non disattiva i file HTML precedentemente creati, che teoricamente potrebbero contenere codice dannoso.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].