


Roskomnadzor ha annunciato che avrebbe aperto un protocollo su un reato amministrativo e multato Wikipedia per “mancata rimozione di materiali socialmente significativi e inaffidabili, nonché altre informazioni vietate” ai sensi dell’articolo 13.41 del Codice dei reati amministrativi della Federazione Russa.
“In conformità con il requisito dell’ufficio del procuratore generale russo, Roskomnadzor ha inviato una notifica all’amministrazione della risorsa Internet per rimuovere immediatamente le informazioni false sull’argomento di un’operazione militare speciale delle forze armate russe in Ucraina, volta a disinformare gli utenti russi”.

Ha riportato all’interno del sito istituzionale.
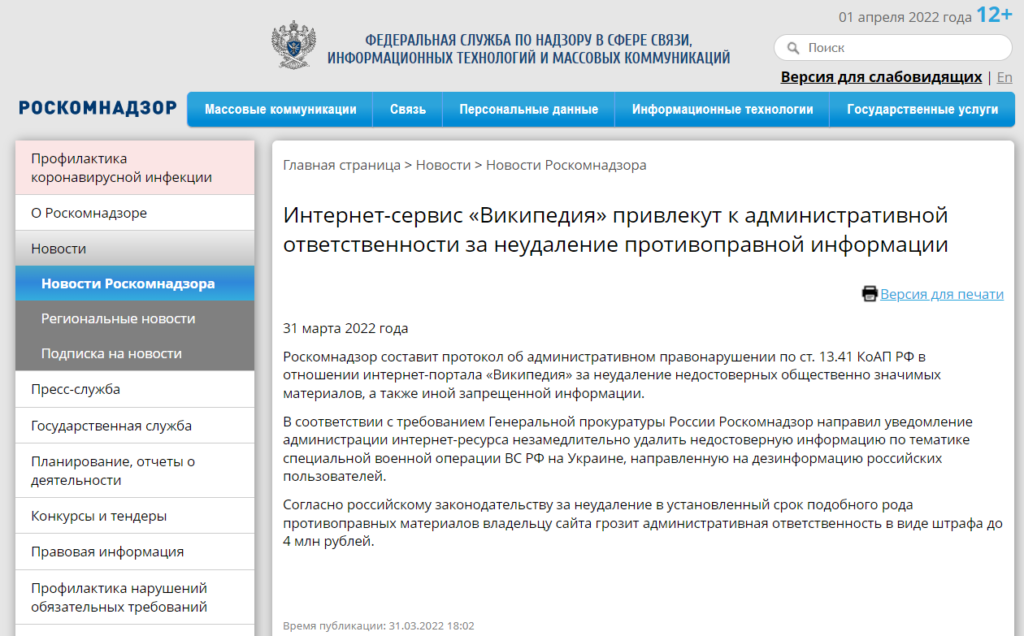
“Secondo la legge russa, la mancata rimozione di tali materiali definiti illegali deve essere effettuata entro un termine prescritto e il proprietario del sito è soggetto a responsabilità amministrativa sotto forma di una multa fino a 4 milioni di rubli”
si legge in un post sul sito Web dell’autorità di controllo.
All’inizio di questa settimana, è stato riferito che il Roskomnadzor ha inviato nuovamente un avviso a Wikipedia sulla diffusione di “informazioni pubbliche significativamente inesatte” relativamente ad un articolo intitolato “L’invasione russa dell’Ucraina (2022)”.
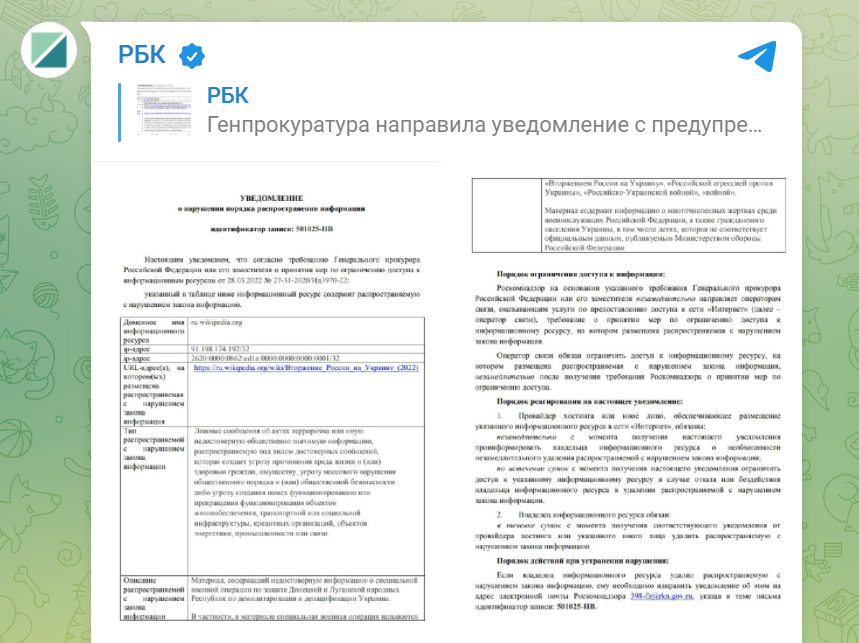
“Il materiale contiene informazioni inaffidabili su un’operazione militare speciale per proteggere le Repubbliche popolari di Donetsk e Lugansk per la smilitarizzazione e la denazificazione dell’Ucraina. In particolare, nel materiale pubblicato, l’operazione militare speciale è stata chiamata “invasione russa dell’Ucraina” oppure “aggressione russa contro l’Ucraina” o “guerra russo-ucraina”, in sintesi “guerra”. Il materiale contiene informazioni su numerose vittime tra il personale militare della Federazione Russa, nonché la popolazione civile dell’Ucraina, compresi i bambini, che non corrispondono ai dati ufficiali pubblicati dal Ministero della Difesa della Federazione Russa”
l’avviso Roskomnadzor disse.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]