


Gli utenti di Windows 10 in tutto il mondo segnalano problemi nell’installazione delle patch di gennaio di Microsoft. Ad esempio, quando provi a installare l’aggiornamento KB5034441 per BitLocker, si verifica l’errore 0x80070643.
Nell’ambito dell’aggiornamento di gennaio, Microsoft ha rilasciato la fix KB5034441 per correggere la vulnerabilità CVE-2024-20666 . Questo bug è associato al bypass della crittografia BitLocker e consente l’accesso ai dati crittografati.

Tuttavia, quando si tenta di installare l’aggiornamento, gli utenti di Windows 10 ricevono l’errore 0x80070643 e errori di installazione vari.
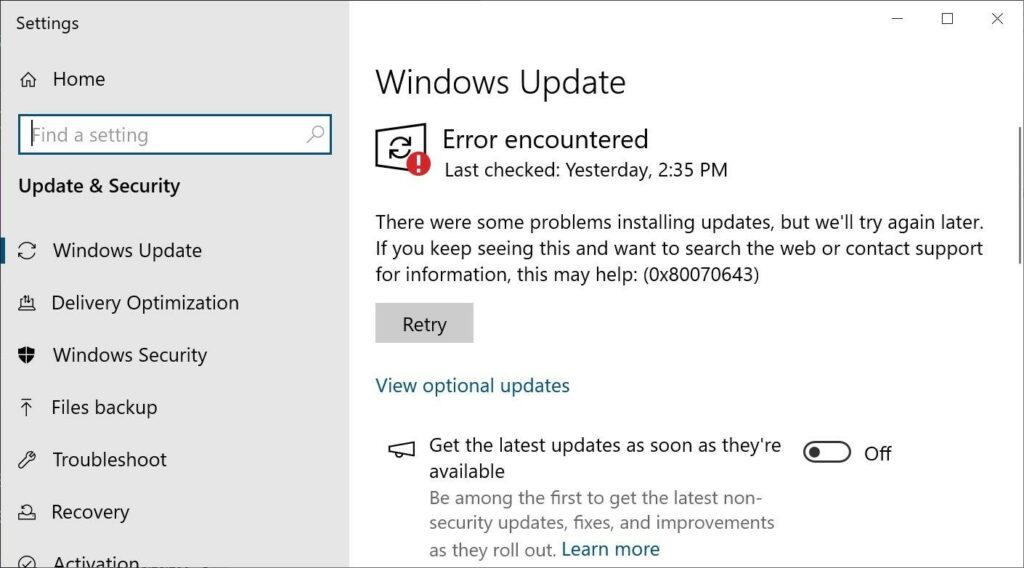
In un bollettino speciale dedicato a questo problema, Microsoft spiega che durante l’installazione di KB5034441, gli utenti dovrebbero visualizzare un errore “Manutenzione dell’ambiente ripristino Windows non riuscita (CBS_E_INSUFFICIENT_DISK_SPACE)” se la partizione di ripristino di Windows non è sufficientemente grande per supportare questo aggiornamento. Tuttavia, a causa di un bug, Windows Update visualizza invece il messaggio di problema generico “0x80070643 – ERROR_INSTALL_FAILURE”.
La radice del problema è che l’installazione di KB5034441 installa una nuova versione di Windows Recovery Environment (WinRE) che risolve la vulnerabilità BitLocker. Ma Windows 10 crea una partizione di circa 500 MB, che non è sufficiente per supportare la nuova immagine Windows RE (winre.wim), che porta all’errore 0x80070643 quando si tenta di installare la patch.
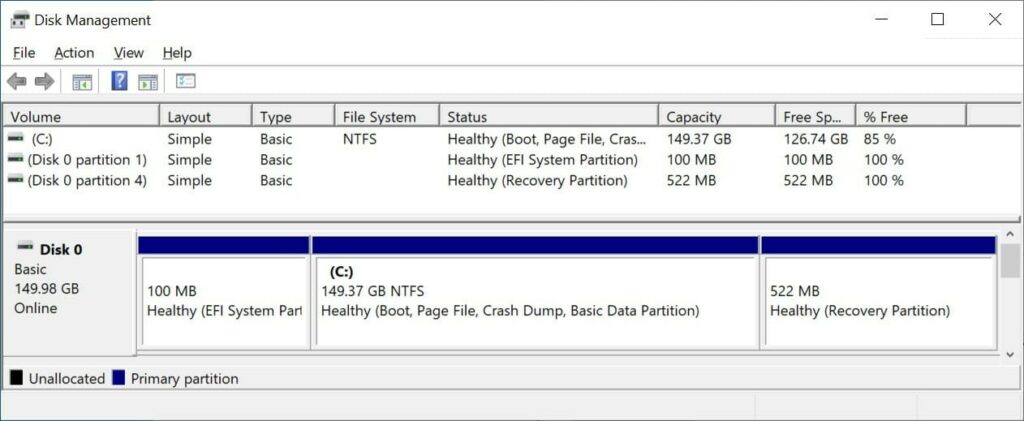
L’unica soluzione offerta attualmente dagli esperti Microsoft è quella di creare manualmente una partizione di ripristino più grande nel sistema in modo che ci sia spazio sufficiente per installare l’aggiornamento. L’azienda suggerisce di utilizzare istruzioni dettagliate per questo.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]