


Microsoft continua la sua strategia per costringere gli utenti di Windows 11 a usare un account Microsoft durante l’installazione del sistema operativo, chiudendo una dopo l’altra le scappatoie che permettevano di utilizzare un account locale. Ma la comunità degli utenti non si arrende e ha appena scoperto un nuovo trucco che rende il processo più semplice che mai!
Sin dal rilascio di Windows 11, Microsoft ha progressivamente reso più difficile la creazione di account locali, spingendo gli utenti verso un modello basato su servizi cloud. L’azienda giustifica questa scelta con la necessità di migliorare la sicurezza e l’integrazione con i suoi servizi, ma per molti utenti ciò rappresenta una forzatura che limita la libertà di scelta.

In passato, esistevano diverse soluzioni per aggirare questa restrizione, come l’uso di comandi nascosti o script dedicati. Tuttavia, Microsoft ha chiuso molte di queste porte, rendendo più complicato evitare la creazione di un account online. Ora, però, è emersa una nuova scappatoia!
Il colosso di Redmond ha recentemente rimosso il noto script ‘BypassNRO.cmd’ dalle build di anteprima di Windows 11, rendendo più difficile aggirare l’obbligo dell’account Microsoft. Sebbene fosse ancora possibile intervenire manualmente nel Registro di sistema, il processo risultava più scomodo e complicato per gli utenti meno esperti.
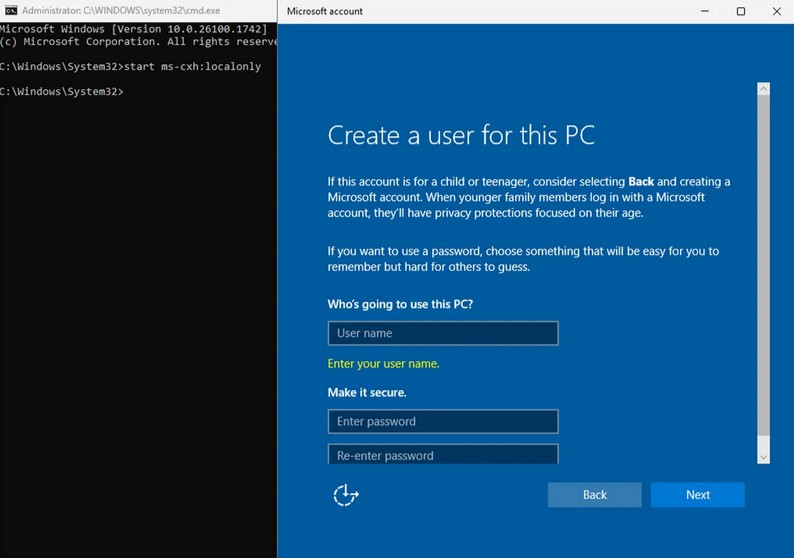
Ma sabato scorso, un utente di X con il nickname “Wither OrNot” ha svelato un metodo molto più semplice. Il trucco? Un semplice comando che apre una finestra nascosta per la creazione di un account locale!
Ecco come fare:
Se da un lato questa soluzione permette di mantenere il controllo sul proprio dispositivo, dall’altro va considerato il possibile impatto sulla sicurezza. Microsoft promuove l’uso di account online per abilitare funzionalità come la sincronizzazione dei dati, il ripristino password e una maggiore protezione contro il furto di credenziali. Tuttavia, alcuni utenti vedono queste misure più come un vincolo che un vantaggio.
Utilizzare un account locale può aumentare la privacy e ridurre la dipendenza dai servizi cloud di Microsoft, ma bisogna ricordarsi di adottare buone pratiche di sicurezza, come l’uso di password robuste e l’attivazione di misure di protezione locali.
Microsoft eliminerà anche questa possibilità? È ancora presto per dirlo. Tuttavia, a differenza del vecchio script ‘BypassNRO.cmd’, questo comando sembra essere più profondamente integrato nel sistema operativo, il che potrebbe renderne più difficile la rimozione.
Ancora una volta, la community dimostra di saper aggirare le limitazioni imposte da Microsoft, riaffermando il diritto degli utenti di scegliere come gestire i propri dispositivi. Il confronto tra chi difende la libertà di utilizzo e la visione cloud-first dell’azienda di Redmond continua senza sosta!
Nel frattempo, chi desidera mantenere il controllo sul proprio dispositivo ha ancora una possibilità. Per quanto tempo? Lo scopriremo solo nei prossimi aggiornamenti di Windows 11!

È uscito il sesto episodio di Betti-RHC, la serie a fumetti di Red Hot Cyber nata con l'obiettivo di trasformare la cybersecurity awareness in un'esperienza di formazione più semplice, coinvolgente e accessibile. Quello che è nato come un progetto editoriale innovativo è diventato negli anni un vero e proprio corso di cybersecurity awareness a fumetti, adottato da aziende e professionisti per sensibilizzare le persone sui rischi informatici attraverso storie, personaggi ed emozioni. In cinque anni di attività, la serie Betti-RHC ha raggiunto un risultato importante: circa 70.000 copie vendute, a testimonianza dell'interesse crescente delle organizzazioni verso nuovi strumenti per costruire una concreta cultura della sicurezza.
Il sesto episodio porta Betti dentro le nostre case, in un mondo "connesso", dove lampadine, telecamere, assistenti vocali, serrature, sensori ed elettrodomestici intelligenti promettono comfort e sicurezza, ma possono nascondere nuove e insidiose superfici di attacco. Attraverso una nuova avventura, Betti ci accompagna alla scoperta del mondo della domotica e dei dispositivi IoT, mostrando come la poca cautela nell'utilizzo di queste tecnologie possa trasformare oggetti quotidiani in porte d'accesso per chi vuole osservare, controllare o colpire.
Per accompagnare la crescita del progetto abbiamo realizzato il sito ufficiale di Betti-RHC, dove è possibile conoscere meglio la serie, gli episodi e il progetto di cybersecurity awareness sviluppato da Red Hot Cyber. L'obiettivo è continuare a portare la cultura della sicurezza fuori dai tradizionali percorsi formativi standard, utilizzando il linguaggio immediato del fumetto per parlare a dipendenti, professionisti e persone senza competenze tecniche. Per maggiori informazioni su Betti-RHC e sul sesto episodio “Open Mic” è possibile visitare il sito ufficiale: betti.redhotcyber.com.