


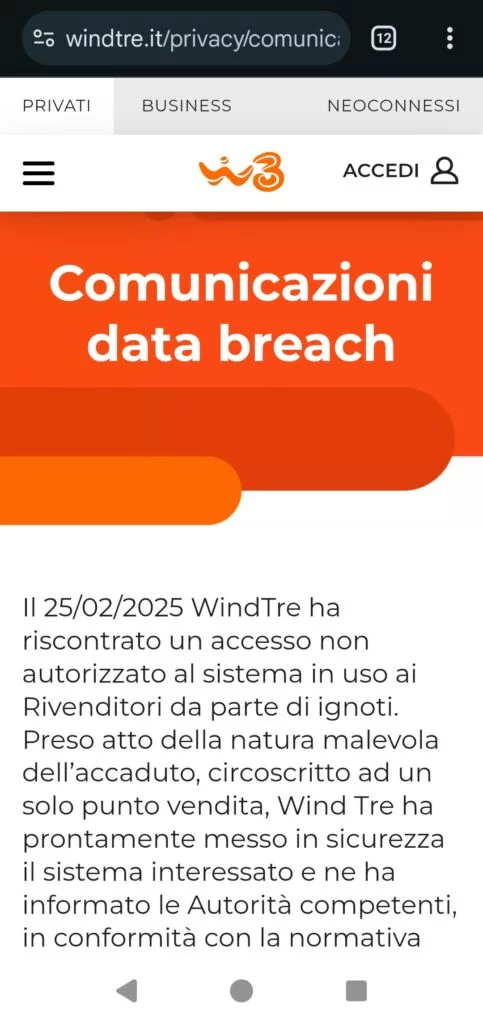
Il 25 febbraio 2025 WindTre ha rilevato un accesso non autorizzato ai sistemi informatici utilizzati dai propri rivenditori.
L’intrusione, riconosciuta come un’azione malevola, è stata fortunatamente circoscritta a un singolo punto vendita. L’azienda, in linea con la normativa vigente, ha immediatamente informato le autorità competenti e ha proceduto a mettere in sicurezza il sistema compromesso.

Le indagini interne condotte da WindTre hanno permesso di stabilire che l’incidente ha comportato la visualizzazione e, in alcuni casi, la possibile esfiltrazione di dati personali comuni. Tra le informazioni potenzialmente compromesse si annoverano dati anagrafici quali nome, cognome, indirizzo e recapiti. L’azienda ha precisato che, anche se l’evento è stato contenuto, non si può escludere che anche i dati di alcuni clienti siano stati coinvolti.
A fronte dell’accaduto, WindTre ha ribadito il proprio impegno nella protezione dei dati personali, dichiarando di aver immediatamente adottato misure aggiuntive per prevenire il ripetersi di episodi simili. Tra queste, l’introduzione di tecnologie più avanzate per la sicurezza informatica.
L’azienda invita i propri clienti a mantenere alta l’attenzione rispetto a comunicazioni sospette ricevute via telefono, SMS, email o WhatsApp. Viene inoltre raccomandato di monitorare eventuali profili falsi sui social network. Un altro suggerimento utile riguarda la creazione di password “forti”, che seguano criteri minimi di complessità.
WindTre ha messo a disposizione diversi canali di assistenza per fornire supporto ai clienti potenzialmente coinvolti. È possibile contattare il servizio clienti al numero 159, scrivere al Data Protection Officer all’indirizzo dedicato ([email protected]) oppure chiamare il numero verde 800591854, attivo tutti i giorni dalle 10:00 alle 19:00, per ricevere chiarimenti o segnalare eventuali anomalie.
La comunicazione rientra nelle disposizioni previste dall’articolo 34 del Regolamento Europeo sulla protezione dei dati personali (GDPR), che obbliga i titolari del trattamento a informare tempestivamente gli interessati in caso di violazioni che possano comportare un rischio elevato per i loro diritti e le loro libertà.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]