


Il gruppo di hacker World Leaks hanno hackerato una delle piattaforme demo di Dell e hanno cercato di estorcere denaro all’azienda. Dell riferisce che i criminali hanno rubato solo dati “sintetici” (fittizi). I rappresentanti di Dell hanno confermato ai media che gli aggressori sono riusciti a penetrare nella piattaforma Customer Solution Centers, utilizzata per presentare prodotti e soluzioni ai clienti.
“Gli aggressori hanno recentemente ottenuto l’accesso al nostro Solution Center, un ambiente progettato per presentare i nostri prodotti e testare le prove per i clienti commerciali di Dell. La piattaforma è intenzionalmente separata dai sistemi dei clienti e dei partner, nonché dalle reti di Dell, e non viene utilizzata per fornire servizi ai clienti”, ha spiegato l’azienda.

Si sottolinea in modo specifico che i dati utilizzati nel Solution Center sono principalmente sintetici (fittizi), vale a dire costituiti da set di dati disponibili al pubblico, informazioni di sistema e risultati di test non classificati, destinati esclusivamente alla dimostrazione dei prodotti Dell. “In base alle indagini in corso, i dati ottenuti dagli aggressori sono principalmente sintetici, disponibili al pubblico oppure dati di sistema o di test”, ha affermato Dell.
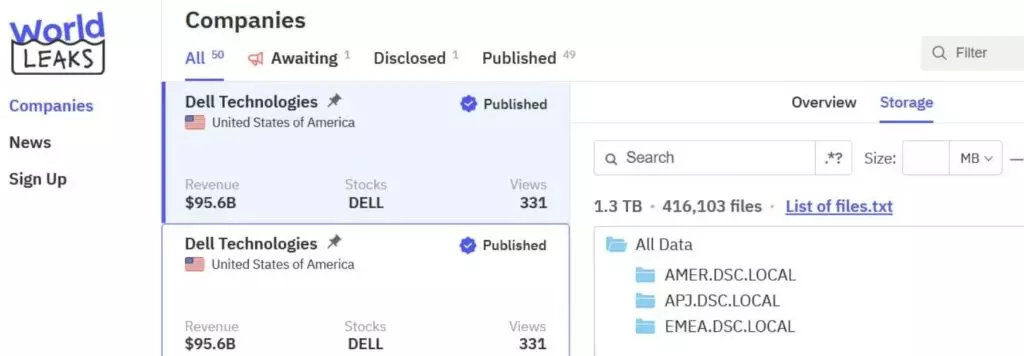
Secondo Bleeping Computer, il team di World Leaks credeva di aver rubato 1,3 TB di informazioni preziose da Dell, inclusi dati medici e finanziari. Tuttavia, secondo la pubblicazione, gli hacker si sono ritrovati con un falso file, e l’unico dato reale nel dump era una lista di contatti obsoleta. I giornalisti hanno cercato di chiarire con i rappresentanti di Dell come esattamente l’azienda sia stata hackerata, ma non hanno ricevuto risposta. L’azienda ha fatto riferimento all’indagine in corso e ha affermato che non condividerà alcuna informazione fino al suo completamento.
Ricordiamo che, secondo gli specialisti della sicurezza informatica , il gruppo World Leaks, apparso all’inizio del 2025, è un “rebranding” del gruppo RaaS (Ransomware-as-a-Service) Hunters International, che ha recentemente annunciato la sua chiusura. World Leaks si concentra esclusivamente sul furto di informazioni, il che significa che non utilizza ransomware. Le tattiche del gruppo si basano sul furto di dati e sul trarne il massimo beneficio, estorcendo denaro alle aziende vittime o vendendo le informazioni a chi ne è interessato.
World Leaks ha ora iniziato a pubblicare i dati rubati di Dell sul proprio sito web. Gran parte di queste informazioni consiste in script di configurazione, backup e dati di sistema relativi all’implementazione di vari sistemi IT. Il dump include password per configurare le apparecchiature. Tuttavia, sembra che la fuga di notizie non contenga dati aziendali o dei clienti sensibili.


Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].