


Una nuova minaccia informatica sta circolando nel dark web, dove un attore malevolo ha messo in vendita una vulnerabilità zero-day per VirtualBox, il popolare software di virtualizzazione. Questo exploit riguarda tutte le versioni di Windows, incluse le più recenti 21H2, 22H2, 23H2 e 24H2, esponendo milioni di utenti e sistemi aziendali a potenziali attacchi.
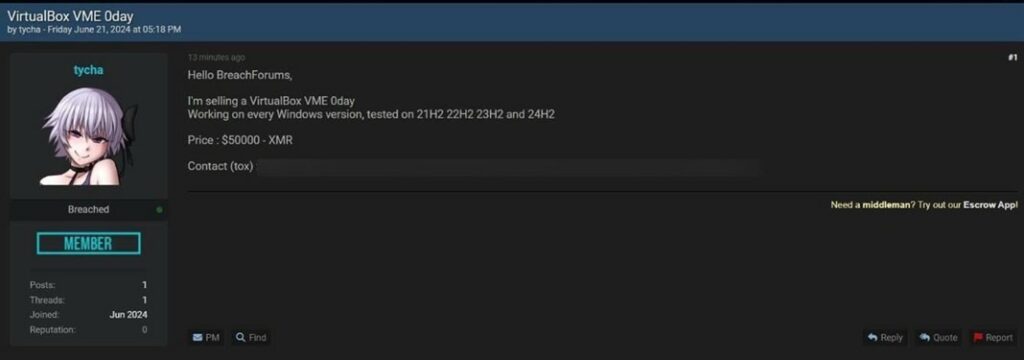
Immagine del post rinvenuto nel darkweb

L’annuncio, postato da un utente con il nome “tycha”, è stato pubblicato il 21 giugno 2024 e dichiara:
“Hello BreachForums,
I’m selling a VirtualBox VME 0day
Working on every Windows version, tested on 21H2 22H2 23H2 and 24H2
Price: $50000 – XMR
Contact (tox): [redacted]”
L’utente “tycha” ha solo un unico post come venditore e ha avviato le sue attività di vendita solo nel giugno 2024. Questa scarsa attività e la mancanza di reputazione potrebbero indicare che le sue dichiarazioni non siano affidabili. Nel mondo del dark web, la reputazione è fondamentale per stabilire la credibilità di un venditore di exploit. I nuovi venditori, senza feedback o una storia consolidata, sono spesso visti con sospetto.
Una vulnerabilità zero-day è un difetto di sicurezza in un software sconosciuto al produttore al momento della sua scoperta. Ciò implica che non esiste una patch o una soluzione disponibile, rendendo i sistemi vulnerabili a potenziali attacchi fino a quando il problema non viene risolto. Gli attori malevoli sfruttano queste falle per infiltrarsi nei sistemi, rubare dati o causare danni.
Secondo quanto riportato in un forum del dark web, la vulnerabilità colpisce VirtualBox VME, un componente cruciale del software di virtualizzazione di Oracle. VirtualBox è ampiamente utilizzato per eseguire sistemi operativi virtualizzati, consentendo agli utenti di utilizzare più ambienti operativi su un singolo hardware. La vulnerabilità riguarda specificamente tutte le versioni di Windows dalla 21H2 alla 24H2.
La vendita di questa vulnerabilità zero-day rappresenta una grave minaccia per la sicurezza informatica. Gli hacker potrebbero utilizzarla per:
La comunità di sicurezza informatica sta monitorando attentamente la situazione. Gli esperti raccomandano agli utenti di VirtualBox di prendere precauzioni immediate, come isolare le macchine virtuali, limitare l’accesso a Internet per le VM e monitorare il traffico di rete per attività sospette. Oracle, il produttore di VirtualBox, è stato informato e si prevede che stia lavorando a una patch per risolvere la vulnerabilità.
La scoperta di una vulnerabilità zero-day in VirtualBox rappresenta un allarme significativo per la sicurezza di tutti i sistemi Windows recenti. Mentre Oracle si prepara a rilasciare una soluzione, è essenziale che gli utenti adottino immediatamente misure preventive per proteggere i loro dati e sistemi. La vigilanza e la prontezza nell’affrontare queste minacce rimangono cruciali nel panorama della sicurezza informatica odierna
RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.