


Qualche produttore di spyware starà probabilmente facendo ginnastica… strappandosi i capelli. Ma ormai è il solito teatrino: c’è chi trova, chi incassa, chi integra e poi arriva il ricercatore di turno a rovinare la festa — per etica o per qualsiasi altra ragione scenica.
Recentemente è stata individuata una falla di sicurezza in WhatsApp che consente l’esecuzione di codice remoto (RCE) senza necessità di clic (0-click). Questa vulnerabilità risulta essere già attivamente sfruttata dagli aggressori su piattaforme Apple, tra cui iOS, macOS e iPadOS.

I ricercatori di DarkNavyOrg hanno individuato una falla sfruttando due vulnerabilità, CVE-2025-55177 e CVE-2025-43300, in una proof-of-concept. Questa debolezza permette di compromettere i dispositivi in modo silenzioso, senza richiedere alcun intervento dell’utente.
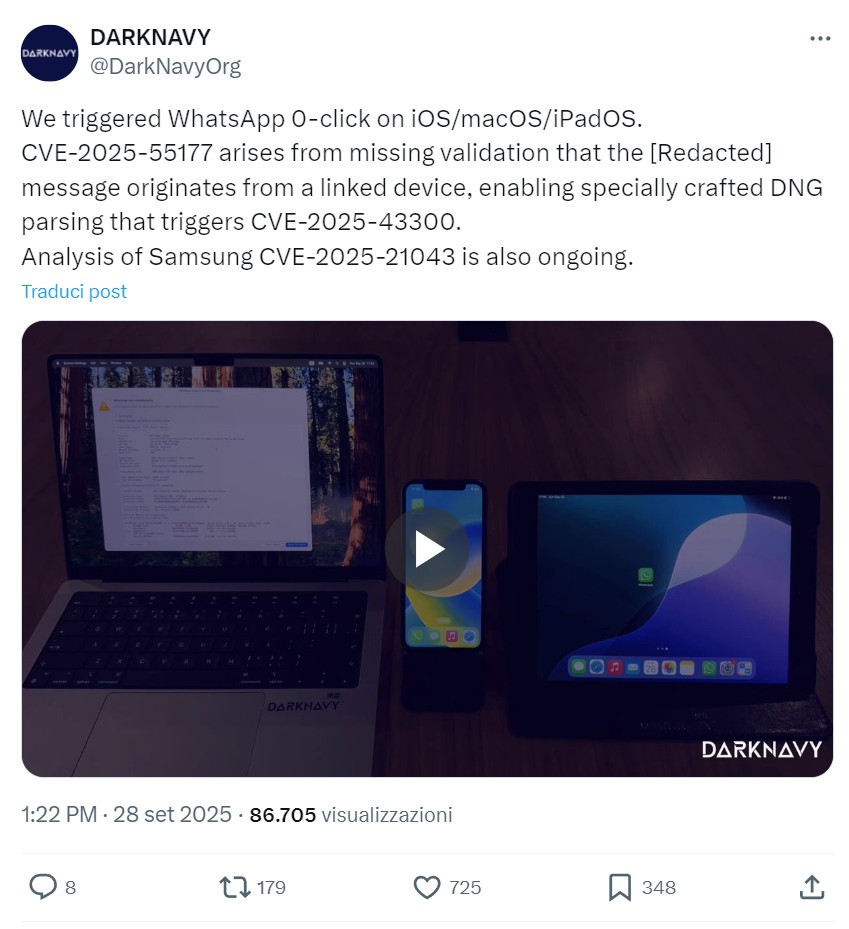
Le vittime ricevono un file immagine DNG dannoso tramite WhatsApp e, dopo l’analisi automatica, subiscono il controllo completo del dispositivo. Lo sfruttamento inizia con CVE-2025-55177, un difetto logico critico nella logica di gestione dei messaggi di WhatsApp.
Per impostazione predefinita, WhatsApp non è in grado di comprendere che un messaggio in arrivo sia realmente originato da un dispositivo connesso autorizzato. Un aggressore può aggirare le verifiche di sicurezza iniziali e includere un file DNG contraffatto nella cronologia chat della vittima modificando la fonte del messaggio.
Poiché WhatsApp elabora i messaggi automaticamente, anche prima che l’utente li visualizzi, il payload viene recapitato senza avvisare la vittima. Una volta consegnato, il carico utile DNG malformato innesca la seconda falla, CVE-2025-43300. Questa vulnerabilità risiede nella libreria di analisi dei file DNG, dove un controllo improprio dei limiti provoca un errore di danneggiamento della memoria.
Quando il motore di elaborazione multimediale di WhatsApp tenta di analizzare la struttura DNG non corretta, sovrascrive le regioni di memoria critiche, consentendo a un aggressore di dirottare il flusso di esecuzione ed eseguire codice arbitrario sul dispositivo di destinazione. Uno sfruttamento riuscito comporta la compromissione completa del dispositivo e in questo scenario gli aggressori possono effettuare tutte le classiche operazione di un spyware:
Le vittime non hanno la possibilità di ispezionare o bloccare il payload dannoso prima dell’esecuzione e le protezioni standard degli endpoint potrebbero non contrassegnare il file DNG malformato come dannoso.
La società DarkNavyOrg è tuttora impegnata nell’investigazione degli exploit di tipo zero-click associati. Una vulnerabilità relativa a Samsung (CVE-2025-21043) è stata menzionata dal gruppo come attualmente in fase di studio. La recente serie di scoperte mette in evidenza la difficoltà costante nel salvaguardare i parser di file sofisticati all’interno delle app di messaggistica che operano su più piattaforme, ove persino formati sicuri come il DNG possono essere sfruttati come canali di attacco.


Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].