


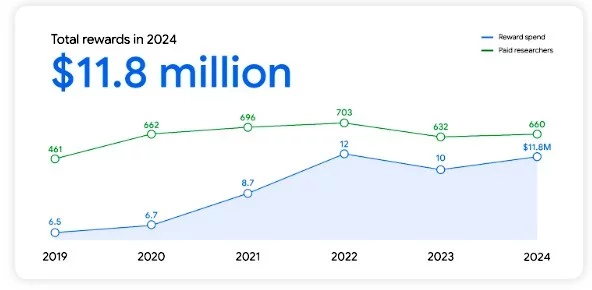
Google ha dichiarato di aver pagato 11,8 milioni di dollari di ricompensa a 660 ricercatori di sicurezza nel 2024 per le vulnerabilità da loro scoperte.
Secondo l’azienda, dal lancio del primo Vulnerability Reward Program (VRP) nel 2010, Google ha pagato oltre 65 milioni di dollari in premi per bug ai ricercatori.

L’anno scorso, Google ha modificato il suo sistema di ricompense, offrendo ai ricercatori fino a 151.515 dollari nell’ambito di Google VRP e Cloud VRP, fino a 300.000 dollari nell’ambito di Mobile VRP e fino a 250.000 dollari per vulnerabilità critiche nel browser Chrome.
Di conseguenza, nel 2024, gli esperti che hanno segnalato vulnerabilità nelle app mobili di Android e Google hanno ricevuto 3,3 milioni di dollari e il numero di segnalazioni di errori critici e gravi è aumentato, sullo sfondo di una diminuzione del numero complessivo di bug.
Altri 137 ricercatori che hanno segnalato problemi in Chrome hanno ricevuto ricompense per un totale di 3,4 milioni di dollari. La ricompensa più alta era di 100.115 dollari, cifra pagata per aver scoperto un problema di bypass di MiraclePtr. Vale la pena notare che nell’agosto dell’anno scorso Google ha aumentato la ricompensa per chi ha aggirato MiraclePtr a 250.128 dollari.
Inoltre, dal lancio del programma bug bounty Cloud VRP nell’ottobre 2024, l’azienda ha ricevuto oltre 400 segnalazioni di vulnerabilità e ha pagato ai ricercatori oltre 500.000 dollari. L’azienda ha pagato più di 290.000 dollari per i problemi segnalati tramite il programma Abuse VRP.
Nell’ambito del programma bug bounty per la ricerca di errori nell’intelligenza artificiale, l’azienda ha ricevuto più di 150 segnalazioni da specialisti e alla fine ha pagato loro più di 55.000 dollari in ricompense.
Altri 370.000 dollari sono stati spesi in incentivi per due eventi bugSWAT. I cacciatori di bug che hanno partecipato al concorso volto a individuare problemi nei prodotti LLM hanno ricevuto più di 87.000 dollari.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]