


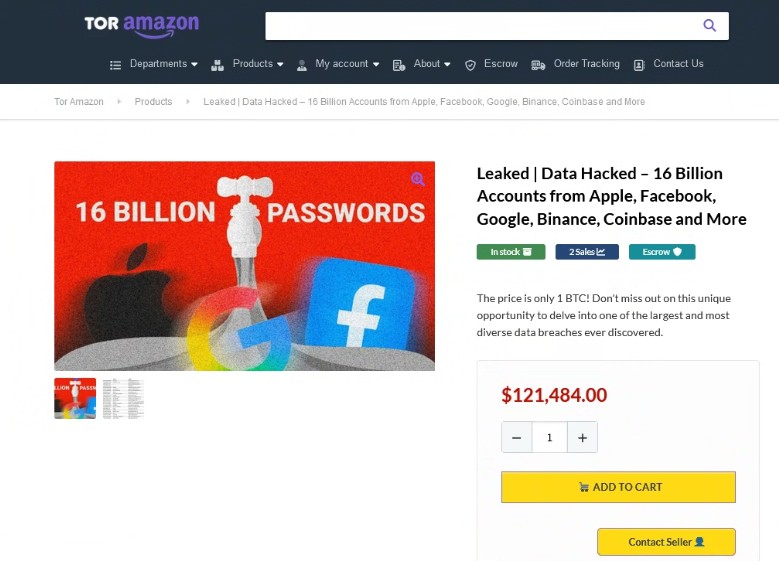
Il team di Darklab, la community di esperti di threat intelligence di Red Hot Cyber, ha individuato un annuncio sul marketplace del dark web “Tor Amazon”, l’analogo criminale del celebre e-commerce nel clear web. L’inserzione mette in vendita un archivio senza precedenti: 16 miliardi di credenziali compromesse provenienti da piattaforme di primo piano come Apple, Facebook, Google, Binance, Coinbase e molte altre.
L’offerta, proposta al prezzo di 1 Bitcoin (circa 121.000 dollari), rappresenta una delle raccolte di dati più vaste e diversificate mai apparse nei circuiti underground.

Secondo l’analisi di Darklab, il pacchetto non deriva da un singolo data breach, ma da 30 raccolte distinte generate attraverso campagne di malware.
Gli attori malevoli avrebbero sfruttato file corrotti e tecniche di ingegneria sociale per infettare i dispositivi delle vittime, raccogliendo credenziali soprattutto da utenti che riutilizzavano password deboli o non attivavano misure di sicurezza avanzate.
Questa caratteristica rende il dataset particolarmente interessante dal punto di vista investigativo, poiché consente di osservare non solo le vulnerabilità delle piattaforme, ma anche le cattive abitudini degli utenti e l’impatto reale del malware sulla sicurezza quotidiana.
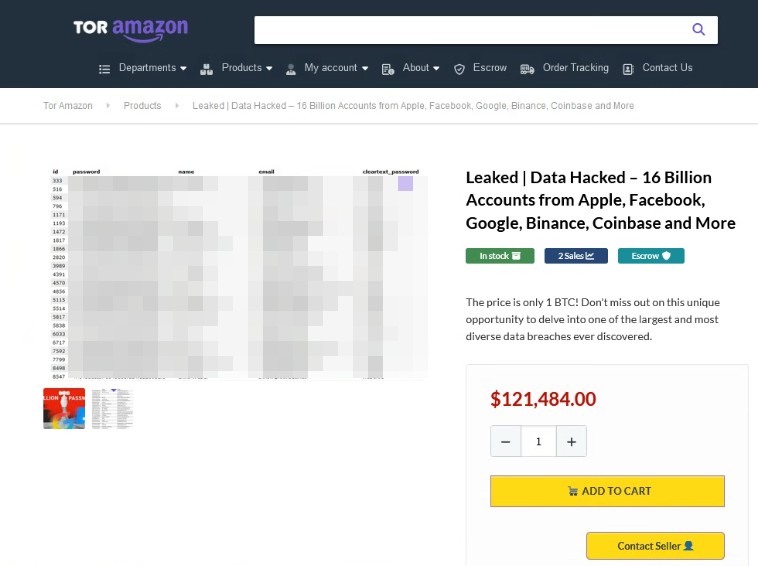
La vendita su Tor Amazon riflette la crescente minaccia dei marketplace criminali, che replicano logiche tipiche dell’e-commerce legittimo: sistemi di escrow per le transazioni, feedback degli acquirenti, supporto post-vendita.
Per i cybercriminali, i dati rappresentano una risorsa immediatamente monetizzabile attraverso:
Per i ricercatori e gli analisti, invece, il dataset costituisce una fonte preziosa per:
La scoperta effettuata da Darklab mette in evidenza come l’ecosistema criminale del dark web stia evolvendo verso modelli sempre più strutturati e competitivi.
Allo stesso tempo, ribadisce la necessità di adottare misure minime di protezione – password manager, autenticazione multi-fattore, monitoraggio continuo delle fughe di dati – che restano ancora le difese più efficaci contro minacce di questa portata.
In questo scenario, l’attività di monitoraggio e analisi condotta da comunità come Darklab si conferma cruciale per portare alla luce fenomeni che, se ignorati, rischiano di compromettere interi ecosistemi digitali.


Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].