


L’ecosistema Android è enorme, e quando dici enorme forse non rende davvero l’idea.
Milioni di app, sviluppatori ovunque, utenti che ogni giorno installano qualcosa con una certa fiducia. È proprio quella fiducia che Google prova a proteggere, anno dopo anno.

Nel 2025 il panorama delle minacce non si è fermato, anzi si è evoluto.
Malware, frodi finanziarie, abbonamenti nascosti e problemi di privacy continuano a comparire mentre gli attori malevoli sperimentano nuove tecniche, spesso sfruttando anche l’intelligenza artificiale per rendere gli attacchi più sofisticati.
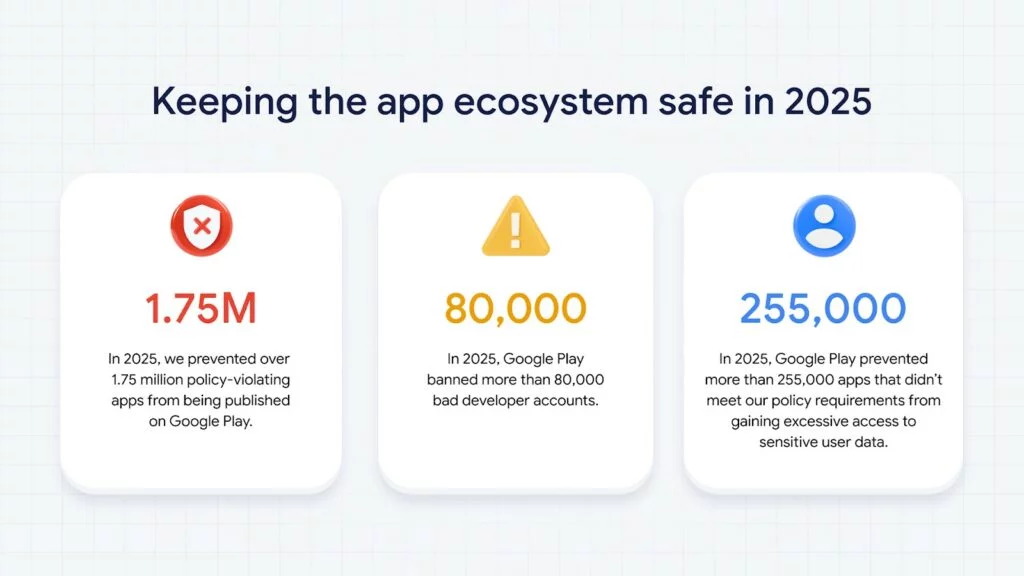
Durante il 2025 sono state rafforzate difese multilivello basate su AI e revisioni più approfondite delle applicazioni pubblicate su Google Play. L’obiettivo è semplice da dire, meno da realizzare: bloccare le app dannose prima che arrivino agli utenti.
I risultati mostrano quanto il filtro sia diventato più severo. Oltre 1,75 milioni di applicazioni che violavano le policy sono state fermate prima della pubblicazione e più di 80.000 account di sviluppatori ritenuti pericolosi sono stati esclusi dalla piattaforma.
Dietro le quinte esistono anche controlli tecnici molto numerosi. Ogni app pubblicata su Google Play viene sottoposta a migliaia di verifiche di sicurezza e conformità, e i controlli continuano anche dopo la pubblicazione.
La sicurezza non riguarda solo il negozio ufficiale. Google Play Protect, la difesa integrata nei dispositivi Android, oggi effettua oltre 350 miliardi di scansioni di app ogni giorno, controllando sia quelle provenienti dal Play Store sia quelle installate da altre fonti.
Nel corso dell’anno il sistema di scansione in tempo reale ha identificato più di 27 milioni di nuove applicazioni malevole provenienti dall’esterno dello store. In molti casi gli utenti vengono avvisati oppure l’installazione viene bloccata prima che il software possa fare danni.
Una protezione particolare riguarda le installazioni da browser o app di messaggistica. Nel 2025 questo sistema è stato esteso a 185 mercati, coprendo oltre 2,8 miliardi di dispositivi Android. Sono stati bloccati 266 milioni di tentativi di installazione rischiosi legati a 872.000 applicazioni uniche ad alto rischio.
Sono numeri enormi, dovuti anche ad un mercato enorme da controllare e da proteggere.
Tra le novità introdotte c’è anche una difesa pensata contro le truffe che avvengono durante le telefonate. Il sistema impedisce di disattivare Google Play Protect mentre è in corso una chiamata, riducendo la possibilità che un truffatore convinca l’utente a installare un’app dannosa.
Parallelamente sono stati introdotti strumenti per aiutare gli sviluppatori a rispettare le policy e ridurre errori legati alla privacy o ai permessi richiesti dalle app, inclusi strumenti di analisi integrati nell’ambiente di sviluppo.
Nel frattempo è stato avviato anche un progetto chiamato device recall, in fase beta, pensato per aiutare gli sviluppatori a individuare attori malevoli ricorrenti anche dopo il reset di un dispositivo, mantenendo comunque la tutela della privacy degli utenti.
La ricerca e i dati analizzati provengono dal team di Google che ha pubblicato l’analisi completa nel proprio blog ufficiale.
Per la community di Red Hot Cyber questo report conferma una cosa che molti analisti osservano da tempo: la sicurezza mobile ormai si gioca su scala industriale. Non è più solo questione di malware singoli, ma di ecosistemi, identità verificate e sistemi di difesa automatici che devono reagire più velocemente degli attaccanti.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]