


Cloudflare ha bloccato 18,2 milioni di attacchi DDoS nel terzo trimestre 2026, con un aumento del 208% rispetto all'anno precedente. Gli attacchi sono sempre più brevi e frequenti: crescono gli UDP flood (+122%) e l'amplificazione DNS (+215%), mentre diminuiscono quelli superiori a 1 Tbit/s.
Ogni 0,44 secondi l’infrastruttura di Cloudflare ha respinto un nuovo attacco DDoS. Nel terzo trimestre del 2026, l’azienda ha bloccato 18,2 milioni di attacchi di rete, il 208% in più rispetto all’anno precedente. Nel frattempo, gli attacchi più potenti sono diventati significativamente meno frequenti.
Da luglio a settembre, i sistemi di protezione di Cloudflare hanno registrato in media 8.226 attacchi di rete all’ora, ovvero circa 197.400 al giorno. Separatamente, l’azienda ha bloccato 14,4 trilioni di richieste HTTP dannose. Il volume totale del traffico filtrato ha raggiunto 272,6 PB a livello di rete e ulteriori 95,1 PB a livello di applicazioni web. Le statistiche coprono la rete interna di Cloudflare.

Il carattere degli attacchi è cambiato. Circa il 96% degli incidenti di rete si è concluso in meno di dieci minuti, e il 98% non ha superato 1 Gbit/s. Anche un flusso del genere è sufficiente per sovraccaricare un singolo server senza una protezione adeguata. Questi brevi scambi sono tipici dei servizi che offrono attacchi DDoS su richiesta. Più spesso, sono stati attaccati gli sviluppatori di software, le piattaforme di gioco e le aziende IT.
Allo stesso tempo, il numero di attacchi superiori a 1 Tbit/s è diminuito da 805 nel secondo trimestre a 251 nel terzo, quasi del 69%. Gli esperti ipotizzano un collegamento con l’operazione di marzo delle forze dell’ordine contro quattro grandi botnet di dispositivi infetti di Internet delle cose: Aisuru, KimWolf, JackSkid e Mossad. Cloudflare non afferma un collegamento diretto causa-effetto.
La minaccia proveniente da dispositivi infetti non è scomparsa. Cloudflare osserva nuove varianti di botnet, tra cui Dysphoria e Evooo1Bot. Ad agosto, il volume del traffico bloccato della famiglia Mirai ha raggiunto 57,23 PB. Per tutto il trimestre, questi attacchi hanno rappresentato il 46,5% del traffico di rete filtrato. L’episodio più lungo è durato 49,7 ore. In precedenza, gli esperti hanno studiato in dettaglio le capacità di KimWolf.
Gli attaccanti hanno cambiato radicalmente le tecniche. La quota di attacchi che utilizzano CLDAP, in cui una richiesta falsa induce il server a inviare una risposta aumentata alla vittima, è scesa allo 0,05%. Rispetto al trimestre precedente, il numero di tali attacchi è diminuito del 99,5%. Al contrario, gli attacchi con amplificazione DNS sono aumentati del 215%, e i normali UDP flood sono diventati più frequenti del 122%.
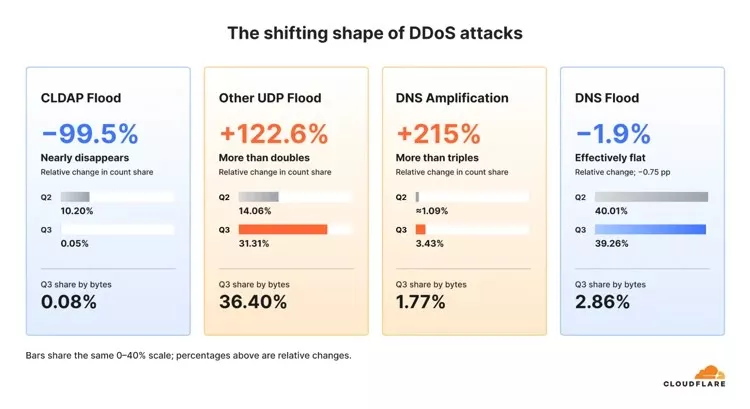
La quota di UDP flood è salita dal 14,06% al 31,31% di tutti gli attacchi di rete. I malintenzionati inviano numerosi pacchetti ai porti del server target, consumando le sue risorse di rete e di calcolo. L’amplificazione DNS funziona diversamente: piccole richieste con indirizzo IP sostituito causano grandi risposte dirette alla vittima.
Nella geografia degli attacchi, gli Stati Uniti hanno ripreso il primo posto, superando la Cina. L’Indonesia è salita al terzo posto con una quota del 2,93%. Il Canada è passato dal 16° al 6° posto, mentre Israele ha guadagnato sette posizioni ed è diventato il 10°. Secondo il rapporto trimestrale, tra i settori, i media e l’editoria hanno guidato, anche se la loro quota si è ridotta di circa quattro volte rispetto al trimestre precedente.
Cloudflare sottolinea che la protezione automatica è diventata criticamente necessaria: la maggior parte degli attacchi si conclude prima che un esperto possa reagire all’allarme. L’azienda offre agli operatori un flusso gratuito di informazioni sugli indirizzi dei botnet attaccanti. Più di 800 reti in tutto il mondo si sono collegate al servizio.


RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.