


In questa settimana, il CERT-AgID ha riscontrato ed analizzato, nello scenario italiano di suo riferimento, un totale di 25 campagne malevole che hanno interessato l’Italia, mettendo a disposizione dei suoi enti accreditati i relativi 212 indicatori di compromissione (IOC) individuati.
Riportiamo in seguito il dettaglio delle tipologie illustrate nei grafici, risultanti dai dati estratti dalle piattaforme del CERT-AgID e consultabili tramite la pagina delle Statistiche.
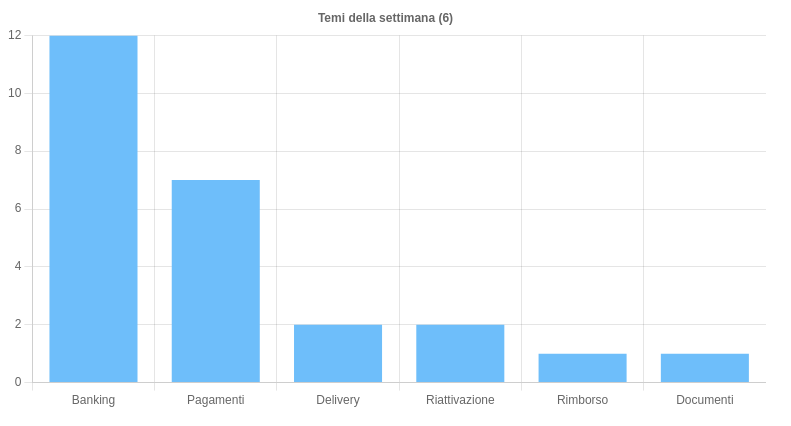

Sono 6 i temi sfruttati questa settimana per veicolare le campagne malevole sul territorio italiano. In particolare si rileva:
Il resto dei temi sono stati sfruttati per veicolare campagne di malware e di phishing di vario tipo.
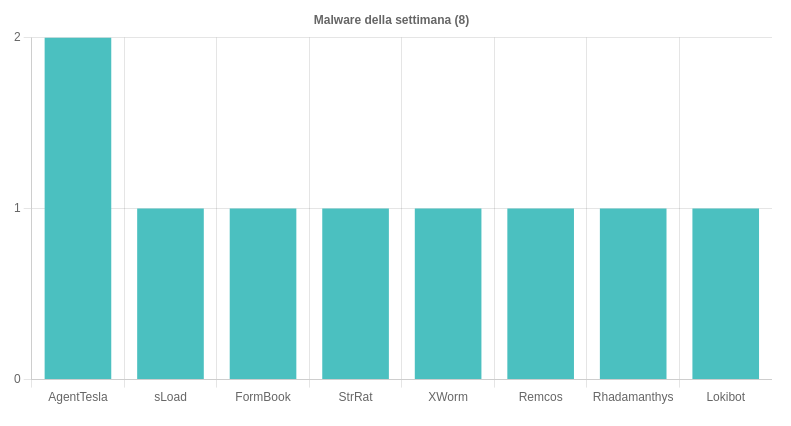
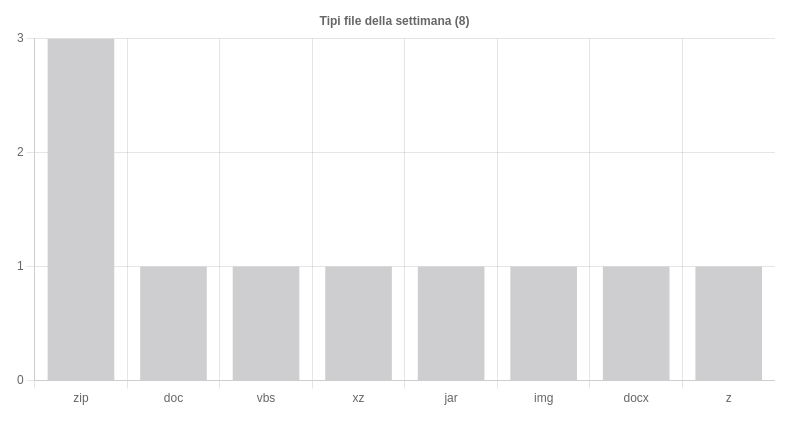
Sono state osservate nello scenario italiano 8 famiglie di malware. Nello specifico, di particolare rilievo questa settimana, troviamo le seguenti campagne:
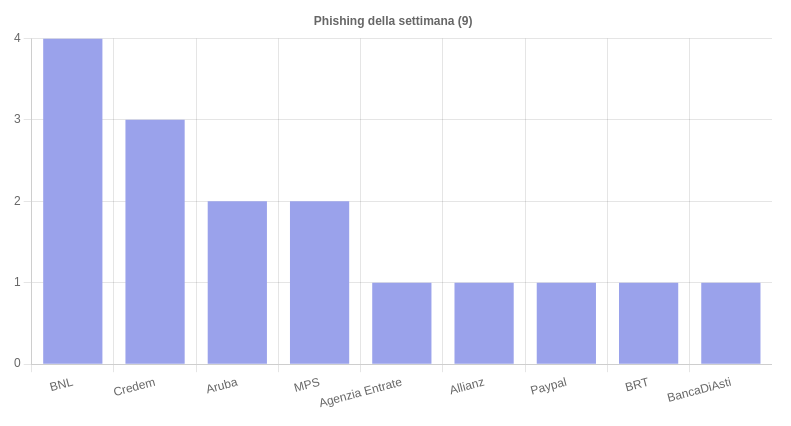
Su un totale di 16 campagne di phishing (e smishing) sono 9 i brand coinvolti che interessano principalmente il settore bancario. Di particolare interesse questa settimana una campagna di phishing che finge provenire da Agenzia delle Entrate il cui scopo è quello di sottrarre gli estremi della carta di credito.


Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].