


Un attacco alla supply chain ha compromesso tre librerie Rust: arrayref, internment e append-only-vec. Gli aggressori hanno distribuito un malware tramite una falsa dipendenza, eseguito automaticamente da Cargo. Il codice raccoglie informazioni di sistema e dati dai browser ed è compatibile con Linux, Windows e macOS.
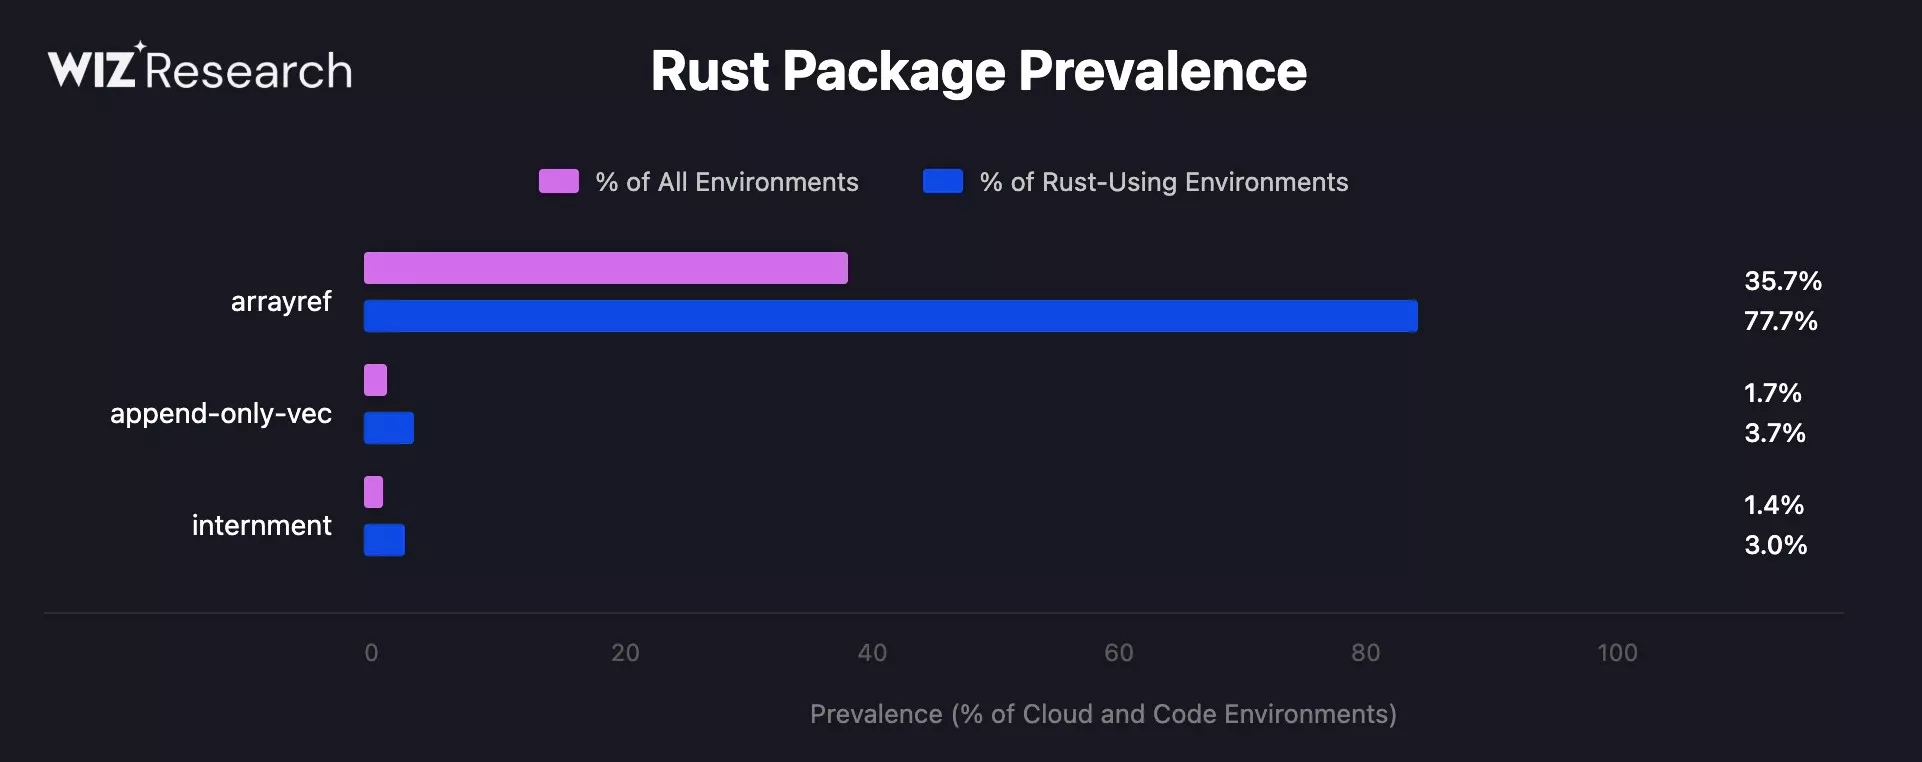
Gli aggressori hanno incorporato silenziosamente codice dannoso in tre popolari librerie Rust contemporaneamente e per infettare un computer lo sviluppatore ha dovuto solo creare il suo progetto. I Il team di sicurezza di Rust ha riferito che il 20 agosto le librerie arrayref 0.3.10, internment 0.8.7 e append-only-vec 0.1.9, gestite dallo sviluppatore David Roundy, hanno compromesso le credenziali degli sviluppatori. La portata dell’incidente è stata significativa. Arrayref è stato scaricato circa 245 milioni di volte nel corso della sua storia e, secondo data Wiz, il pacchetto si trova in oltre il 35% degli ambienti studiati e in circa il 75% degli ambienti dove viene utilizzato Rust. Per la prima volta nella storia decennale di arrayref, gli aggressori hanno aggiunto una dipendenza alla libreria specificando il pacchetto proc-macro1 1.0.107.
Il nome proc-macro1 imitava il popolare pacchetto legittimo proc-macro2. Dapprima gli aggressori hanno pubblicato una copia innocua di proc-macro2 con la versione 1.0.106, creando una cronologia del pacchetto, e poche ore dopo hanno rilasciato la versione dannosa 1.0.107. Il suo script di build è stato eseguito automaticamente da Cargo che ha scaricato il programma dal server 23.254.165[.]112. Pertanto, lo sviluppatore non ha dovuto richiamare le funzioni della libreria infetta: è stato sufficiente creare semplicemente il progetto.

Il malware supportava Linux, Windows e macOS su diverse architetture. Gli specialisti di aikido analizzarono l’artefatto e scoprirono che il programma raccoglieva informazioni sul sistema, esaminava i profili Chrome, Brave ed Edge, inclusi i nomi utente salvati e le estensioni dati.
L’attacco è stato preparato in anticipo. Il 20 agosto alle 07:11 UTC è apparso il dannoso proc-macro1 1.0.107, alle 07:15 è stato rilasciato arrayref 0.3.10, poi alle 07:34 e 07:37 sono apparsi internment 0.8.7 e append-only-vec 0.1.9. Pertanto, tutte e tre le versioni infette sono state rilasciate in 23 minuti. Allo stesso tempo, le vecchie versioni sicure di arrayref sono state contrassegnate in massa come ritirate, il che ha portato Cargo e gli sviluppatori ad aggiornarle.
Gli esperti di Wiz hanno scoperto che l’infrastruttura presenta una significativa sovrapposizione con le operazioni della Corea del Nord. Il percorso /49890878 sul server di comando e controllo è stato precedentemente trovato nella campagna Mastra, che Microsoft ha associato al gruppo Sapphire Sleet. Gli indirizzi utilizzati coincidono anche con l’infrastruttura dell’operazione UNC1069 contro il pacchetto axios, che Mandiant ha collegato alla RPDC.
Si consiglia agli sviluppatori di controllare Cargo.lock e la cache Cargo locale per queste versioni e considerare i sistemi in cui sono stati raccolti come potenzialmente compromessi.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]