


Che siano cybercriminali responsabili di migliaia di vittime in cinque anni di attività è un fatto indiscutibile, e questo deve restare ben impresso nelle nostre menti. Tuttavia, questa storia offre molti spunti di riflessione.
Tutti avrebbero immaginato un giovane hacker di 25 anni, smanettone, occhiali spessi e curvo sul computer. E invece, questa volta, tutto esce dagli schemi: dietro il ransomware più temuto al mondo, LockBit, c’è un programmatore di 51 anni.

Il 13 marzo 2025, il Dipartimento di Giustizia degli Stati Uniti (DOJ) ha annunciato l’estradizione di Rostislav Panev, cittadino russo-israeliano con doppia cittadinanza, che sarà processato per il suo ruolo di sviluppatore della banda del ransomware LockBit.
Dal 2019 al febbraio 2024, Panev avrebbe creato un malware utilizzato per aggirare i software di sicurezza, ne avrebbe facilitato la diffusione attraverso le reti e avrebbe supportato l’infrastruttura utilizzata per la distribuzione del ransomware e l’estorsione. I funzionari hanno dichiarato che Panev è stato pagato circa 230.000 dollari in criptovaluta per il suo lavoro.
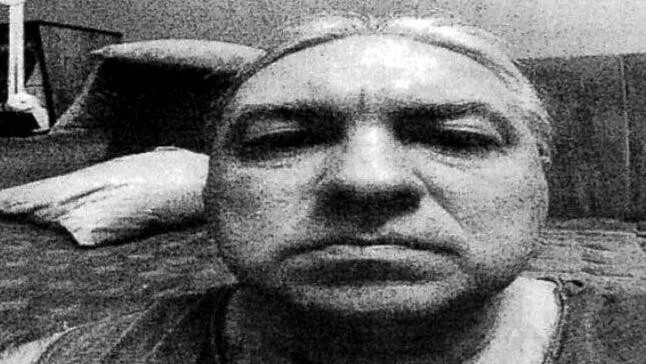
Le autorità hanno arrestato Panev in Israele ad agosto del 2024, dopo che un’operazione di polizia internazionale contro l’infrastruttura di LockBit nel febbraio 2024 aveva portato alla sua estradizione. La National Crime Agency (NCA) del Regno Unito, il DOJ e il Federal Bureau of Investigation (FBI) hanno smantellato server e piattaforme fondamentali per le operazioni del gruppo. LockBit ha lanciato oltre 2.500 attacchi ransomware in 120 nazioni, di cui 1.800 negli Stati Uniti, colpendo settori come la sanità, l’istruzione, il governo e le infrastrutture critiche.
La banda ha estorto più di 500 milioni di dollari in riscatti e le vittime hanno subito ulteriori perdite legate ai tempi di inattività durante le operazioni e al ripristino.
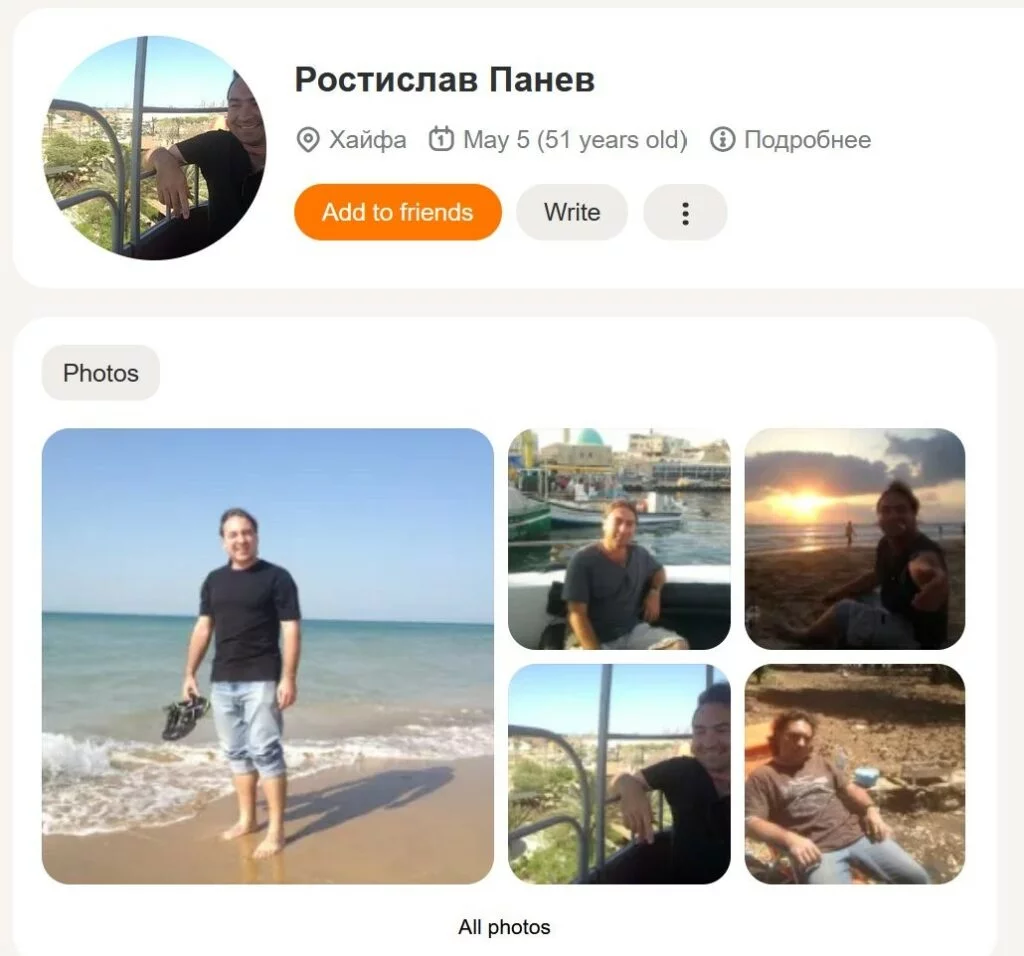
L’arresto di Rostislav Panev, sviluppatore 51enne dietro il ransomware LockBit, manda in frantumi lo stereotipo secondo cui l’innovazione tecnologica è una prerogativa dei giovani. Spesso si pensa che chi supera i 50 anni abbia perso gli stimoli nelle attività tecnico-scientifiche o che non abbia le competenze per stare al passo con il mondo cyber, dominato da giovani talenti e hacker emergenti. Eppure, la mente dietro uno dei più devastanti ransomware della storia dimostra il contrario.
La cybercriminalità non ha età, e il caso Panev evidenzia come l’esperienza, l’adattabilità e la profonda conoscenza tecnica possano essere determinanti, anche – e soprattutto – in ambiti altamente complessi come lo sviluppo di malware avanzati. Il ransomware LockBit non è solo un software dannoso: è un’architettura criminale sofisticata, che ha colpito migliaia di vittime nel mondo, generando milioni di dollari in riscatti. Il fatto che dietro questa tecnologia ci fosse un professionista di 51 anni, e non un ventenne prodigio dell’hacking, dimostra che il valore delle competenze non si misura con l’età.
In un settore in cui spesso si sottovalutano le capacità delle generazioni più mature, il caso LockBit ci ricorda che il talento tecnologico non ha limiti anagrafici. Lo stesso vale per le professioni legate alla cybersecurity: le organizzazioni dovrebbero riconsiderare la loro percezione e dare più spazio all’esperienza, anziché cadere nel pregiudizio dell’innovazione legata solo alla giovane età.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]