


Come spesso abbiamo riportato, i criminali informatici collaborano tra loro suddividendosi compiti e obiettivi. Nello specifico i “broker di acceso”, sono dei criminali informatici specializzati a rilevare le falle di sicurezza che consentono, da rete internet, di accedere ad una rete di una organizzazione.
Tali accessi, vengono poi rivenduti nelle underground abbinati di costo e di revenue dell’azienda, per dar modo ad altri criminali informatici (come ad esempio le cybergang ransomware), di valutarli e quindi acquistarli per condurre attacchi mirati, nel caso del ransomware, finalizzati all’estorsione.

Un esempio recente è un broker di accesso che ha messo in vendita su un noto forum underground russo, ben 73 accessi alle reti informatiche di aziende in tutto il mondo.
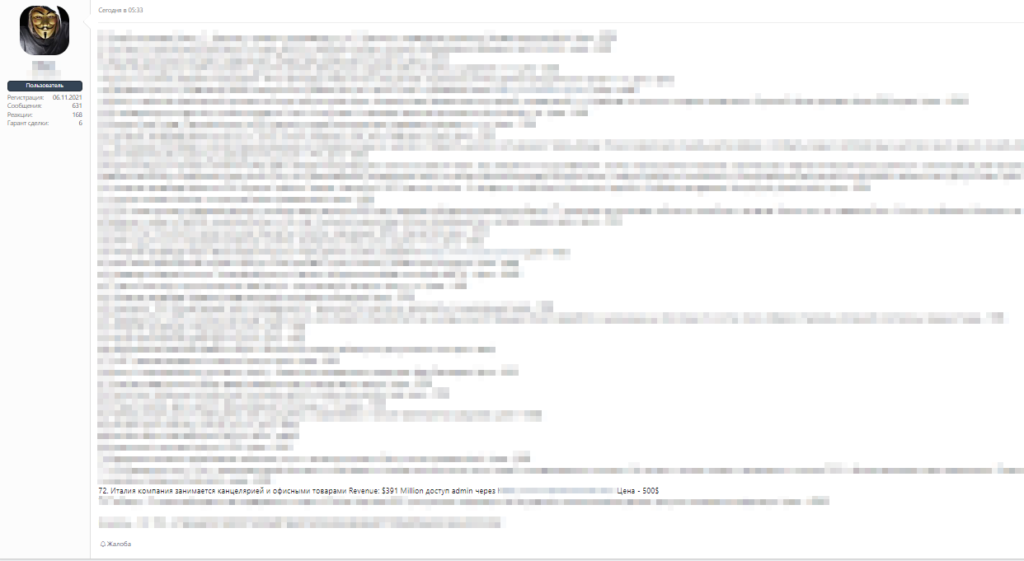
Nello specifico, era presente all’interno del post anche l’accesso alla rete di una nota azienda italiana, specializzata in cancelleria.
Tale accesso viene venduto a 500 dollari dove veniva specificato che le revenue dell’azienda erano pari a 391 milioni di dollari.
72. Италия компания занимается канцелярией и офисными товарами Revenue: $391 Million доступ admin через https://www.....com/ Цена - 500$Che tradotto in italiano significa:
72. Società italiana si occupa di cancelleria e forniture per ufficio Entrate: $ 391 milioni di accesso amministrativo tramite https://www.......com/ Prezzo - $ 500Di fatto, anche questo fa parte della Cyber Threat Intelligence, ovvero comprendere prima che avvenga un incidente informatico quanto se ne stia parlando nelle underground.
Mettendoci ora nei panni dell’azienda che ha in vendita nelle underground tali informazioni, questo potrebbe consentire di un vantaggio strategico non indifferente sull’avversario.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]