


Da una segnalazione anonima pervenuta in redazione firmata da p0ck3tknif3, all’interno del forum underground Breach Forum, si stanno vendendo degli accessi alla rete IT di una azienda italiana del settore dell’Automotive, Motorcycle, Electro mechanics.
Red Hot Cyber ha portato più volte all’attenzione il fenomeno dei Broker di Accesso (o Initial Access Broker IAB). Si tratta di gruppi criminali specializzati nell’acquisire persistenza all’interno di una rete informatica e una volta acquisita rivenderla al migliore offerente.

Tale forma di crimine informatico, consente ad altri criminali specializzati in varie forme di crimini (come ad esempio i cartelli ransomware), una volta acquisito l’accesso, di poterlo utilizzare per attività di infezione oppure per poter esfiltrare dati ai fini di ricatto o per acquisire proprietà intellettuale.
In tale contesto, risulta fondamentale una buona pratica di Cyber Threat Intelligence (CTI). La CTI è quella materia che effettua il monitoraggio di fonti OSINT/CLOSINT per analizzare le minacce informatiche prima che queste colpiscono una rete o una organizzazione.
Pensate di essere una azienda che viene a conoscenza che un IAB stia mettendo in vendita l’accesso alla sua rete VPN. Tale informazione consente un vantaggio strategico non indifferente rispetto al criminale informatico che si sta organizzando per pagare l’IAB e sferrare l’attacco.
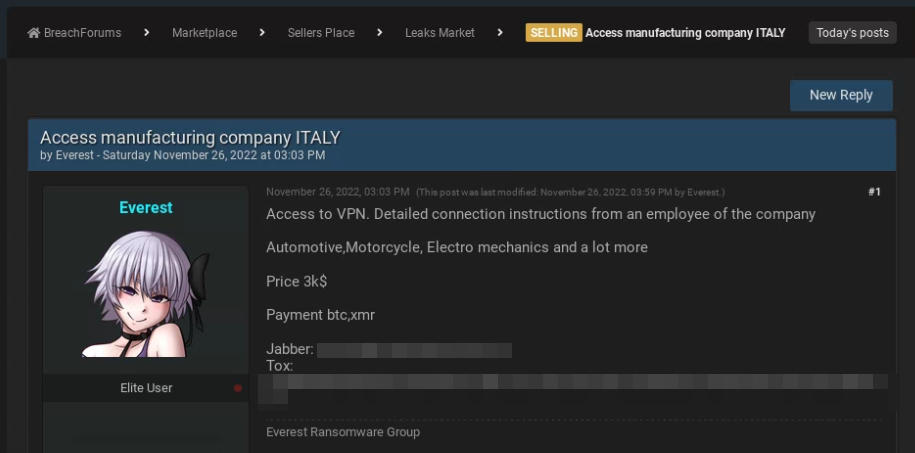
Nel post pubblicato su Breach Forum, viene riportato l’account TOX per poter parlare con i criminali informatici che hanno messo in vendita l’accesso per 3000 dollari.
Il pagamento richiesto dovrà avvenire con BTC e XMR.
Nel mentre attendiamo un comunicato ufficiale dell’azienda, RHC monitorerà l’evoluzione della vicenda in modo da pubblicare ulteriori news sul blog, qualora ci fossero novità sostanziali.
Nel caso in cui l’azienda voglia fornire una dichiarazione a RHC, saremo lieti di pubblicarla con uno specifico articolo sulle nostre pagine per dare risalto alla questione.
Qualora ci siano persone informate sui fatti che volessero fornire informazioni sulla vicenda od effettuare una dichiarazione, possono accedere alla sezione contatti, oppure in forma anonima utilizzando la mail crittografata del whistleblower.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]