


Active Directory (AD) contiene le chiavi digitali dell’organizzazione: l’accesso non autorizzato a questo servizio espone informazioni sensibili e credenziali che possono condurre a una compromissione totale del dominio.
Tra gli asset più critici c’è il file NTDS.dit, che memorizza l’insieme dei dati di dominio e gli hash delle password. Questo articolo ricostruisce un caso reale in cui attori ostili hanno ottenuto privilegi elevati, hanno estratto NTDS.dit e hanno tentato la sua esfiltrazione eludendo controlli comuni.

In un ambiente Windows dominato da Active Directory, il file NTDS.dit (NT Directory Services Directory Information Tree) rappresenta il database centrale del dominio: contiene account utente, policy di gruppo, oggetti computer e — elemento cruciale — gli hash delle password di tutti gli account, compresi quelli con privilegi di Domain Administrator.
Il furto di questo file permette ad un attaccante, una volta in possesso dell’hive di sistema (SYSTEM) per decrittare il contenuto, di estrarre gli hash, attaccarli offline e impersonare qualunque identità all’interno del dominio. In pratica si ottiene la “mappa” dell’identità digitale dell’organizzazione.
Gli aggressori, riporta la ricerca di Trellix, dopo aver acquisito privilegi amministrativi su un host, sfruttano spesso strumenti nativi (ad esempio vssadmin) per creare Volume Shadow Copy e aggirare i lock sui file, copiando così NTDS.dit senza interrompere i processi AD. Successivamente riparano il file con esentutl e ricavano credenziali con utilità come SecretsDump, Mimikatz o anche con semplici comandi di copia. Queste operazioni possono risultare sorprendentemente silenziose per molte difese tradizionali, motivo per cui il rilevamento basato sul comportamento di rete è fondamentale.
L’analisi del caso mostra una catena di azioni tipica: accesso iniziale, raccolta di hash, uso di hash per autenticarsi, movimento laterale e quindi estrazione di NTDS.dit insieme all’hive di registro SYSTEM, indispensabile per ottenere la Boot Key necessaria alla decrittazione.
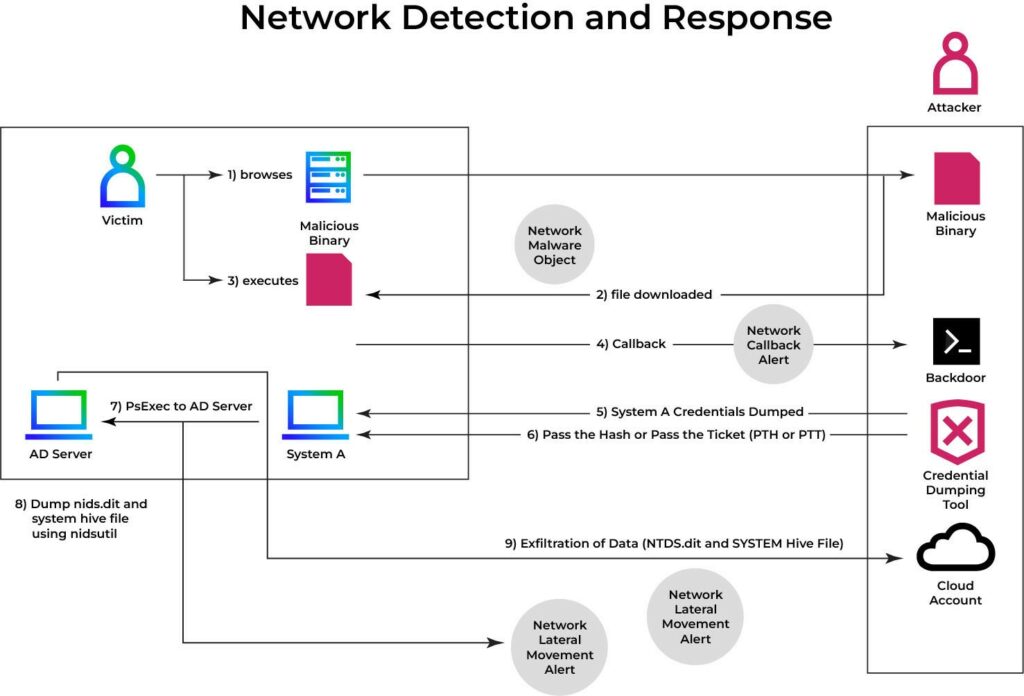
Fasi principali illustrate:
lsass.exe (ad esempio con Mimikatz), operazione che richiede privilegi elevati sull’host compromesso./ntlm, /aes128, /aes256) per connettersi a risorse di rete o avviare processi remoti.NTDSUtil.exe o DSDBUtil.exe per esportare dati.Dalla snapshot gli attaccanti prelevano NTDS.dit e l’hive SYSTEM, li posizionano in una cartella di staging, li verificano con editor esadecimali o strumenti di parsing AD e quindi li archiviano per l’esfiltrazione verso server esterni.
Dall’analisi emergono indicazioni concrete per la mitigazione: monitorare e bloccare movimenti SMB e trasferimenti di file inconsueti, controllare e limitare l’uso di strumenti di amministrazione remota come PsExec, rafforzare la protezione degli account con privilegi elevati e abilitare controlli per rilevare creazioni di Volume Shadow Copy e altre tecniche note per aggirare i lock sui file.


Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].